
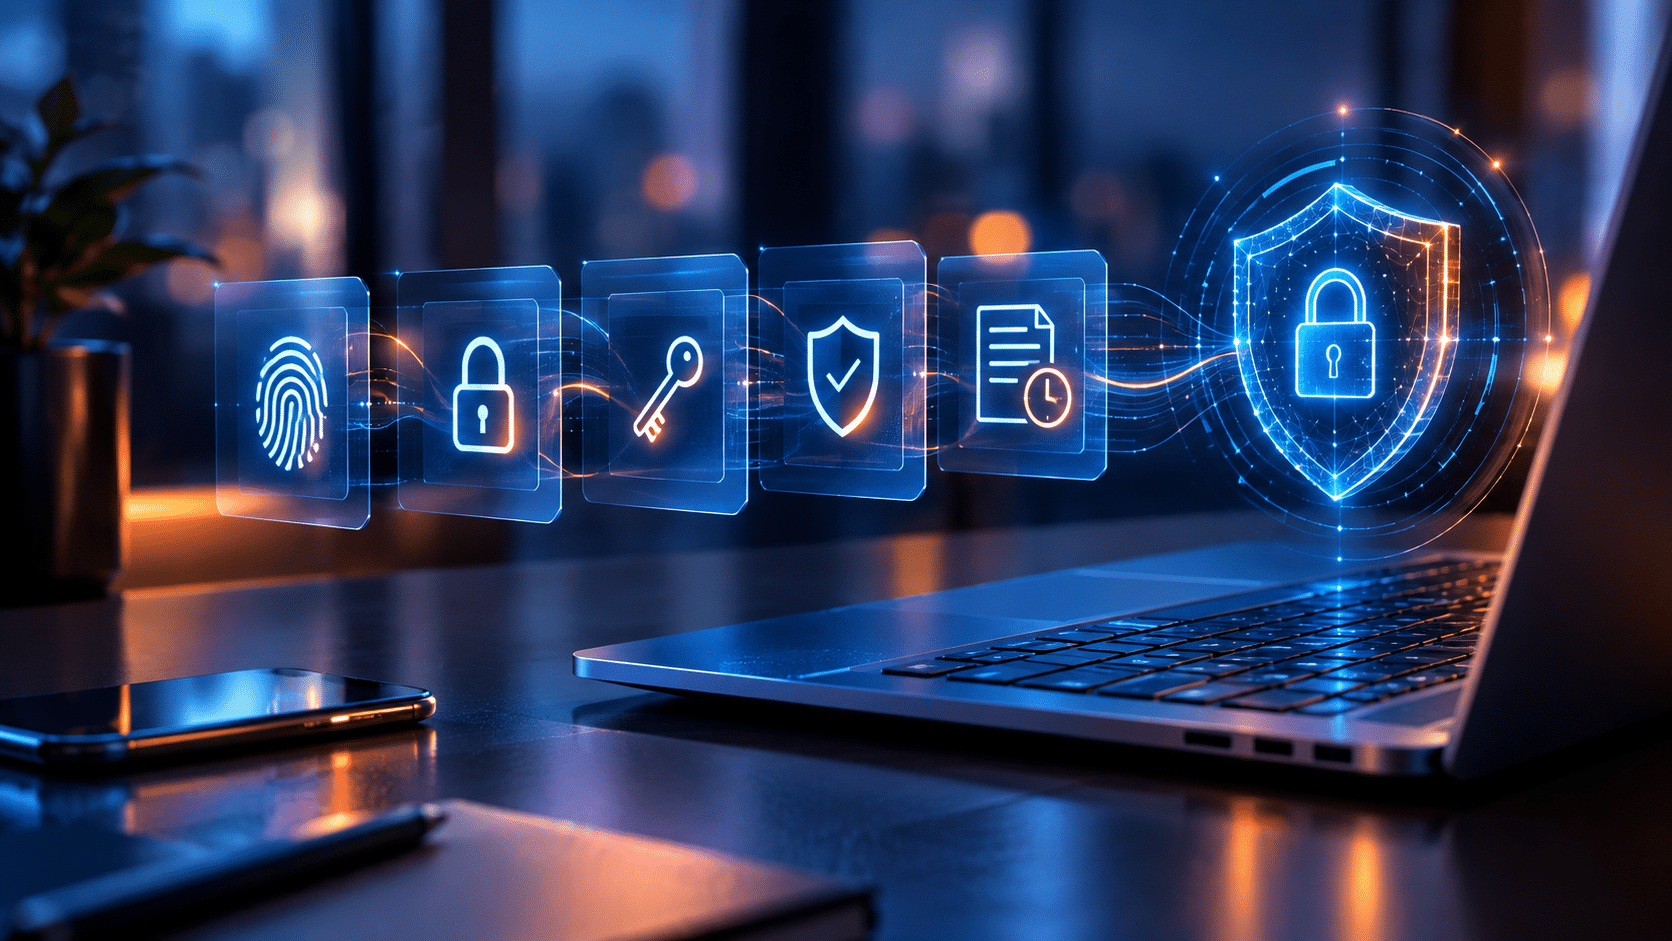
Assinaturas digitais, criptografia, certificados, autenticação e logs formam camadas essenciais para fortalecer segurança e confiança no ambiente digital
A confiança na internet raramente nasce de um único mecanismo. Ela é construída em camadas: identidade, integridade dos dados, controle de acesso, registro de eventos e capacidade de provar o que ocorreu. Quando uma empresa trata cada camada como um projeto isolado, surgem lacunas difíceis de perceber durante a operação normal e muito caras no momento de uma fraude ou disputa.
Uma referência como https://1win.com/blog pode aparecer em pesquisas sobre serviços digitais, mas a avaliação de qualquer plataforma deve ir além da aparência da página. O ponto central é entender como identidades são verificadas, como informações sensíveis circulam e quais evidências permanecem disponíveis depois de uma transação. Segurança confiável não depende de promessas; depende de controles que possam ser examinados.
A assinatura digital não é uma imagem de assinatura
Ainda existe confusão entre assinatura digital, assinatura eletrônica e a simples reprodução de um nome manuscrito. Uma imagem colada em um PDF pode expressar intenção, porém não demonstra sozinha quem a inseriu nem se o arquivo foi alterado posteriormente. A assinatura digital usa criptografia assimétrica para associar uma identidade a um conteúdo específico.
O processo combina uma chave privada, mantida sob controle do signatário, com uma chave pública usada na verificação. Antes da assinatura, uma função de hash transforma o documento em um resumo matemático. Uma alteração mínima no arquivo produz outro resumo e invalida a verificação.
Na prática, isso permite responder a três perguntas:
- a credencial utilizada pertence ao signatário identificado?
- o conteúdo permanece igual ao que foi assinado?
- o certificado era válido no momento relevante?
Essas respostas não eliminam todos os riscos. Elas criam evidências técnicas mais fortes e tornam alterações silenciosas muito mais difíceis.
Criptografia protege dados em estados diferentes
Falar em “dados criptografados” sem explicar o contexto é insuficiente. A informação pode estar em trânsito, armazenada ou sendo processada. Cada estado exige controles próprios.
Durante a transmissão, protocolos seguros reduzem a possibilidade de interceptação entre o dispositivo e o servidor. Em repouso, a criptografia de bancos de dados, discos e cópias de segurança limita o impacto do acesso físico ou lógico indevido. Durante o processamento, os dados precisam ser disponibilizados ao sistema, o que aumenta a importância de permissões mínimas, segregação de funções e monitoramento.
Uma arquitetura coerente considera também o ciclo de vida das chaves. Gerar algoritmos fortes e guardar as chaves em um arquivo comum é como instalar uma porta reforçada e deixar a chave sob o tapete.
Gestão de chaves é gestão de poder
Quem controla uma chave criptográfica pode assinar, decifrar ou autenticar operações. Por isso, a governança das chaves deve ser tão rigorosa quanto a governança financeira.
Um programa maduro costuma incluir:
- geração de chaves em ambiente confiável;
- armazenamento protegido, preferencialmente em hardware dedicado para usos críticos;
- acesso limitado por função e necessidade;
- rotação periódica e substituição diante de suspeita;
- revogação rápida quando uma pessoa ou sistema perde autorização;
- cópias de segurança controladas e testadas;
- registro auditável de operações administrativas.
A separação de responsabilidades é especialmente relevante. A mesma pessoa não deveria criar uma chave crítica, aprovar seu uso e apagar os registros. Controles divididos reduzem erros e dificultam abusos internos.
Certificados conectam chaves a identidades
Uma chave pública, isoladamente, é apenas um dado matemático. O certificado digital cria uma ligação entre essa chave e uma identidade validada por uma autoridade ou por uma infraestrutura interna. A qualidade dessa ligação depende do processo de emissão.
Antes de confiar em um certificado, sistemas devem verificar validade, cadeia de confiança, finalidade permitida e eventual revogação. Uma assinatura pode ser matematicamente correta e ainda assim apresentar um problema se o certificado tiver sido comprometido ou utilizado fora do escopo previsto.
Carimbos de tempo acrescentam outra dimensão. Eles ajudam a demonstrar que determinado conteúdo existia e foi assinado em um momento específico. Em contratos de longa duração, preservar essa evidência é tão importante quanto produzir a assinatura inicial.
Autenticação forte precisa respeitar o risco
Nem toda operação exige a mesma barreira. Ler conteúdo público, alterar um e-mail de recuperação e autorizar uma transferência têm impactos diferentes. A autenticação deve acompanhar essa diferença.
Uma abordagem baseada em risco observa sinais como dispositivo novo, localização incomum, velocidade das tentativas e mudança recente de dados cadastrais. Quando o contexto foge do padrão, o sistema pode exigir uma etapa adicional ou suspender temporariamente a operação.
Boas decisões de autenticação incluem:
- oferecer múltiplos fatores resistentes a phishing;
- evitar perguntas de segurança fáceis de descobrir;
- proteger os fluxos de recuperação com o mesmo rigor do login;
- limitar tentativas sem bloquear usuários legítimos indefinidamente;
- avisar sobre mudanças críticas por um canal previamente confirmado.
O objetivo não é criar atrito constante, mas concentrar o atrito onde a consequência de um erro é maior.
Logs transformam suspeitas em investigação
Depois de um incidente, a primeira pergunta costuma ser “o que aconteceu?”. Sem registros íntegros, a resposta vira uma sequência de suposições. Logs bem projetados preservam eventos relevantes, como autenticações, mudanças de permissão, uso de chaves, alterações cadastrais e decisões automatizadas.
Registrar tudo indiscriminadamente também cria riscos. Logs podem conter identificadores e outros dados sensíveis. É necessário definir finalidade, retenção, acesso e descarte. A integridade do registro deve ser protegida para que um invasor não apague os próprios rastros.
Alertas precisam ser acionáveis. Milhares de notificações sem prioridade cansam as equipes e escondem sinais importantes. Regras, contexto e níveis de gravidade ajudam analistas a distinguir uma falha de digitação de um padrão coordenado de abuso.
Segurança deve ser verificável pelo usuário
Muitos controles operam nos bastidores, mas o usuário precisa enxergar sinais objetivos. Políticas claras, histórico de acesso, confirmação de operações, opções de encerramento de sessões e canais legítimos de suporte tornam a proteção compreensível.
Uma avaliação prática pode seguir este roteiro:
- confirmar o domínio antes de inserir credenciais;
- verificar se a conta oferece autenticação adicional;
- revisar dispositivos e sessões conectadas;
- localizar os controles de privacidade e recuperação;
- testar o suporte com uma dúvida sem compartilhar senhas ou códigos;
- guardar comprovantes de operações relevantes.
Nenhuma equipe séria solicita senha completa, código temporário ou frase-semente por mensagem. Pedidos desse tipo devem ser tratados como sinal de fraude, mesmo quando o remetente usa identidade visual convincente.
Confiança digital é um processo contínuo
Criptografia forte não compensa processos fracos, assim como uma boa política não corrige software desatualizado. A confiança surge da combinação entre tecnologia, governança e comportamento humano. Essa combinação precisa ser revista quando o produto muda, quando surgem novas ameaças ou quando os dados mostram que um controle deixou de funcionar.
Assinaturas digitais, certificados, autenticação e logs formam uma arquitetura de evidências. Quando são bem integrados, reduzem ambiguidades e melhoram a resposta a incidentes. O resultado mais valioso não é a promessa de risco zero, que não existe, mas a capacidade de prevenir, detectar, explicar e corrigir problemas com rapidez e responsabilidade.
O que é contrato social, como elaborar e assinar digitalmente
Assinatura eletrônica é tema de aula em curso de pós-graduação em Direito Digital
ID Talk direto do Febraban Tech: ZapSign amplia atuação em identidade digital e antifraude
Crypto ID posiciona-se não apenas como um veículo de informação, mas como um agente ativo na promoção de um ecossistema digital seguro. Acompanhe aspectos técnicos e regulatórios sobre Assinatura Eletrônica lendo artigos em colunas especiais sobre Assinatura Eletrônica e Documentos Eletrônicos.