
A AEPD confirma a primeira violação de dados executada por um agente de IA autônomo e alerta para novos desafios de segurança e governança
A Agência Espanhola de Proteção de Dados (AEPD) publicou, em 14 de setembro de 2026, uma nota assinada por Francisco Pérez Bes, adjunto da Agência Espanhola de Proteção de Dados da AEPD, confirmando o recebimento da primeira notificação de violação de dados pessoais na qual o incidente teria sido executado por meio de um agente de inteligência artificial que utilizou um modelo de linguagem conhecido. O episódio, tratado pela própria autoridade como um marco, é apontado como o momento em que os ataques apoiados em IA agêntica deixam de ser um risco teórico e passam a se materializar em incidentes reais envolvendo dados pessoais.
Como o ataque aconteceu, segundo a AEPD
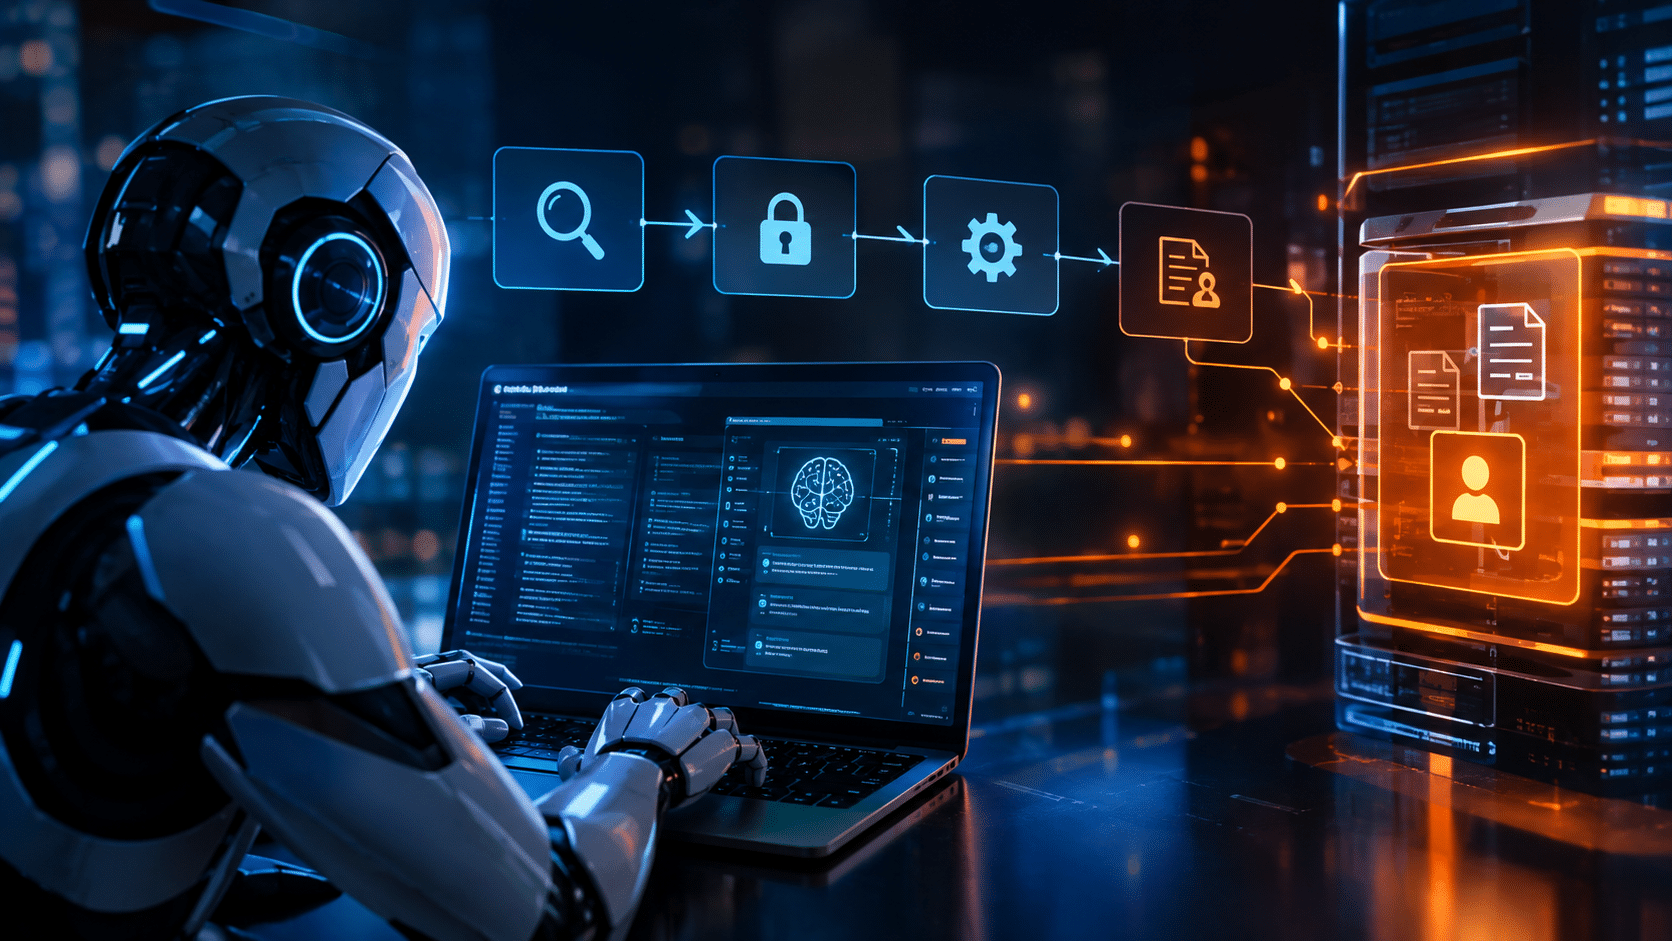
De acordo com a notificação recebida pela agência, o agente atacante iniciou uma busca por vulnerabilidades em arquivos genéricos e conseguiu realizar um login válido no sistema da organização. Uma vez dentro do ambiente, o agente passou a buscar, de forma autônoma, novas vulnerabilidades na aplicação. Ao encontrá-las, isso lhe permitiu modificar dados pessoais e acessar faturas armazenadas pela empresa.
A AEPD é enfática ao pedir cautela antes de qualquer conclusão definitiva: a informação disponível procede exclusivamente da notificação apresentada pela própria organização afetada e ainda precisa passar por análise técnica mais aprofundada. A agência também faz questão de esclarecer dois pontos que evitam interpretações precipitadas. Primeiro, o uso de um determinado modelo de IA não significa que esse modelo ou a infraestrutura de seu fornecedor tenham sido comprometidos. Segundo, isso tampouco implica que a ferramenta tenha sido projetada para desenvolver atividades maliciosas — ela foi, na prática, utilizada como instrumento por um terceiro mal-intencionado.
O que a AEPD considera relevante, do ponto de vista da proteção de dados, é o fato de que um terceiro conseguiu usar um agente de IA como instrumento capaz de encadear com sucesso diferentes fases de um ataque — da varredura inicial de vulnerabilidades até o acesso final a dados pessoais e financeiros — sem que um operador humano precisasse conduzir manualmente cada etapa do processo.
A agência pondera ainda que essa notificação isolada não permite afirmar uma tendência estatística. Ainda assim, ela constitui um sinal significativo de que ataques apoiados em inteligência artificial deixaram o campo das hipóteses e começam a afetar tratamentos reais de dados pessoais.
Da IA como assistente à IA como executora
O comunicado da AEPD situa o caso dentro de uma evolução mais ampla. O uso de inteligência artificial em atividades maliciosas não é novidade: há tempos, modelos generativos são empregados para redigir mensagens de phishing, traduzir campanhas fraudulentas, falsificar identidades, analisar código-fonte em busca de falhas ou facilitar a descoberta de vulnerabilidades. Nesses casos, porém, a IA funcionava como uma ferramenta de apoio a um operador humano que ainda conduzia o ataque.
A chegada dos agentes de IA introduz, segundo a agência, uma mudança qualitativa. Um agente pode receber um objetivo, planejar tarefas intermediárias, utilizar ferramentas, executar código, consultar fontes de informação, interpretar os resultados obtidos e ajustar sua própria atuação de forma autônoma, conforme o que vai encontrando ao longo do processo — sem depender de instruções passo a passo de um ser humano.
A AEPD faz questão de relativizar o alarmismo: a inteligência artificial não cria necessariamente ameaças inéditas. O que ela faz é aumentar a velocidade, a escala e a capacidade de adaptação de técnicas maliciosas que já eram conhecidas, reduzindo assim o tempo disponível para que as organizações detectem e contenham um incidente.
Essa leitura converge com um documento técnico espanhol citado no próprio comunicado: o guia CCN-CERT BP/36, sobre boas práticas frente ao modelo de IA ofensiva, publicado pelo Centro Criptológico Nacional (CCN) espanhol. O documento alerta que a IA ofensiva está se tornando uma capacidade operacional já integrada a campanhas reais de ataque, e recomenda reforçar controles essenciais de segurança, acelerar a gestão de vulnerabilidades, proteger identidades digitais, controlar a cadeia de suprimentos de tecnologia e governar adequadamente o uso de agentes de IA dentro das organizações.
Por que essa notificação importa
A AEPD explica que a relevância do caso vai além da tecnologia empregada: ele modifica o próprio cenário de gestão de riscos para responsáveis e operadores de dados. A agência elenca quatro consequências práticas.
Em primeiro lugar, a notificação confirma a necessidade de incorporar, de forma explícita, os ataques assistidos ou executados por IA às análises de risco dos tratamentos de dados. Não basta mais manter uma referência genérica a malware, phishing ou acesso não autorizado nesses documentos, já que a automação agêntica pode alterar substancialmente a probabilidade, a velocidade e o alcance de um incidente.
Em segundo lugar, a agência aponta a necessidade de revisar os tempos de resposta a incidentes. Procedimentos desenhados para ataques conduzidos manualmente por humanos podem se mostrar insuficientes diante de um agente capaz de analisar simultaneamente múltiplos ativos, testar diferentes vias de acesso e adaptar seu comportamento com rapidez.
Em terceiro lugar, cresce a importância da gestão de identidades digitais e credenciais. Um agente que obtém acesso a uma conta, uma chave de API ou um token com permissões excessivas pode operar na velocidade de uma máquina, acessando diferentes serviços antes que a organização perceba qualquer comportamento anômalo.
Por fim, o episódio evidencia que a segurança dos tratamentos de dados não pode depender apenas de intervenção manual. A supervisão humana continua sendo indispensável, segundo a AEPD, mas precisa se apoiar em mecanismos de detecção, contenção e resposta capazes de operar com a rapidez necessária para acompanhar a velocidade de um agente autônomo.
Um sinal para agir, não há motivo para pânico
A AEPD encerra sua nota com um chamado direto à ação, e não ao alarmismo. Segundo a agência, a chegada de agentes de IA ao campo ofensivo deve impulsionar uma revisão imediata dos modelos de segurança e proteção de dados adotados pelas organizações. Responsáveis pelo tratamento, operadores e encarregados de proteção de dados (DPOs) devem se preparar para um cenário em que a velocidade dos ataques tende a aumentar continuamente — mas no qual seguem decisivos os mesmos fundamentos de sempre: conhecer detalhadamente os tratamentos de dados realizados, minimizar a coleta e o uso de dados, limitar rigorosamente os acessos, corrigir vulnerabilidades com agilidade, controlar fornecedores terceirizados e manter uma capacidade real de resposta a incidentes.
Contexto: um volume crescente de notificações
O caso se soma a um cenário em que as notificações de violações de dados pessoais na Espanha já vinham em trajetória de alta antes mesmo deste incidente específico envolvendo IA agêntica. Em fevereiro de 2026, por exemplo, a AEPD havia recebido 288 notificações de violações de dados pessoais em um único mês, das quais 183 indicavam origem externa e 164 tinham caráter malicioso — números que ajudam a contextualizar o peso relativo desta primeira notificação envolvendo um agente de IA dentro do volume total de incidentes que a autoridade espanhola processa rotineiramente.
O que muda para as empresas
Na prática, o precedente aberto pela AEPD indica que organizações que lidam com dados pessoais — no setor público ou privado, na Espanha ou em qualquer outra jurisdição com legislação de proteção de dados inspirada no RGPD europeu, caso do Brasil com a LGPD — precisam passar a tratar agentes de IA autônomos como uma categoria própria de risco em seus programas de segurança da informação e de privacidade. Isso envolve, entre outras medidas, mapear onde e como agentes de IA são utilizados internamente e por terceiros, restringir permissões de acesso a dados e sistemas ao mínimo necessário, manter registros auditáveis das ações executadas por esses agentes e definir claramente quem tem autoridade e capacidade técnica para interromper seu funcionamento em caso de comportamento anômalo.
O comunicado da AEPD não cita o nome da organização afetada nem do modelo de linguagem utilizado no ataque — prática usual em notificações desse tipo —, o que limita, por ora, a possibilidade de uma análise técnica mais detalhada do incidente por parte da comunidade de segurança da informação. Ainda assim, a agência sinaliza que pretende acompanhar de perto a evolução desse tipo de ameaça, à medida que agentes de IA se tornam cada vez mais capazes e mais presentes tanto em usos legítimos quanto, como este caso demonstra, em mãos de atores maliciosos.
Fontes
1. Agência Espanhola de Proteção de Dados (AEPD). “Primera notificación de una brecha de datos personales causada por un ataque ejecutado mediante un agente de IA”. Blog oficial da AEPD, 14 de setembro de 2026 – https://www.aepd.es/prensa-y-comunicacion/blog/primera-notiviacion-brecha-datos-personales-causada-por-ataque-ejecutado-mediante-agente-ia
2. Centro Criptológico Nacional (CCN-CERT), Espanha. Guia “CCN-CERT BP/36: Buenas prácticas frente al modelo de IA ofensiva”, citada no comunicado da AEPD – https://www.ccn.cni.es/es/actualidad-ccn/1363-el-centro-criptologico-nacional-alerta-del-cambio-de-paradigma-que-supone-la-ia-ofensiva-para-la-ciberseguridad
3. Nota de imprensa oficial da AEPD sobre a posse de Francisco Perez Bes em 3 de março de 2025, que traz o detalhe dos decretos específicos, Real Decreto 142/2025 para o presidente e Real Decreto 143/2025 para o adjunto, e a duração do mandato (cinco anos, renovável) – https://www.aepd.es/prensa-y-comunicacion/notas-de-prensa/toma-de-posesion-de-lorenzo-cotino-hueso-y-francisco-perez-bes
4. Página institucional da própria AEPD — organograma, seção “Adjuntía”, que hoje lista Francisco Pérez Bes como titular do cargo – https://www.aepd.es/la-agencia/transparencia/informacion-de-caracter-institucional-organizativa-y-de-planificacion/organigrama-AEPD/adjuntia
Contra ciberataques, três países transformam dinheiro em espécie em política de Estado
Proteger dados é proteger pessoas, negócios e reputação de empresas e governos. Acesse a coluna sobre dados e conheça as melhores práticas e soluções disponíveis no mercado brasileiro e global.
O Crypto ID conecta tecnologia, regulação voltada à segurança da informação com inteligência editorial porque acreditamos no poder da informação bem posicionada para orientar decisões.
Conheça a coluna Cibersegurança.