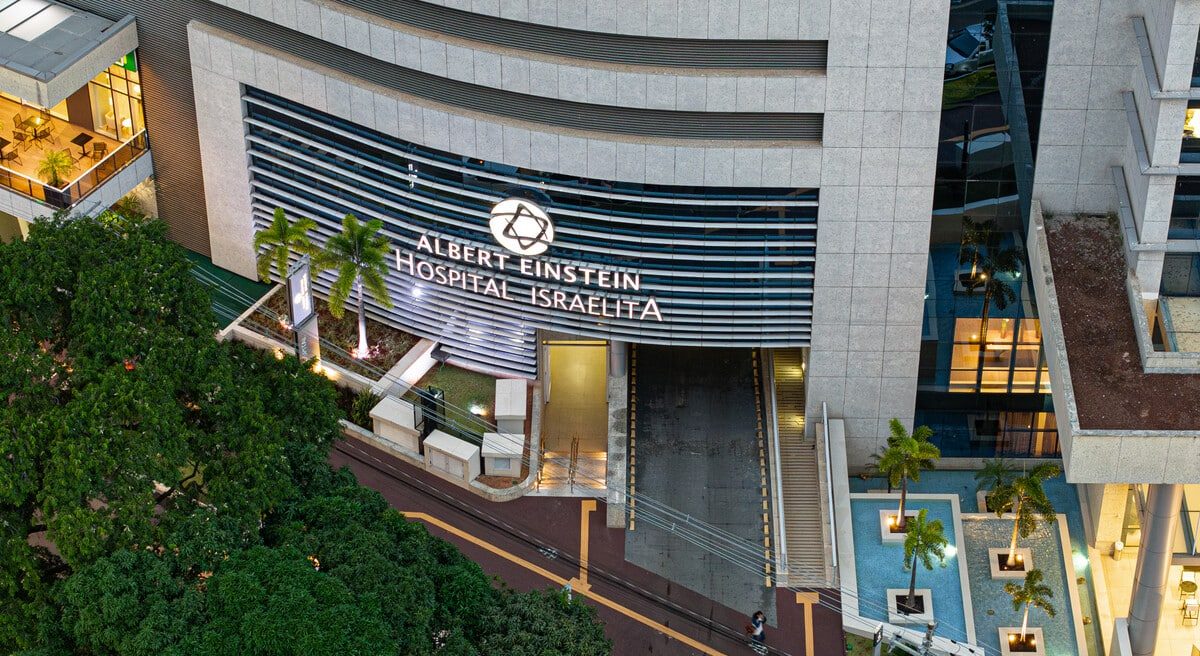
Ataque cibernético ao Einstein expõe dados sensíveis e reacende o debate sobre prazos da LGPD e resiliência hospitalar
Dois meses separam a detecção do ataque cibernético ao Einstein Hospital Israelita, em 4 de agosto, e o aviso aos pacientes sobre o acesso a nomes, CPFs, prescrições e exames. Para as fundadoras do Crypto ID, o debate vai além do prazo: passa pelo controle de acesso de humanos e não humanos, incluindo rede de terceiros e equipamentos conectados, e chega ao valor das instituições e seus respectivos seguros cibernéticos
O intervalo virou o centro do debate
A repercussão foi imediata nas redes profissionais. Especialistas em cibersegurança que comentaram o caso convergem em um ponto: se uma instituição com o padrão técnico do Einstein foi atingida, hospitais menores e com menos recursos precisam se preparar. Para esses profissionais, a área assistencial continua sendo o núcleo do negócio hospitalar, mas a cibersegurança já exige orçamento e atenção da diretoria no mesmo nível das demais áreas.
O que diz o comunicado oficial do Einstein
Segundo o Hospital Israelita Albert Einstein, desde a detecção foram adotadas medidas técnicas e operacionais para confirmar o acesso indevido e garantir que o atendimento não fosse afetado. As plataformas e os sistemas de prontuário eletrônico seguiram operando normalmente.
O Einstein afirma não ter identificado evidências de que os dados tenham sido divulgados ou usados de forma imprópria, e diz que o monitoramento de um possível vazamento segue ativo e será mantido de forma contínua. A instituição contratou peritos independentes e consultorias especializadas em resposta a incidentes cibernéticos. Os pacientes afetados estão sendo avisados individualmente por e-mail e contam com uma estrutura de atendimento para tirar dúvidas.
O hospital encerra sua nota afirmando que o bem mais valioso da organização é a confiança dos pacientes. É exatamente essa confiança que o incidente coloca à prova.
Causas: as pistas que o comunicado oferece
O vetor de entrada não foi divulgado. Não há, até o momento, confirmação pública de sequestro de dados (ransomware), de pedido de resgate ou de reivindicação por grupo criminoso. O que o comunicado revela, no entanto, já diz muito sobre o desafio técnico.
O hospital informou que agora concentra esforços em identificar e caracterizar os dados acessados, que estão armazenados de forma fragmentada e em bases descentralizadas. Parte do volume corresponde a documentos avulsos, muitos sem possibilidade de identificação individual.
Para especialistas, esse detalhe é central. Registros espalhados por bases distintas e arquivos soltos são difíceis de dimensionar meses depois da detecção. Sem um inventário atualizado de onde cada identificador vive, a organização não consegue responder com rapidez à pergunta mais urgente de qualquer incidente: quem foi afetado e com quais dados?
Outra leitura técnica que circulou entre profissionais de segurança aponta que a governança precisa migrar da defesa de perímetro para o isolamento arquitetural. No ambiente hospitalar, o modelo Zero Trust não pode ficar no conceito: a infraestrutura precisa prever microssegmentação rígida entre a rede corporativa, o prontuário eletrônico e o ecossistema de equipamentos médicos conectados.
Na mesma linha, os planos de contingência devem nascer com critérios de decisão predefinidos, como o momento de cortar conexões externas e como a equipe clínica acessa históricos vitais sem internet. Se a resposta depende de reuniões convocadas enquanto o ataque se propaga, a arquitetura já falhou.
Gestão de identidades e acessos: a porta que o hospital precisa vigiar
O hospital não informou como os invasores entraram. Mas qualquer análise sobre segurança hospitalar passa pela gestão de identidades e acessos (IAM), porque é por credenciais, legítimas ou roubadas, que a maior parte dos dados sensíveis é alcançada.
Poucos ambientes têm tantas identidades circulando quanto um grande hospital. Médicos com vínculos em várias instituições, residentes que mudam de setor a cada rodízio, equipes terceirizadas, laboratórios parceiros, operadoras de saúde, fornecedores com acesso remoto para manutenção de equipamentos.
Somam-se a isso as identidades não humanas: contas de serviço que integram sistemas, equipamentos médicos conectados, interfaces de programação (APIs) e, cada vez mais, agentes de inteligência artificial que consultam bases clínicas.
Cada uma dessas identidades precisa de um ciclo de vida controlado: acesso concedido na entrada, ajustado a cada mudança de função e revogado imediatamente na saída. Na prática, hospitais convivem com contas órfãs de ex-colaboradores, permissões acumuladas ao longo de anos e estações de trabalho compartilhadas nos postos de enfermagem, onde a agilidade do atendimento muitas vezes vence a autenticação individual.
O caminho passa por fundamentos conhecidos. Aplicar o princípio do menor privilégio, para que cada profissional veja apenas os dados de que precisa para atender. Adotar autenticação multifator resistente a phishing, como chaves FIDO, e certificados digitais ICP-Brasil, já exigidos para prescrição eletrônica, como base de uma identificação forte. Proteger contas privilegiadas com gestão de acesso privilegiado (PAM). Revisar periodicamente quem acessa o quê, com governança de identidades (IGA).
Equipamentos conectados: chave única ou chave individual?
Entre as identidades não humanas, os equipamentos médicos conectados merecem atenção especial no momento da compra. Monitores, bombas de infusão, aparelhos de imagem e analisadores laboratoriais se autenticam na rede por meio de chaves criptográficas, e a forma como essas chaves são geradas faz toda a diferença.
Quando o fabricante utiliza uma chave única, compartilhada por todos os aparelhos de um mesmo modelo, basta que um criminoso obtenha essa chave para ter acesso a todos os equipamentos daquele modelo, em qualquer hospital do mundo.
Uma única falha no fabricante se transforma em uma porta aberta para milhares de instituições. Quando cada aparelho tem sua própria chave, idealmente vinculada a um certificado digital individual, o comprometimento de um dispositivo fica restrito a ele e pode ser revogado sem afetar os demais.
O risco é agravado por uma característica do parque hospitalar: muitos equipamentos conectados não aceitam agentes de segurança, ficam fora do monitoramento convencional e permanecem em operação por muitos anos. Uma invasão por esse caminho pode passar despercebida por longos períodos. Sem que o hospital tenha divulgado o vetor do ataque, o acesso por equipamentos conectados está entre as hipóteses tecnicamente viáveis para invasões desse tipo, inclusive a do Einstein.
O Brasil já conta com certificados digitais para equipamentos conectados emitidos pela Autoridade Certificadora do Inmetro (AC Inmetro). Mas a responsabilidade não termina na existência da infraestrutura. Independentemente de o equipamento ser fabricado no Brasil ou no exterior, as instituições de saúde precisam cobrar dos fornecedores, já nos editais e contratos de compra, respostas objetivas: cada aparelho tem chave criptográfica individual? Quem emite o certificado? Como ele é revogado? O firmware é assinado digitalmente? Como as atualizações de segurança são entregues ao longo da vida útil do equipamento?
Há ainda um ganho direto na resposta a incidentes. Registros de acesso bem estruturados e monitorados, de pessoas e de máquinas, permitem detectar comportamentos anômalos, como consultas em massa fora do horário, e reconstruir a linha do tempo de um ataque. São esses registros que ajudam a responder à pergunta feita por pacientes nas redes: há quanto tempo os invasores estavam lá dentro
Consequências para os pacientes
Dados de saúde são classificados pela Lei Geral de Proteção de Dados Pessoais (LGPD) como dados pessoais sensíveis, e sua exposição tem efeitos que vão além do constrangimento. Nome, CPF e data de nascimento combinados formam a base para abertura de contas, contratação de crédito e golpes de engenharia social. Quando somados a informações médicas, permitem fraudes altamente personalizadas, como contatos falsos em nome do hospital ou de médicos.
Profissionais de inteligência de ameaças lembram que vazamentos raramente resultam em uma venda única. Os dados circulam em um verdadeiro mercado criminoso, em que o mesmo lote pode ser vendido e revendido a diversas organizações. Por isso, a pergunta sobre o prejuízo real aos pacientes talvez nunca tenha resposta definitiva: com tantos vazamentos acumulados, dificilmente se saberá onde nasceu uma fraude futura.
A recomendação dos especialistas é o monitoramento contínuo da deep e da dark web.
O prazo da LGPD em questão
A cobrança dos pacientes tem base normativa. O Regulamento de Comunicação de Incidente de Segurança, aprovado pela Resolução CD/ANPD nº 15/2024, estabelece prazo de três dias úteis para comunicar a ANPD e os titulares.
A contagem, porém, começa quando o controlador toma conhecimento de que o incidente afetou dados pessoais, e não necessariamente na data da detecção técnica.
É nesse ponto que o caso será analisado. O hospital sustenta que precisou confirmar o acesso e caracterizar dados fragmentados. Os titulares enxergam um silêncio de dois meses sobre informações que dizem respeito à sua saúde. Caberá à ANPD avaliar se o intervalo é compatível com a norma e com o dever de transparência.
O incidente no Einstein deixa um recado para o setor de saúde
Instituições de Saúde concentram o que o crime digital mais valoriza: dados pessoais completos, dados sensíveis e operações que não podem parar.
O relatório anual da IBM divulgado em 2026 sobre o custo de violações de dados aponta a saúde, há mais de uma década, como o setor com o incidente mais caro.
O caso Einstein deixa lições objetivas.
Cibersegurança é tema de diretoria e de orçamento, não apenas da área de TI. Mapear e consolidar onde estão os dados de pacientes é pré-requisito para responder a qualquer incidente. Saber quem acessa cada dado, humano ou máquina, é tão importante quanto saber onde ele está, e isso começa na compra de cada equipamento conectado.
Planos de resposta precisam de critérios automáticos, testados antes da crise. E, como lembraram profissionais de privacidade, nenhuma solução garante risco zero: segurança também é resiliência, ou seja, a capacidade de detectar, responder e se recuperar. Médicos que comentaram o caso reforçaram ainda o papel da supervisão humana e de testes recorrentes nos sistemas clínicos.
A questão que fica para gestores hospitalares é direta: se o seu hospital fosse atacado hoje, quanto tempo levaria para saber quais pacientes avisar?
O olhar de quem acompanha a saúde pelo prisma da cibersegurança
Para quem acompanha diariamente os incidentes globais no setor de saúde, o caso Einstein confirma um padrão.
Os ataques raramente começam pela porta principal. Começam por acessos que ninguém está olhando: a credencial de um fornecedor, a conta de serviço esquecida, o equipamento conectado que nunca foi inventariado. Regina Tupinambá e Susana Taboas, cofundadoras do Crypto ID, chamam atenção para esse ponto cego: o controle de acesso precisa alcançar não só profissionais e fornecedores, mas também sistemas, agentes de inteligência artificial e equipamentos conectados.
Os números internacionais sustentam o alerta
Na rede de terceiros, o Data Breach Investigations Report (DBIR) 2025 da Verizon mostrou que a participação de terceiros nas violações dobrou, passando de 15% para 30%, com casos relevantes envolvendo reutilização de credenciais em ambientes de parceiros. O mesmo relatório registrou um aumento expressivo de ataques motivados por espionagem nos setores de manufatura e saúde, e lembrou que a saúde sofreu violações de grande impacto por meio de parceiros comprometidos, atingindo muitas organizações e pacientes de uma só vez.
Nas identidades não humanas, o desequilíbrio é ainda maior. O estudo Identity Security Landscape 2025, da CyberArk, com 2.600 decisores de segurança em 20 países, incluindo o Brasil, concluiu que as identidades de máquina já superam as humanas na proporção de 82 para 1, e que 88% dos entrevistados definem usuários privilegiados apenas como pessoas, embora 42% das identidades de máquina tenham acesso privilegiado ou sensível. Em outra pesquisa da mesma empresa, metade dos líderes de segurança relatou incidentes ou violações ligados a identidades de máquina comprometidas no ano anterior.
Nos equipamentos conectados, o retrato é preocupante. O relatório State of CPS Security: Healthcare Exposures 2025, da Claroty, analisou mais de 2,25 milhões de dispositivos médicos conectados em 351 organizações de saúde e encontrou, em 89% delas, os aparelhos de maior risco, com vulnerabilidades conhecidas e exploradas em campanhas ativas de ransomware e conexão insegura com a internet.
Cerca de 9% dos dispositivos médicos tinham vulnerabilidades confirmadamente exploradas, afetando 99% das organizações, e 45% dos sistemas de informação hospitalar apresentavam esse tipo de falha.
“No Crypto ID, falamos há anos sobre a identidade dos dispositivos. Um equipamento conectado precisa ser identificado com a mesma seriedade com que identificamos uma pessoa: credencial própria, emitida por uma autoridade confiável e passível de revogação. Chave compartilhada não é identidade, é senha coletiva, e senha coletiva um dia vaza”, afirma Regina Tupinambá, cofundadora e CCO do Crypto ID.
O impacto vai além da área técnica
“Chave única compartilhada entre equipamentos é um passivo oculto. Ela não aparece no balanço, mas afeta o prêmio do seguro, a classificação de risco e o valor da empresa numa avaliação ou numa operação de fusão e aquisição. Um comprador atento vai perguntar como os dispositivos se autenticam, porque um único incidente pode comprometer todo o parque e, com ele, a receita e a reputação”, avalia Susana Taboas, economista e cofundadora do Crypto ID.
Para as fundadoras, a próxima avaliação de risco de uma instituição de saúde, seja feita pela diretoria, por auditores ou por seguradoras, precisa incluir três perguntas que hoje raramente aparecem nos questionários: quem são os terceiros com acesso à rede e como suas credenciais são controladas; quantas identidades não humanas existem e quais têm privilégios; e se cada equipamento conectado tem chave criptográfica e certificado próprios.
Enquanto essas respostas não estiverem na mesa, o risco não estará apenas subestimado: ele simplesmente não pode ser medido. Uma credencial de terceiro pode abrir dezenas de redes ao mesmo tempo, e uma única chave de fábrica multiplica a exposição por todas as instituições que usam o mesmo equipamento, no Brasil e no mundo. É um risco que cresce em escala, e não em soma.
É aqui que o caso volta à pergunta do título. O que ainda não se sabe sobre o incidente no Einstein vai além do vetor de entrada, do número de pacientes afetados e de quanto tempo os invasores permaneceram na rede.
O que ainda não se sabe, em boa parte do setor de saúde, é quem, e o quê, tem acesso aos dados dos pacientes. Enquanto essa resposta não existir, cada hospital continuará diante do mesmo ponto de interrogação.
Sobre o Einstein Hospital Israelita
O Einstein Hospital Israelita é a nova denominação do antigo Hospital Israelita Albert Einstein. O hospital foi inaugurado em 1971, no bairro do Morumbi. Hoje, o Einstein é um sistema de saúde com 84 unidades no país, das quais 32 no Sistema Único de Saúde (SUS) e 14 dedicadas à educação, reunindo assistência, ensino e pesquisa. A instituição figura na 16ª posição do ranking World’s Best Hospitals 2026, da revista Newsweek.
Conahp 2026: quem protege os dispositivos médicos conectados?
ID Talk: Thales detalha como identidade virou controle de risco nas operações críticas
Cermob: IoT, identidade e rastreabilidade: quando é preciso provar qual dispositivo gerou o dado
A Segurança Dos Seus Dados É Tão Importante Quanto A Dos Seus Bens Mais Preciosos. Por AET Europe
Segurança de Identidades em Evolução: NetAdmin apresenta o NIP no NetAdmin Community 2026
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias!
Leia sobre Criptografia no canal que fala a sua língua! Acesse agora!
A adoção de novas tecnologias tem redefinido o setor de Saúde. Essas inovações têm melhorado diagnósticos, agilizado rotinas administrativas. E como proteger esse setor tão importante para a sociedade global?
Conheça outros artigos sobre o setor da Saúde e como elas estão moldando o futuro da medicina!
O Crypto ID conecta tecnologia, regulação voltada à segurança da informação com inteligência editorial porque acreditamos no poder da informação bem posicionada para orientar decisões.
Conheça a coluna Cibersegurança.