Em entrevista ao Crypto ID, CEO da DINAMO Cyber Security avalia riscos na geração de chaves privadas, custódia de ativos digitais e governança. Após o ataque que desviou cerca de US$ 1,4 milhão, a Qubic retomou as operações e iniciou a restituição de recursos aos usuários afetados.
A rede blockchain Qubic já retomou suas operações após o ataque que comprometeu 1.404 carteiras digitais entre 17 e 18 de outubro de 2026. O incidente permitiu a movimentação não autorizada de aproximadamente 2,94 trilhões de unidades do criptoativo QU, avaliadas em cerca de US$ 1,4 milhão. A rede foi temporariamente suspensa, mas voltou a processar transações em 19 de outubro e anunciou o início da restituição de ativos a usuários verificados.
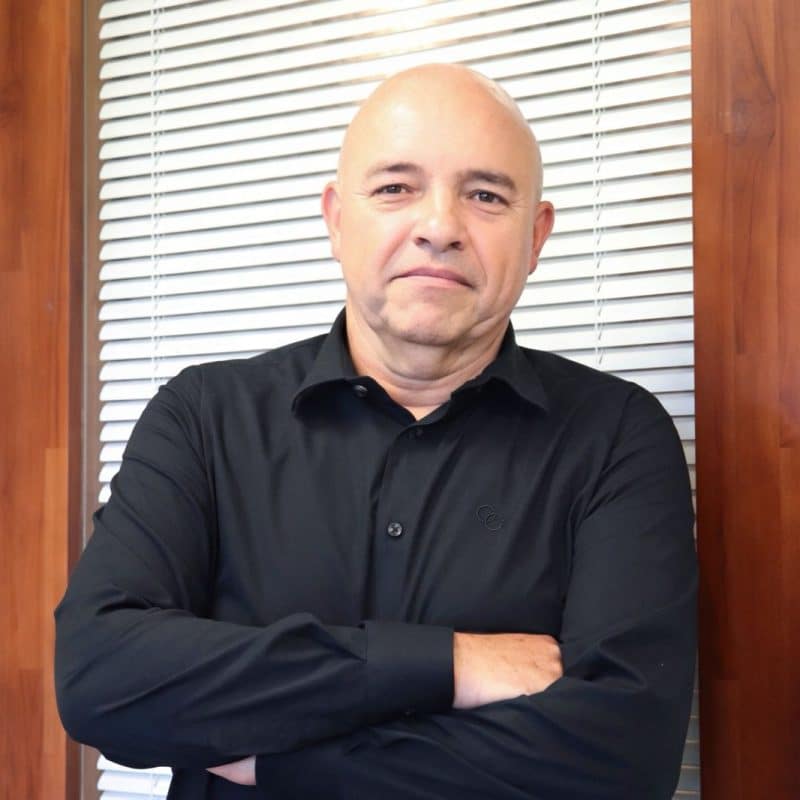
Em entrevista ao Crypto ID, Marco Zanini, CEO da DINAMO Cyber Security Company, analisa as fragilidades relacionadas à geração e à proteção de chaves criptográficas, os desafios da custódia institucional e os cuidados necessários para reduzir os riscos nas operações com ativos digitais.
O caso chama atenção por uma característica importante: não foi necessário comprometer o mecanismo de consenso da blockchain para movimentar os recursos. A vulnerabilidade identificada estava no software responsável pela geração das informações secretas utilizadas para criar as chaves privadas de determinadas carteiras.
Essas informações, conhecidas como seeds, precisam apresentar elevado grau de imprevisibilidade. Quando são produzidas por mecanismos inadequados de geração de números aleatórios, podem permitir que terceiros reconstruam credenciais criptográficas e autorizem transferências sem o consentimento de seus titulares.
Segundo informações divulgadas pela Qubic, a vulnerabilidade afetou determinadas carteiras criadas em navegadores de iPhones e iPads, no Safari de computadores Mac antes de 18 de outubro de 2026 e em versões do aplicativo Qubic para iOS anteriores a julho de 2025.
A falha identificada estava no mecanismo de geração de credenciais do software da carteira, e não em uma vulnerabilidade comprovada nos sistemas operacionais dos dispositivos Apple.
Qubic retoma operações e inicia restituição dos ativos
Após o incidente, os validadores da Qubic suspenderam as transações para impedir novas movimentações. Segundo o projeto, cerca de 87,1% dos ativos retirados permaneceram na rede, enquanto os 12,9% restantes foram enviados à corretora MEXC, que bloqueou a conta receptora.
A rede retomou as operações em 19 de outubro, após a aprovação de um plano de recuperação. A Qubic abriu uma plataforma para pedidos de restituição, com prazo até 1º de maio de 2027.
Em 21 de outubro, o Crypto.news informou que os primeiros recursos haviam sido devolvidos a titulares verificados. Entretanto, ainda não havia um balanço completo dos valores recuperados. A retomada das operações também não elimina os riscos associados às credenciais antigas.
Investigação identifica falha na geração de chaves privadas
A empresa de segurança blockchain SlowMist identificou o uso da função Math.random(), do JavaScript, na geração de informações secretas utilizadas para criar chaves privadas. Essa função não oferece a segurança exigida para operações criptográficas.
Em testes divulgados pelo TokenPost, pesquisadores conseguiram reconstruir uma chave privada utilizando seis valores consecutivos observados em comunicações de rede. O experimento confirmou a possibilidade técnica de exploração, mas não comprovou que o invasor utilizou o mesmo método.
Após o incidente, a Qubic substituiu Math.random() por crypto.getRandomValues() na versão 4.26.4 da carteira web.
A correção protege a geração de novas chaves, mas não elimina a vulnerabilidade das credenciais anteriores. Por isso, a Qubic recomendou que usuários de carteiras criadas antes dessa versão atualizem o aplicativo, gerem novas carteiras e transfiram seus ativos, mesmo sem identificar movimentações suspeitas.
ID Talk | Marco Zanini analisa as lições do ataque à Qubic
Marco Zanini, CEO da DINAMO Cyber Security Company
À frente da DINAMO, empresa brasileira com mais de 25 anos de atuação em criptografia e cibersegurança, Marco Zanini acompanha o desenvolvimento de tecnologias para proteção de chaves, transações financeiras e infraestruturas digitais críticas.
A companhia desenvolve soluções de segurança criptográfica e custódia de ativos digitais utilizadas em operações empresariais e financeiras.
O Crypto ID convidou Zanini para avaliar as implicações técnicas do incidente da Qubic, os critérios de proteção de chaves privadas e as tecnologias utilizadas pelas instituições responsáveis pela custódia de ativos digitais.
A entrevista também aborda os desafios de governança, a integração de diferentes mecanismos de segurança e a experiência da DINAMO no desenvolvimento de soluções para operações financeiras.
Confira a entrevista
Crypto ID: O ataque à Qubic demonstrou que uma falha na geração de chaves pode comprometer ativos mesmo sem uma violação do protocolo blockchain. O mercado financeiro está dando a devida atenção à segurança de todo o ciclo de vida dessas chaves? Quais práticas devem ser priorizadas?
Marco Zanini: A cibersegurança sempre esteve restrita à análise e a entendimentos tecnológicos, sem um destaque significativo na visão de negócio.
Com o aumento do uso da tecnologia durante a pandemia, os crimes digitais ganharam força e o impacto gerado por eles passou a preocupar a alta gestão das empresas, seja por questões financeiras ou reputacionais.
Contudo, a proteção tecnológica tem muitas camadas e as empresas, na sua maioria, ainda estão na página 1 da proteção, enquanto os criminosos estão na página 3. Assim, os ataques têm acontecido nas camadas mais simples, assim como nas mais sofisticadas, nas quais a maioria das empresas ainda não se protegeu.
Neste caso específico, aparentemente houve negligência nas camadas usadas para autenticação, assim como na metodologia usada para gerar as chaves, que é um assunto bastante sofisticado, e o sistema financeiro e grandes empresas precisam de apoio de empresas especializadas nisso.
Crypto ID: A investigação da SlowMist identificou a possibilidade de reconstruir chaves privadas a partir de números gerados de forma insegura. Como as instituições podem avaliar a qualidade dos mecanismos de geração de chaves e identificar credenciais potencialmente vulneráveis?
Marco Zanini: A geração segura de chaves passa por um processo de alta entropia que, neste caso, não foi eficiente.
Esse processo deve ser feito com tecnologias construídas para isso, seguindo as melhores práticas e certificações no mercado de segurança. As empresas, financeiras ou não, parecem não ter conhecimento necessário internamente para avaliar as soluções com esse nível de profundidade. Assim, estão suscetíveis a esse tipo de problema. Temos feito, em alguns de nossos clientes, processos de consultoria para apoiá-los na decisão do que usar e como usar para esse tipo de proteção.
Crypto ID: Na custódia institucional de ativos digitais, quais são as diferenças entre HSMs e computação multipartidária (MPC)? Que cuidados devem orientar a escolha dessas tecnologias?
Marco Zanini: Existem muitas discussões sobre qual a melhor forma de custodiar chaves privadas. Os HSMs são tecnologias maduras para isso, utilizadas pelo sistema financeiro há mais de 3 décadas. Por outro lado, a tecnologia MPC é charmosa por introduzir o conceito de fragmentação das chaves em múltiplos pontos, mas as instituições financeiras precisam se atentar ao conceito de “posse” física e lógica dessas chaves, ou seja, que o local onde as partes dessas chaves estiverem armazenadas seja de controle da instituição financeira. Neste caso, temos recomendado que pelo menos uma parte da chave esteja em um HSM de posse da instituição.
Os bancos e corretoras precisam também estar atentos ao algoritmo de criptografia usado nas chaves. Se a solução usa algoritmo próprio, a instituição financeira sempre vai ficar à mercê do fornecedor da tecnologia para ter acesso aos seus ativos, o que traz muito risco ao processo de custódia.
Crypto ID: A DINAMO desenvolveu a Cold Station para operações de custódia fria de ativos digitais. Como funciona essa solução e que dificuldades operacionais ela procura resolver?
Marco Zanini: A custódia fria faz parte das melhores práticas reguladas em mercados que já estão mais maduros em processos de ativos digitais e consiste em ter grande parte dos ativos armazenados em ambientes desconectados dos sistemas online, isto é, boa parte dos ativos está segregada em ambientes offline. Em alguns países da Ásia e do Oriente Médio, a regulação chega a determinar que até 95% dos ativos custodiados estejam em custódia fria.
Embora isso seja eficiente do ponto de vista físico e tecnológico, traz uma dificuldade operacional para a manipulação desses ativos quando precisam transitar das carteiras quentes para as frias, uma vez que, em geral, esses ativos ficam em infraestruturas de datacenter e não oferecem a agilidade necessária para os executivos dos bancos. Assim, idealizamos e desenvolvemos a solução COLD STATION, que permite ter acesso ao ambiente de custódia fria, com os melhores conceitos de proteção de acesso, de forma remota.
Crypto ID: A Qubic precisou suspender temporariamente suas operações e substituir credenciais vulneráveis. Que medidas de autenticação e controle de acesso podem reduzir os riscos enquanto as chaves antigas são substituídas?
Marco Zanini: O ideal será a conversão dessas chaves antigas em novas chaves o quanto antes, mas, enquanto isso, acreditamos que o processo de autenticação (KYC) deve ter múltiplos dispositivos de autenticação para garantir o vínculo entre as chaves e as carteiras.
Crypto ID: No Febraban Tech 2026, a DINAMO apresentou o Cyber Dome, uma plataforma que integra diferentes camadas de segurança. Como essa abordagem procura reduzir as vulnerabilidades decorrentes do uso de soluções isoladas?
Marco Zanini: O Cyber Dome é uma resposta ao pedido dos clientes de poder enxergar a necessidade de segurança de uma forma ampla, de uma forma que permita um conjunto de medidas protetivas. Em geral, todas as empresas que sofreram ataques nos últimos anos possuíam algum investimento em cibersegurança, mas de forma isolada, e isso torna alguns elos da corrente fortes e outros fracos. Como a segurança é proporcional ao elo mais fraco, as fraudes acabam acontecendo.
A plataforma Cyber Dome traz um console de gerenciamento de funcionalidades de segurança, como criptografia de transações financeiras, gestão de múltiplos fatores de autenticação e, claro, todos os recursos no gerenciamento de custódia de ativos digitais.
Crypto ID: Com a expansão da tokenização e das operações com ativos digitais, quais são os principais desafios para estruturar serviços de custódia capazes de atender ao mercado financeiro brasileiro?
Marco Zanini: Existe um consenso no mercado de que a tokenização é a forma mais democrática de captar recursos para investimentos e popularizar o investimento em ativos que antes estavam restritos a grandes investidores que podiam “comprar” o ativo inteiro.
Com isso, o mundo dos ativos digitais trouxe 3 grandes pilares aos nossos olhos.
O primeiro é a tokenização em si, que tem ampliado as áreas e alternativas, saindo do clássico mundo de ativos financeiros, como criptomoedas e recebíveis, e chegando ao mundo dos RWA, os ativos reais, como imóveis, veículos e qualquer outro ativo.
O segundo é a distribuição. Estamos vendo nascer marketplaces de ativos digitais, com ofertas variáveis em tipos de ativos, taxas de rendimento e prazos.
O terceiro, e no qual nos especializamos, é a custódia de ativos digitais. Para esse mercado, a partir de hardwares consagrados há décadas na custódia de chaves, criamos uma plataforma de custódia quente e fria com governança de acesso e gestão das chaves, que pode ser usada pelas instituições financeiras de forma independente, com as soluções desenvolvidas dentro de casa ou ainda integrada com as principais soluções mundiais de custódia, como a TAURUS.
Agradecimentos
O Crypto ID agradece a Marco Zanini, CEO da DINAMO Cyber Security Company, pela participação nesta edição do ID Talk e pelas contribuições à discussão sobre segurança criptográfica, custódia de ativos digitais e governança no mercado financeiro.
Agradecemos também à equipe da DINAMO pela colaboração na realização da entrevista.
A participação de especialistas do setor contribui para ampliar o debate técnico e oferecer aos leitores diferentes perspectivas sobre os desafios de segurança associados à evolução dos serviços financeiros digitais.
Segurança de ativos digitais exige proteção além da blockchain
O ataque à Qubic demonstra que a integridade de uma blockchain não garante, isoladamente, a proteção dos ativos digitais. A segurança também depende da geração, do armazenamento e da utilização das chaves criptográficas, além dos mecanismos de autenticação e autorização de transações.
A correção de uma vulnerabilidade no software não elimina automaticamente os riscos das credenciais geradas anteriormente. Chaves privadas comprometidas podem continuar permitindo transações não autorizadas, mesmo com mecanismos adicionais de autenticação. Por isso, a substituição de credenciais vulneráveis e a gestão de todo o seu ciclo de vida são medidas essenciais.
Para o mercado financeiro, o incidente reforça a importância de arquiteturas de custódia que combinem proteção criptográfica, controle de acesso, governança e capacidade de resposta a incidentes.
Embora a Qubic tenha retomado suas operações e iniciado a restituição dos ativos, ainda é necessário esclarecer integralmente o método utilizado no ataque e os resultados do processo de recuperação dos recursos.
Glossário
| Termo | Significado |
|---|---|
| Blockchain | Rede distribuída utilizada para registrar e validar transações. |
| Chave privada | Credencial criptográfica utilizada para assinar e autorizar operações com ativos digitais. |
| Seed | Informação secreta inicial utilizada para derivar as chaves criptográficas de uma carteira. |
| Entropia | Medida da imprevisibilidade dos valores utilizados na geração de informações secretas. |
| HSM | Módulo de segurança de hardware dedicado à proteção de chaves e à execução de operações criptográficas. |
| MPC | Computação multipartidária, tecnologia que permite distribuir operações criptográficas entre diferentes participantes. |
| Custódia fria | Modelo em que as chaves responsáveis pelo controle dos ativos permanecem isoladas de ambientes diretamente conectados à internet. |
| KYC | Know Your Customer, conjunto de procedimentos de identificação e verificação de clientes. |
| RWA | Real World Assets, representação digital de ativos do mundo real, como imóveis e recebíveis. |
Referências internacionais
- Cointelegraph, 19 de outubro de 2026: Qubic suspende blockchain após ataque a carteiras.
- Cointelegraph, 20 de outubro de 2026: Qubic retoma operações e abre processo de restituição.
- Crypto.news, 21 de outubro de 2026: restituição aos primeiros titulares verificados.
- SlowMist: base de incidentes de segurança envolvendo carteiras de criptoativos.
Sobre a DINAMO Cyber Security Company
A DINAMO Cyber Security Company é uma empresa brasileira de cibersegurança especializada na proteção de identidades, dados e transações. Há mais de 25 anos, desenvolve tecnologias próprias e integra soluções líderes para proteger infraestruturas digitais críticas nos setores financeiro, governamental e corporativo. Reconhecida como líder nacional em criptografia e proteção de chaves criptográficas, a DINAMO ampliou sua atuação para oferecer um portfólio completo de soluções de identidade digital, autenticação, prevenção a fraudes, proteção de dados, meios de pagamento, computação pós-quântica, custódia digital e gestão de acessos privilegiados. Presente em algumas das operações mais estratégicas do Brasil, incluindo o ecossistema do PIX e do Sistema de Pagamentos Brasileiro (SPB), a empresa combina engenharia especializada, tecnologia própria e um ecossistema de parceiros globais para fortalecer a confiança digital e apoiar organizações na evolução de sua estratégia de cibersegurança.
Saiba mais em: www.dinamosec.com
Leia outros artigos sobre a Dinamo aqui!
Leia também no Crypto ID
Falha na geração de chaves na Índia explica bloqueio emergencial do Go
Golpe do Sósia usa IA para encontrar rostos parecidos e desafia biometria facial
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias! Leia sobre Criptografia no canal que fala a sua língua! Acesse agora mesmo!
ID Talk são entrevistas que geram insights poderosos e soluções práticas para você tomar decisões estratégicas e liderar o futuro. Assistindo ou lendo você descobre o que há de mais inovador em tecnologia. Você vai gostar muito!