
Relatório divulgado em 27 de outubro revela aumento das fraudes no sistema financeiro e reforça a importância de proteger certificados digitais, credenciais privilegiadas e integrações tecnológicas
O sistema financeiro brasileiro chegou a setembro de 2026 com 99 incidentes cibernéticos registrados pelo Banco Central, superando os 76 casos comunicados durante todo o ano de 2025. Mais do que o crescimento das ocorrências, o Relatório de Estabilidade Financeira, divulgado em 27 de outubro, chama a atenção para a forma como grupos criminosos vêm explorando fragilidades na infraestrutura tecnológica das instituições financeiras.
9 Pontos destacados pelo Crypto ID do Relatório divulgado em 27 de outubro pelo Banco Central
- 1 – Fraudes ganham peso nos incidentes reportados ao BC
- 2 – Fraudes avançam 74% e revelam a sofisticação dos ataques
- 3 – Certificados e chaves privadas passam ao centro das exigências regulatórias
- 4 – Fornecedores de tecnologia ampliam a superfície de exposição
- 5 – Banco Central revela diferenças na adoção de controles sobre fornecedores
- 6 – O desafio das identidades de máquina e dos acessos privilegiados
- 7 – Controles de acesso e segurança de APIs também apresentam diferenças de maturidade
- 8 – Criptografia pós-quântica acrescenta uma nova dimensão ao gerenciamento de chaves
- 9 – A confiança digital depende de controles que possam ser demonstrados
Entre os pontos identificados estão deficiências na gestão de fornecedores, comprometimento de credenciais legítimas, uso indevido de acessos privilegiados e vulnerabilidades nas integrações entre sistemas.
A proteção de certificados digitais e chaves privadas também ocupa posição central nesse cenário.
Esses ativos fazem parte dos mecanismos utilizados para autenticar sistemas, estabelecer conexões confiáveis e realizar operações eletrônicas. Quando sua utilização não é adequadamente controlada, podem se tornar instrumentos de comprometimento da própria infraestrutura que deveriam proteger.
O alerta ganha importância diante de um movimento regulatório iniciado anteriormente pelo Banco Central e pelo Conselho Monetário Nacional, que passaram a exigir controles mais específicos sobre certificados digitais, chaves privadas, rastreabilidade de operações e acesso de prestadores de serviços.
Dos 99 incidentes comunicados ao Banco Central até setembro, 68 foram classificados como fraude. Em 2025, haviam sido registradas 39 ocorrências dessa natureza, o que representa um aumento de aproximadamente 74%, mesmo sem considerar o último trimestre de 2026.
1 – Fraudes ganham peso nos incidentes reportados ao BC
| Ano | Incidentes | Fraudes | Participação |
|---|---|---|---|
| 2024 | 59 | 9 | 15,3% |
| 2025 | 76 | 39 | 51,3% |
| 2026, até setembro | 99 | 68 | 68,7% |
Vale acrescentar uma ressalva: são incidentes reportados ao BC classificados como fraudes, não o número total de golpes bancários sofridos pelos consumidores brasileiros.
2 – Fraudes avançam 74% e revelam a sofisticação dos ataques
O total de incidentes cresceu aproximadamente 30% em comparação com todo o ano anterior. O Banco Central ressalva, entretanto, que a evolução dos registros também reflete o aperfeiçoamento dos mecanismos de monitoramento, detecção e comunicação das ocorrências.
Os episódios recentes demonstram, segundo o relatório, que os grupos criminosos possuem conhecimento relevante sobre a operação do Sistema Financeiro Nacional, incluindo mecanismos de mensageria, processos de liquidação e a arquitetura das soluções tecnológicas utilizadas pelas instituições.
Em diferentes incidentes, as ações envolveram comprometimento de ambientes computacionais, utilização indevida de credenciais válidas, elevação de privilégios e automação de operações fraudulentas.
Essa combinação representa um desafio particular para os mecanismos tradicionais de segurança. Uma operação pode utilizar credenciais tecnicamente válidas e, ainda assim, ser resultado de uma ação criminosa.
O problema, portanto, não se limita à identificação de acessos não autorizados. Envolve também a capacidade de verificar se uma identidade legítima está sendo utilizada dentro de condições, permissões e comportamentos compatíveis com sua finalidade.
3 – Certificados e chaves privadas passam ao centro das exigências regulatórias
Em dezembro de 2025, o Conselho Monetário Nacional e o Banco Central editaram, respectivamente, as Resoluções CMN nº 5.274 e BCB nº 538, que ampliaram os requisitos de segurança cibernética aplicáveis às instituições abrangidas por seus respectivos regimes regulatórios.
As normas modificaram as Resoluções CMN nº 4.893/2021 e BCB nº 85/2021, incorporando exigências expressas relacionadas à gestão de certificados digitais.
Entre os requisitos estão o monitoramento do uso de certificados e assinaturas digitais, a implementação de mecanismos de rastreabilidade, a proteção física e lógica das chaves privadas sob responsabilidade das instituições e a adoção de procedimentos para impedir seu compartilhamento indevido.
As normas também determinam mecanismos para validação tempestiva de certificados revogados perante as autoridades certificadoras.
Isso significa que a preocupação regulatória vai além da existência de um certificado digital válido. Abrange as condições em que ele é utilizado, a proteção da chave privada correspondente, os registros disponíveis para auditoria e os mecanismos capazes de identificar usos indevidos.
Sob a perspectiva técnica, a posse de uma credencial ou de um certificado não é suficiente para assegurar que toda operação realizada com esses recursos seja legítima.
A segurança depende também do controle sobre o ambiente de execução, da segregação de responsabilidades e da capacidade de detectar alterações suspeitas no comportamento dos sistemas.
4 – Fornecedores de tecnologia ampliam a superfície de exposição
Outro aspecto destacado pelo Banco Central é a dependência crescente de prestadores de serviços tecnológicos.
O funcionamento do sistema financeiro depende de uma ampla rede de fornecedores responsáveis por processamento de informações, conectividade, infraestrutura, integração de aplicações e serviços operacionais.
Essa interdependência permite ganhos de escala e eficiência, mas também cria caminhos pelos quais uma falha localizada pode produzir consequências em diferentes instituições.
O comprometimento de um fornecedor com acesso privilegiado aos ambientes de seus clientes pode permitir que criminosos alcancem sistemas que não foram diretamente invadidos.
O mesmo risco existe quando credenciais permanecem ativas depois de mudanças contratuais, quando não há segregação adequada entre ambientes ou quando interfaces administrativas ficam acessíveis sem mecanismos suficientes de proteção.
Nesse contexto, o gerenciamento de identidades e acessos deixa de ser uma preocupação restrita aos colaboradores internos. Precisa abranger também prestadores de serviços, contas técnicas, aplicações e identidades de máquina.
5 – Banco Central revela diferenças na adoção de controles sobre fornecedores
O anexo estatístico do Relatório de Estabilidade Financeira de outubro de 2026 permite dimensionar a adoção de práticas de segurança relacionadas à contratação e ao acompanhamento de prestadores de serviços tecnológicos.
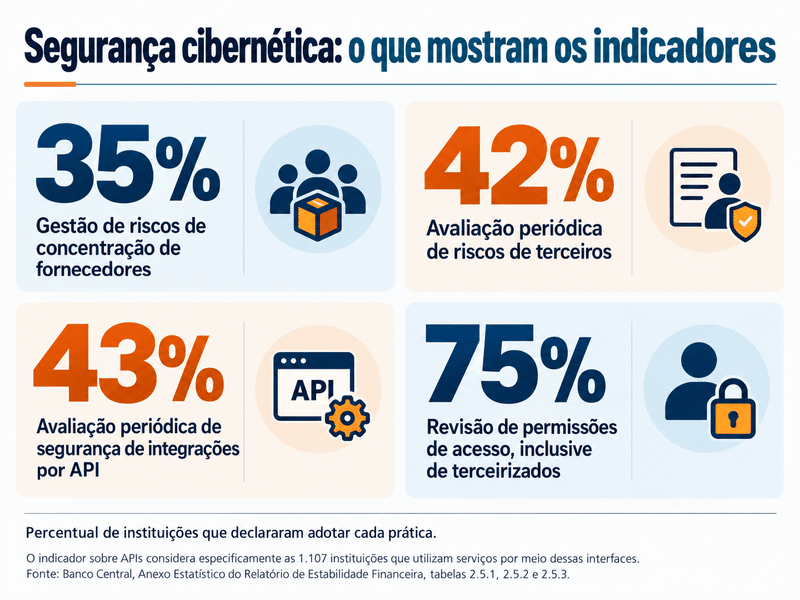
Segundo os dados apresentados pelo Banco Central, 76% das instituições pesquisadas declararam realizar avaliações prévias de potenciais fornecedores, considerando aspectos operacionais, regulatórios e riscos associados à contratação. Entretanto, apenas 42% informaram realizar avaliações periódicas dos riscos relacionados a cada prestador, especialmente os riscos cibernéticos.
O percentual é ainda menor quando se trata da identificação, do monitoramento e da gestão dos riscos de concentração no ecossistema de fornecedores, prática declarada por apenas 35% das instituições.
Outro indicador relevante é que 64% informaram manter canais para comunicação tempestiva de incidentes ocorridos em fornecedores que possam afetar os serviços contratados.
Os resultados mostram diferenças importantes entre os controles adotados na contratação de fornecedores e aqueles destinados ao acompanhamento contínuo dos riscos.
Em um ambiente financeiro caracterizado por integrações tecnológicas e compartilhamento de infraestruturas, essa diferença merece atenção. Uma instituição pode manter controles internos de segurança e, ainda assim, permanecer exposta a riscos decorrentes de fornecedores com acesso aos seus sistemas e processos operacionais.
Os percentuais não demonstram que essas práticas tenham provocado os incidentes registrados em 2026, mas ajudam a dimensionar os desafios de governança e supervisão de terceiros identificados pelo Banco Central.
6 – O desafio das identidades de máquina e dos acessos privilegiados
Em uma instituição financeira, grande parte das operações digitais ocorre sem interação humana direta.
Aplicações autenticam outras aplicações, serviços automatizados executam rotinas, APIs transportam instruções e certificados digitais são utilizados para estabelecer relações de confiança entre componentes da infraestrutura.
Essas identidades de máquina precisam ser administradas com controles proporcionais ao impacto das operações que podem executar.
Entre as medidas técnicas estão a concessão de privilégios mínimos, a segregação de ambientes, a rotação de segredos, a revogação de credenciais desnecessárias e a manutenção de registros capazes de associar cada operação ao recurso e à autorização correspondente.
A proteção das chaves privadas constitui parte essencial dessa arquitetura.
Módulos de segurança de hardware, conhecidos como HSMs, podem oferecer mecanismos especializados de geração, armazenamento e utilização de chaves criptográficas, reduzindo determinados riscos de exposição e extração.
Entretanto, a utilização de um HSM não elimina a necessidade de controles sobre quem pode solicitar operações criptográficas, quais sistemas estão autorizados a utilizá-las e como esses eventos são registrados e monitorados.
Uma chave adequadamente protegida contra extração ainda pode ser utilizada indevidamente caso um atacante consiga controlar uma aplicação ou identidade com autorização para executar operações.
7 – Controles de acesso e segurança de APIs também apresentam diferenças de maturidade
Os dados do Banco Central também revelam diferenças na adoção de mecanismos de segurança voltados ao gerenciamento de identidades, permissões de acesso e integrações entre aplicações.
Segundo o anexo estatístico, 75% das instituições declararam realizar revisões periódicas das permissões de acesso, incluindo as concedidas a colaboradores terceirizados. Já 69% informaram manter inventários de sistemas de autenticação e autorização.
A utilização de autenticação multifator para acessos externos à rede corporativa foi declarada por 72% das instituições.
O levantamento também aborda a proteção das interfaces de programação de aplicações, conhecidas como APIs, responsáveis pela comunicação entre sistemas e serviços financeiros.
Entre as 1.107 instituições consideradas na pesquisa sobre utilização de serviços por meio de APIs, 60% declararam estabelecer controles e requisitos específicos de segurança para essas integrações.
Entretanto, apenas 43% informaram adotar mecanismos para detectar e impedir tentativas de injeção de dados maliciosos provenientes desses serviços. O mesmo percentual declarou realizar avaliações periódicas de segurança das soluções integradas por APIs.
Na prevenção a fraudes, 70% das instituições informaram estabelecer critérios de monitoramento das operações, como valores e padrões de comportamento transacional. Já 68% declararam monitorar operações por linha de negócio para identificar comportamentos atípicos que possam indicar fraudes ou golpes.
Os indicadores reforçam a importância de mecanismos capazes de correlacionar identidades, permissões, operações e comportamentos. O uso de uma credencial válida, isoladamente, não garante que determinada operação esteja sendo executada de maneira legítima.
A análise conjunta desses controles é especialmente relevante diante da crescente automação das operações financeiras e da utilização de aplicações e serviços tecnológicos que executam transações sem intervenção humana direta.
8 – Criptografia pós-quântica acrescenta uma nova dimensão ao gerenciamento de chaves
A necessidade de conhecer e controlar os ativos criptográficos também ganha importância diante da transição internacional para algoritmos resistentes a ataques de futuros computadores quânticos.
Em 27 de outubro de 2026, o National Institute of Standards and Technology (NIST), dos Estados Unidos, publicou a versão final do NIST IR 8547, documento que estabelece diretrizes e prazos para a transição de algoritmos criptográficos vulneráveis à computação quântica, incluindo RSA e ECC. NIST marca 2030 para aposentar RSA e ECC
Na Europa, esse movimento também já tem um calendário definido. Em junho de 2025, os Estados-membros da União Europeia, com apoio da Comissão Europeia, aprovaram um roteiro coordenado para a migração à criptografia pós-quântica. A orientação estabelece que todos os países do bloco iniciem a transição até o final de 2026 e que os sistemas de alto risco, incluindo os associados a infraestruturas críticas, recebam proteção resistente a ataques quânticos até o final de 2030.
Em 2026, a Europa também avançou nas discussões técnicas sobre a implementação desses mecanismos, incluindo abordagens híbridas que combinam algoritmos tradicionais e pós-quânticos.
Embora os Estados Unidos e a União Europeia tenham instrumentos regulatórios e calendários próprios, as iniciativas demonstram uma convergência internacional em torno da necessidade de planejar a substituição dos mecanismos criptográficos atualmente utilizados.
Para instituições financeiras e fornecedores que operam globalmente, esse alinhamento torna ainda mais importante o inventário de certificados digitais, chaves criptográficas, algoritmos e dependências tecnológicas. Afinal, não será possível planejar adequadamente a migração sem conhecer os ativos criptográficos utilizados e os sistemas que dependem deles.
O roteiro apoia, entre outros marcos americanos, a migração de sistemas federais de alto impacto para mecanismos pós-quânticos de estabelecimento de chaves até 2030 e assinaturas digitais até 2031.
Antes de substituir algoritmos, será necessário identificar onde a criptografia está presente, quais certificados são utilizados, que aplicações dependem de determinadas chaves e quais fornecedores participam dessa cadeia tecnológica.
A gestão do inventário criptográfico, portanto, atende a duas necessidades diferentes e complementares: reduzir os riscos operacionais atuais e permitir uma transição planejada para novos padrões.
9 – A confiança digital depende de controles que possam ser demonstrados
Embora os incidentes recentes tenham produzido perdas relevantes em casos específicos, o Banco Central afirma que não comprometeram o funcionamento do Sistema Financeiro Nacional.
O regulador também destaca a necessidade de continuar desenvolvendo medidas para fortalecer a resiliência cibernética e operacional das instituições supervisionadas.
Para bancos, instituições de pagamento e fornecedores de tecnologia, o conjunto de informações apresentado em outubro reforça uma questão que ultrapassa a adoção isolada de ferramentas de segurança.
É necessário demonstrar quem pode utilizar uma credencial, em quais condições uma chave privada pode executar uma operação, como um acesso privilegiado é autorizado e quais evidências permitem reconstituir a atividade de sistemas e prestadores de serviços.
Os certificados digitais estabelecem mecanismos de confiança criptográfica, mas essa confiança depende da segurança dos ambientes, das identidades e dos processos que sustentam sua utilização.
O desafio revelado pelos incidentes de 2026 é assegurar que uma operação tecnicamente autenticada também seja uma operação efetivamente autorizada.
Com informações de:
- Banco Central: Relatório de Estabilidade Financeira
- Resolução CMN nº 5.274/2025
- Resolução BCB nº 538/2025
- NIST IR 8547, publicado em 27 de outubro de 2026
- Folha de S.Paulo: cobertura dos indicadores de incidentes
O Poder da Criptografia: Muito Além da Resolução do BCB nº 538 para o Sistema Financeiro
Banco Central impõe regras antifraude e pausa DREX. Por Susana Taboas
Europa prepara regras para autenticar pagamentos com carteira de identidade digital EUDI
IAM: Segurança que vai além do acesso
Em um ambiente sem perímetro definido, é a identidade que define quem acessa, como acessa e até onde pode ir. E a disciplina se desdobra: o IGA governa e audita esses acessos, e o PAM protege os privilégios mais críticos. O Crypto ID, referência editorial em tecnologia e segurança digital, mantém conteúdo riquíssimo sobre IAM – Identity and Access Management e todo o seu ecossistema.
Acesse a coluna e confira.
Leia outros artigos sobre Mercado Financeiro
Em destaque: Do onboarding ao Pix: como a HID está redefinindo a segurança da identidade nos bancos. Baixe o e-book da HID aqui!