Pesquisa da Cisco Talos revela malware desenvolvido para interceptar informações de chaves AES-256 em sistemas SD-WAN e expõe os riscos de comprometer a infraestrutura responsável pela distribuição das chaves de criptografia
A criptografia pode ser robusta, mas o ambiente que administra suas chaves também precisa ser protegido
Uma investigação divulgada pela Cisco Talos em 28 de outubro de 2026 trouxe à tona uma operação de ciberespionagem que coloca em evidência uma das questões mais sensíveis da segurança digital: a proteção das chaves utilizadas para criptografar as comunicações.
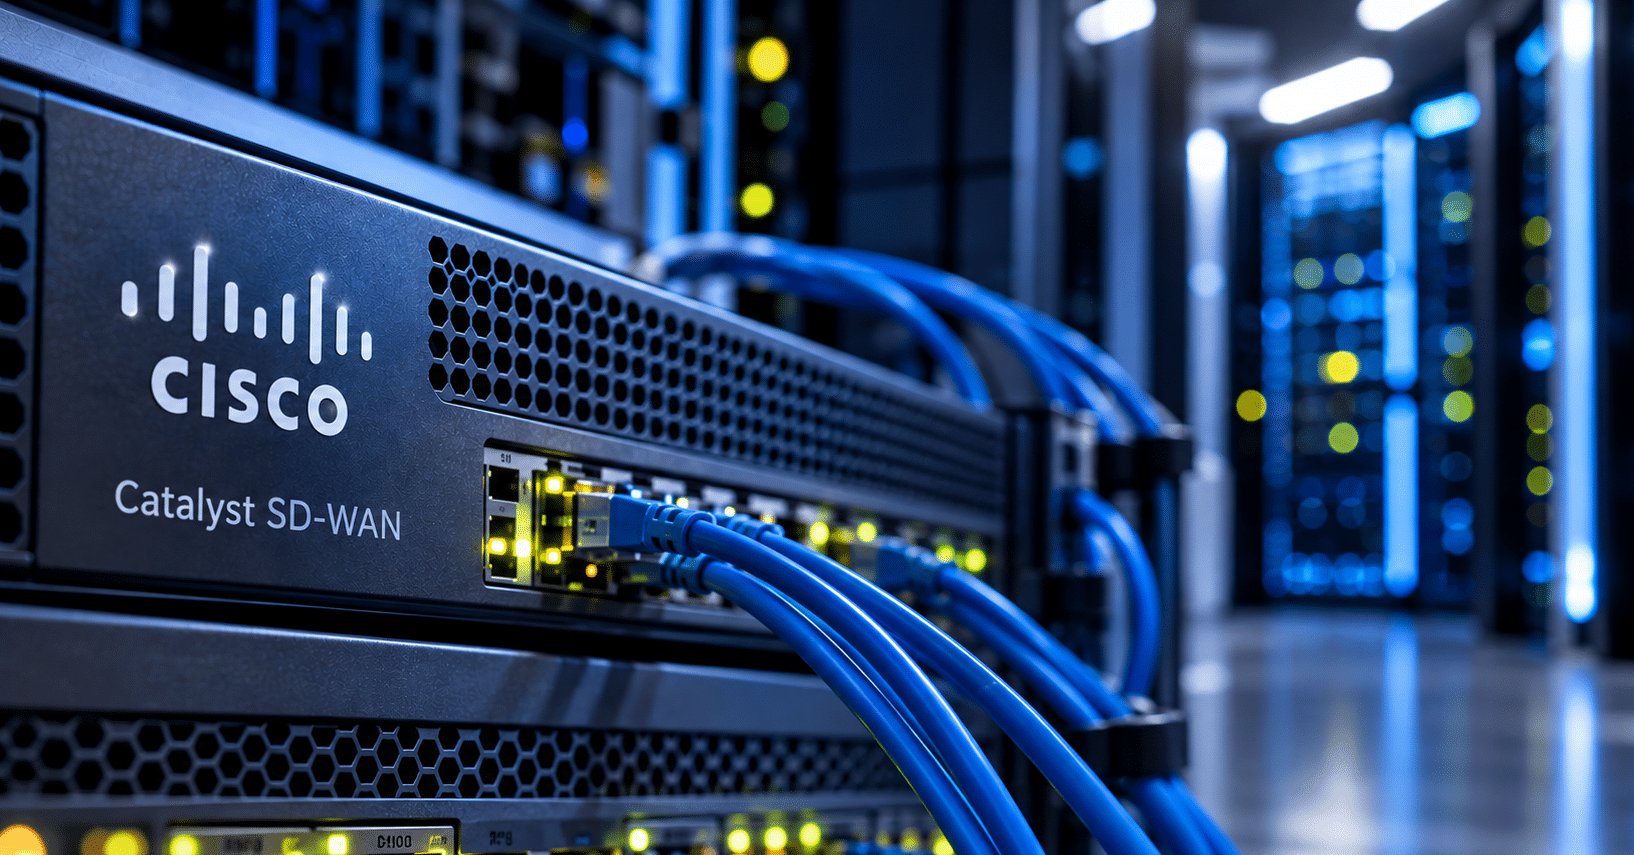
Pesquisadores identificaram que um grupo de ameaças rastreado como UAT-11473 explorou uma vulnerabilidade crítica em componentes do Cisco Catalyst SD-WAN para instalar um conjunto de malwares denominado KeyDrift.
A operação tinha como um de seus objetivos obter material criptográfico utilizado para proteger o tráfego entre equipamentos de rede.
Diferentemente de ataques que procuram explorar fragilidades de algoritmos ou interceptar informações transmitidas sem proteção, o KeyDrift foi desenvolvido para atuar dentro dos processos responsáveis pelo funcionamento da infraestrutura de comunicação.
O caso evidencia uma distinção importante: a resistência matemática de um algoritmo criptográfico não impede o comprometimento de suas chaves quando os sistemas responsáveis por utilizá-las são invadidos.
As atividades identificadas pela Cisco Talos envolveram organizações dos setores espacial, de serviços de satélites, defesa, tecnologia aeroespacial e centros de pesquisa em políticas públicas. O relatório não informa quantas organizações foram comprometidas nem especifica o período exato dos ataques.
Uma vulnerabilidade de gravidade máxima abriu caminho para a invasão
O ponto de entrada identificado pelos pesquisadores foi a vulnerabilidade CVE-2026-20127, divulgada pela Cisco em 25 de fevereiro de 2026.
Classificada com pontuação máxima de 10,0 no sistema CVSS, a falha afeta os componentes Catalyst SD-WAN Controller, Manager e Validator.
Sua exploração permite que um atacante remoto, sem autenticação prévia, contorne mecanismos de autenticação e obtenha privilégios administrativos em sistemas vulneráveis.
A tecnologia SD-WAN, sigla para Software-Defined Wide Area Network, permite administrar redes geograficamente distribuídas por meio de uma arquitetura baseada em software.
É utilizada para interligar escritórios, unidades operacionais, centros de dados e ambientes de nuvem, com gerenciamento centralizado de conectividade e políticas de rede.
Nesse modelo, os controladores exercem funções críticas na comunicação entre equipamentos, inclusive na distribuição de informações necessárias ao estabelecimento dos canais criptografados.
Ao comprometer um desses componentes, um invasor pode alcançar uma posição privilegiada dentro da infraestrutura responsável pela segurança das conexões.
A Cisco disponibilizou correções para a vulnerabilidade e reconhece a existência de exploração em escala limitada. A fabricante informa que não existe uma solução alternativa que elimine a falha sem a atualização do software.
KeyDrift: um malware que procura as chaves dentro da infraestrutura
O KeyDrift não é um malware convencional voltado apenas ao roubo de documentos, senhas ou arquivos corporativos.
A estrutura analisada pela Cisco Talos reúne componentes desenvolvidos para estabelecer acesso persistente aos sistemas comprometidos, interceptar comunicações internas e coletar informações criptográficas.
Um dos principais módulos, denominado PolyFlame, é inserido na memória do processo legítimo vdaemon, utilizado pelos controladores Cisco SD-WAN.
Essa abordagem permite que o código malicioso opere no contexto de um processo autorizado, com acesso a informações que circulam internamente durante a operação da rede.
O PolyFlame também possui funcionalidades de execução de comandos, leitura e gravação de arquivos e encaminhamento de comunicações entre sistemas comprometidos e a infraestrutura de comando e controle dos atacantes.
Mas o componente que mais chama atenção é o LittleFilch.
A análise técnica demonstrou que esse módulo intercepta operações de leitura de dados já decifrados no processo vdaemon, examina determinadas mensagens de controle e extrai campos específicos associados a equipamentos da rede.
Entre as informações coletadas está um campo binário de 32 bytes.
Segundo a avaliação técnica da Talos, esse campo corresponde a material de chave AES-256 distribuído entre roteadores para proteger as comunicações IPsec.
O LittleFilch também identifica informações relacionadas aos endereços dos equipamentos envolvidos.
Depois da coleta, o malware utiliza criptografia RSA para proteger os próprios registros obtidos, armazenando-os em arquivo local. O módulo também possui capacidade de encaminhá-los por meio do protocolo UDP.
Isso significa que os atacantes desenvolveram não apenas um mecanismo para acessar informações sensíveis, mas também recursos para preparar sua possível retirada do ambiente comprometido.
Entretanto, a capacidade técnica de exfiltração não equivale à confirmação de que a transferência dos dados tenha ocorrido.
Segundo o blog da Cisco Talos, a empresa não conseguiu recuperar o arquivo de configuração que identificaria determinados parâmetros de comunicação do LittleFilch e não apresentou evidência conclusiva da efetiva exfiltração das chaves.
O que torna esse ataque especialmente relevante para a criptografia
A criptografia AES-256 utiliza chaves de 256 bits e é amplamente empregada na proteção de dados e comunicações.
Até o momento, o caso KeyDrift não apresenta evidências de quebra matemática do AES-256.
O risco identificado pelos pesquisadores está em outro ponto da arquitetura: o momento em que o material criptográfico é disponibilizado aos componentes legítimos responsáveis por estabelecer e manter as conexões protegidas.
Em determinadas arquiteturas de rede, as chaves precisam ser geradas, distribuídas e disponibilizadas aos equipamentos autorizados para que possam realizar suas operações criptográficas.
Esse processo exige que o material de chave seja tratado em ambientes confiáveis.
Entretanto, se um atacante consegue executar código malicioso com privilégios suficientes dentro desses ambientes, a confidencialidade das chaves pode ser comprometida independentemente da robustez do algoritmo utilizado.
É justamente essa a estratégia observada no KeyDrift.
Em vez de tentar descobrir uma chave por força bruta, os atacantes procuraram acessar o material criptográfico em um sistema que já precisava processá-lo legitimamente.
A investigação demonstra, portanto, que a proteção criptográfica depende também da integridade dos controladores, processos e mecanismos de distribuição envolvidos na operação da rede.
Gestão e rotação de chaves entram no centro da discussão
O episódio também levanta uma questão relevante para a gestão de segurança das organizações: o que fazer quando existe a possibilidade de que um atacante tenha acessado material criptográfico?
A primeira providência é identificar e conter o comprometimento do ambiente.
Mas a atualização do software vulnerável, embora indispensável, não resolve automaticamente todas as consequências de uma invasão anterior.
Se o invasor conseguiu obter chaves válidas, a simples correção da vulnerabilidade não necessariamente elimina o risco associado ao material que pode ter sido exposto.
Nesse contexto, a resposta a incidentes precisa considerar o ciclo de vida das chaves criptográficas.
Isso inclui identificar quais chaves poderiam ter sido acessadas, em quais períodos estiveram em uso, quais sistemas dependiam delas e quais procedimentos são necessários para sua substituição segura.
A rotação de chaves é o processo de substituir material criptográfico em utilização por novas chaves, reduzindo sua exposição ao longo do tempo e limitando as consequências de determinados comprometimentos.
Contudo, a rotação só é efetiva quando realizada em um ambiente confiável.
Se o atacante continua presente no sistema responsável pela distribuição das chaves, ele pode potencialmente capturar também o material recém-gerado.
Por isso, a substituição de chaves deve estar associada à eliminação do acesso malicioso, à verificação da integridade dos sistemas e ao restabelecimento de uma infraestrutura considerada confiável.
A Cisco Talos recomenda a aplicação das correções disponibilizadas, o fortalecimento das configurações de segurança e o monitoramento de indícios de comprometimento. Em caso de sinais de atividade não autorizada, a orientação é iniciar os procedimentos de resposta a incidentes.
A avaliação de necessidade de rotação de chaves, diante de um comprometimento confirmado, é uma consequência técnica de gestão de riscos. Não deve ser apresentada como uma determinação específica da Cisco Talos para todos os ambientes afetados.
Possível relação com infraestrutura utilizada pelo grupo Volt Typhoon
A Cisco Talos também identificou conexões relevantes entre a infraestrutura operacional do UAT-11473 e a rede clandestina conhecida como Silent Train.
Essa rede foi anteriormente associada a operações do grupo Volt Typhoon, apontado por autoridades norte-americanas como um agente de ameaças cibernéticas patrocinado pelo Estado chinês.
Segundo os pesquisadores, existe um elevado grau de confiança de que a infraestrutura utilizada pelo UAT-11473 apresenta sobreposição significativa com a Silent Train.
A descoberta amplia a relevância da investigação, particularmente pelo perfil das organizações visadas.
Entretanto, a Talos não afirma que UAT-11473 e Volt Typhoon sejam o mesmo grupo. A sobreposição de infraestrutura, por si só, não comprova identidade operacional nem atribui a campanha KeyDrift a um governo.
Essa distinção é fundamental para evitar conclusões que ultrapassem as evidências apresentadas na investigação.
Como identificar sinais de comprometimento
Além das atualizações de segurança, a Cisco recomenda que administradores de ambientes Catalyst SD-WAN examinem registros de autenticação e conexões de controle para identificar atividades não autorizadas.
Entre os indicadores estão registros de autenticação da conta vmanage-admin originados de endereços IP desconhecidos.
A análise do KeyDrift também identificou arquivos e componentes associados à instalação do malware, incluindo libdssl.so, libcommon.so, conf_sshd e rsshd.
Esses elementos podem contribuir para investigações técnicas, mas precisam ser avaliados em conjunto com outros indicadores, já que a simples identificação de um nome de arquivo não comprova necessariamente uma invasão.
A Talos também disponibilizou regras de detecção para o Snort, destinadas a identificar atividades relacionadas à vulnerabilidade e aos componentes maliciosos investigados.
Organizações que identifiquem evidências de comprometimento devem acionar seus procedimentos de resposta a incidentes e, quando necessário, recorrer ao suporte técnico da Cisco.
A atualização dos equipamentos é indispensável para corrigir a vulnerabilidade, mas não deve ser confundida com uma garantia de eliminação de mecanismos maliciosos que já tenham sido implantados.
Quando a proteção das chaves se torna tão importante quanto a criptografia
O caso KeyDrift traz uma contribuição importante para o debate sobre segurança das infraestruturas digitais.
A evolução dos algoritmos, o fortalecimento dos protocolos e a adoção de mecanismos criptográficos mais robustos continuam sendo fundamentais. Entretanto, esses recursos não substituem a necessidade de proteger os ambientes nos quais as chaves são administradas.
Em redes corporativas, sistemas financeiros, infraestruturas críticas e serviços digitais, o comprometimento de componentes responsáveis pelo processamento de material criptográfico pode colocar informações protegidas em risco, mesmo quando os algoritmos utilizados permanecem seguros.
O incidente também reforça a importância de políticas de gestão do ciclo de vida das chaves, mecanismos de controle de acesso, proteção de processos críticos, monitoramento contínuo e capacidade de resposta a incidentes.
O KeyDrift não comprova a quebra do AES-256, tampouco demonstra que todas as organizações atacadas tiveram suas chaves efetivamente exfiltradas.
A investigação, porém, evidencia uma estratégia particularmente sensível: em vez de derrotar a criptografia, os atacantes procuram comprometer a infraestrutura que administra os elementos necessários para utilizá-la.
É uma distinção técnica que deve ocupar espaço crescente nas discussões sobre segurança de redes e governança criptográfica.
Fonte primária: https://blog.talosintelligence.com/uat-11473-keydrift/ e a Cisco Security Advisory como referência técnica para a vulnerabilidade.
Especialistas em criptografia: contribuam com esta reportagem
Se você é especialista em criptografia, gestão de chaves criptográficas ou segurança de redes, o Crypto ID convida você a contribuir com esta discussão.
O caso KeyDrift levanta uma questão técnica importante: quando uma infraestrutura responsável pela distribuição de chaves criptográficas é comprometida, como determinar quais chaves precisam ser substituídas e se as comunicações anteriores permanecem protegidas?
Queremos ouvir especialistas sobre os procedimentos de investigação, gestão e rotação de chaves, os limites da proteção criptográfica diante de sistemas comprometidos e as medidas necessárias para restabelecer a confiança na infraestrutura.
Compartilhe sua análise técnica e contribua para aprofundar esta reportagem.
O Crypto ID poderá incorporar novas perspectivas e esclarecimentos, com a devida identificação de seus autores. escreva para redacao@cryptoid.com.br com o assunto: caso KeyDrift
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias! Leia sobre Criptografia no canal que fala a sua língua! Acesse agora mesmo!
NIST marca 2030 para aposentar RSA e ECC
Auditoria do GAO revela falhas na preparação dos EUA para a era pós-quântica
Criptografia como infraestrutura crítica: o novo centro da cibersegurança em 2026
José Carlos da Silva Neto, CTO da CERMOB defende crachá, alçada e gestor para agentes de IA
Inteligência Editorial que Orienta Cenários

Temos como propósito apresentar informações completas, contextualizadas e tecnicamente relevantes. Nosso compromisso é produzir conteúdos que ajudem efetivamente nossos leitores a tomar decisões, especialmente nos mercados brasileiro e latino-americano. E há ainda um resultado que confirma essa estratégia: a audiência expressiva que conquistamos também entre as plataformas e os mecanismos de busca baseados em inteligência artificial.
Faça parte desse contexto! contato@cryptoid.com.br