Três semanas após o ataque a 700 supermercados franceses, sistemas de refrigeração voltam a ser comprometidos em diversos países. Incidentes reforçam alertas sobre vulnerabilidades industriais e proteção de equipamentos conectados
Por Redação Crypto ID
Uma nova onda de ataques cibernéticos atingiu sistemas de refrigeração de supermercados europeus nesta segunda-feira, 2 de novembro. Estabelecimentos na Bélgica, Luxemburgo e Suécia, entre outros países, registraram alterações indevidas nas temperaturas de geladeiras e freezers, provocando perdas de alimentos e interrupções operacionais.
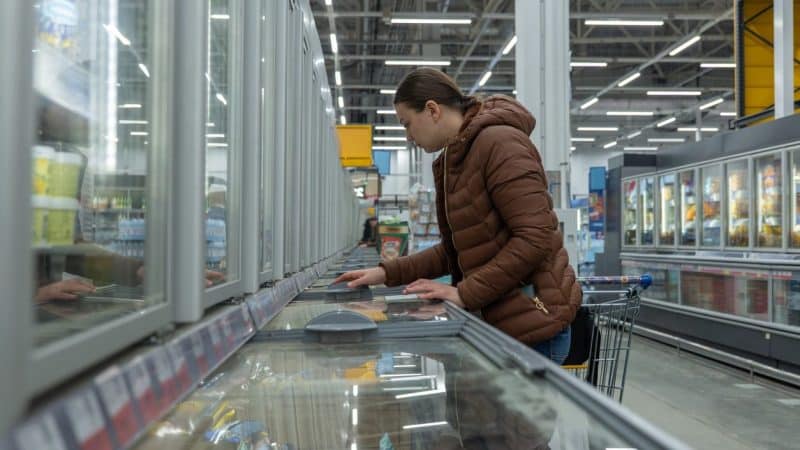
Entre as redes afetadas estão Ahold Delhaize, Carrefour, Colruyt, ICA e Coop. Em uma unidade sueca, equipamentos chegaram a apresentar temperaturas configuradas em 50°C, comprometendo a conservação dos produtos.
Os incidentes ocorreram apenas três semanas depois dos ataques a aproximadamente 700 supermercados franceses, que provocaram prejuízos estimados em milhões de euros.
A repetição de ocorrências semelhantes, em um intervalo tão curto, levanta uma questão: por que sistemas potencialmente vulneráveis continuaram expostos depois de alertas tão concretos?
Ainda não existe comprovação de que os ataques tenham sido realizados pelos mesmos criminosos ou explorado exatamente as mesmas vulnerabilidades.
O alerta da França já havia sido dado
O Crypto ID acompanhou os ataques franceses em três reportagens publicadas em outubro.
Em 14 de outubro, “Ciberataque a 700 supermercados na França provoca perdas milionárias com alimentos” apresentou os prejuízos provocados pela manipulação remota dos equipamentos. Em apenas dois estabelecimentos da região da Alsácia, as perdas relatadas chegaram a € 270 mil.
Na mesma data, “Ciberataque a supermercados na França expõe falhas de autenticação em sistemas industriais” aprofundou os riscos relacionados à identidade de máquinas, à proteção de interfaces administrativas e à autorização de comandos sobre equipamentos conectados.
Dois dias depois, a reportagem “Após ataques na França, Claroty usa IA para explorar falhas industriais em 28 minutos” apresentou uma pesquisa da Team82, equipe da Claroty, que demonstrou como agentes de inteligência artificial conseguiram reproduzir vulnerabilidades conhecidas em controladores industriais de refrigeração em apenas 28 minutos, com custo aproximado de US$ 6 em consumo de IA.
O experimento não comprovou que os criminosos utilizaram inteligência artificial nos ataques, mas demonstrou a rapidez com que falhas documentadas podem ser reproduzidas.
A investigação também revelou que milhares de interfaces de equipamentos industriais permaneciam acessíveis pela internet.
O problema, portanto, não era apenas o ataque ocorrido na França, mas a possibilidade de que equipamentos semelhantes continuassem expostos em outros países.
Parte dos equipamentos ainda não havia recebido correções
Uma informação divulgada pela empresa belga Sabcobel, especializada em refrigeração industrial, merece atenção.
Após os ataques franceses, a companhia iniciou um processo de proteção de suas instalações. Entretanto, aproximadamente 10% ainda não haviam recebido as medidas corretivas quando os novos incidentes aconteceram.
Parte dessas instalações estava entre as atingidas.
A empresa informou que as intervenções realizadas anteriormente ajudaram a reduzir os danos, mas determinadas correções exigem modificações físicas nos equipamentos, não sendo suficientes simples atualizações de software.
O episódio evidencia um desafio da segurança industrial: nem sempre é possível corrigir imediatamente uma vulnerabilidade sem intervenções técnicas ou interrupções operacionais.
Entretanto, quando a correção definitiva exige tempo, medidas compensatórias precisam ser avaliadas, como restrição de acessos remotos, segmentação de redes, monitoramento contínuo e procedimentos de contingência.
Dificuldades técnicas não eliminam a responsabilidade de administrar riscos conhecidos.
Identidade de máquinas e autorização de comandos são essenciais
Na cobertura anterior do Crypto ID, Alexandre Siffert Colares, engenheiro e Managing Director da CERMOB, empresa brasileira especializada em segurança criptográfica, certificação digital e proteção de dispositivos conectados, destacou a importância da identidade digital de máquinas na proteção dos ambientes industriais.
“Em ambientes industriais, não basta proteger a comunicação entre técnicos, máquinas e plataformas de supervisão. É necessário garantir que cada dispositivo tenha uma identidade digital verificável e que somente pessoas ou sistemas autorizados possam executar determinados comandos. Certificados digitais, PKI e autenticação mútua ajudam a estabelecer essa confiança, mas autenticar não é o mesmo que autorizar. Um equipamento pode reconhecer uma identidade legítima e, ainda assim, receber comandos indevidos quando há privilégios excessivos ou credenciais comprometidas.”
A declaração permanece especialmente pertinente diante dos novos acontecimentos.
A autenticação de usuários e dispositivos precisa ser acompanhada por mecanismos de autorização, controle de privilégios e monitoramento de operações sensíveis.
Em sistemas industriais, um comando digital indevido pode provocar consequências físicas imediatas.
O alerta também vale para o Brasil
Supermercados, centros de distribuição, hospitais, indústrias alimentícias e empresas farmacêuticas brasileiras utilizam equipamentos conectados para controlar refrigeração e outros processos operacionais.
Na primeira reportagem sobre os ataques franceses, Rafael Cocchiaro, Head de Tecnologia da NEO Estech, destacou que a segurança desses dispositivos precisa integrar a estratégia de proteção das organizações.
A prevenção exige inventário dos equipamentos conectados, atualização de firmware, substituição de sistemas sem suporte, segmentação das redes e controle dos acessos remotos.
Também exige atenção aos fornecedores responsáveis pela instalação, manutenção e administração dos equipamentos.
A terceirização de serviços não elimina a necessidade de acompanhar os riscos associados à infraestrutura operacional.
Quando o risco é conhecido, a responsabilidade aumenta
Os novos incidentes europeus demonstram que a segurança de sistemas industriais conectados precisa acompanhar sua importância para as operações.
Não é possível afirmar que as empresas atingidas tenham sido negligentes sem conhecer as vulnerabilidades exploradas e as medidas preventivas efetivamente adotadas.
Entretanto, a repetição de ataques semelhantes, depois da divulgação de alertas técnicos e da disponibilidade de correções para determinadas falhas, exige respostas sobre a capacidade de prevenção e reação das organizações.
O primeiro ataque pode revelar uma vulnerabilidade desconhecida. A repetição de incidentes semelhantes, depois de alertas públicos e correções disponíveis, exige respostas sobre o que foi feito para impedir que o problema voltasse a acontecer.
A experiência europeia reforça que segurança cibernética não pode permanecer restrita aos departamentos de tecnologia. Ela precisa integrar decisões de investimento, manutenção, contratação de fornecedores e governança corporativa.
Quando um risco conhecido pode comprometer operações físicas, deixar de administrá-lo adequadamente pode representar não apenas uma falha tecnológica, mas uma grave falha de responsabilidade empresarial.
Fontes externas consultadas
- Reuters, 2 de novembro de 2026
- AFP, 2 de novembro de 2026
- BleepingComputer, 2 de novembro de 2026
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias! Leia sobre Criptografia no canal que fala a sua língua! Acesse agora mesmo!
IAM: Segurança que vai além do acesso
Em um ambiente sem perímetro definido, é a identidade que define quem acessa, como acessa e até onde pode ir. E a disciplina se desdobra: o IGA governa e audita esses acessos, e o PAM protege os privilégios mais críticos. O Crypto ID, referência editorial em tecnologia e segurança digital, mantém conteúdo riquíssimo sobre IAM – Identity and Access Management e todo o seu ecossistema.
Acesse a coluna e confira.
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.