Ataques à Mirae Asset Securities atingiram serviços de autenticação e sistemas internos. Incidente amplia a preocupação com a sequência de invasões ao setor financeiro sul-coreano
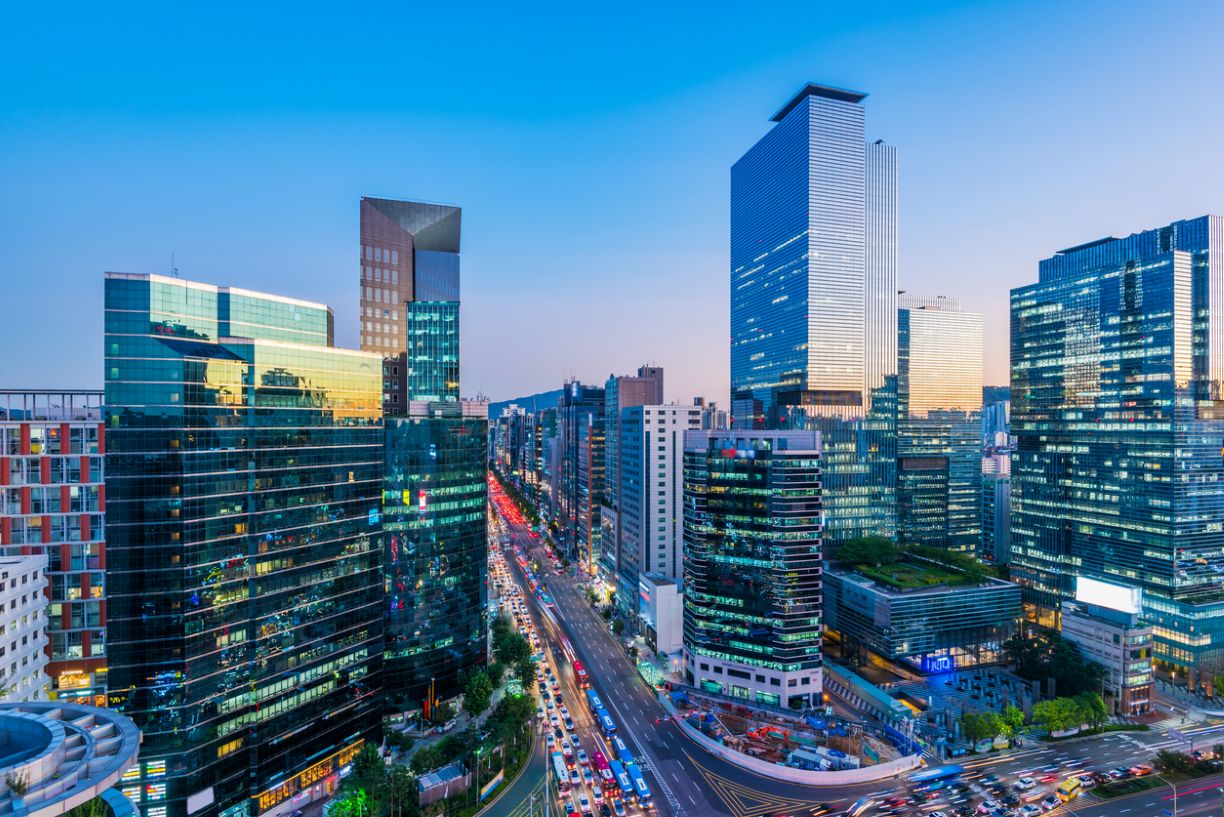
A Mirae Asset Securities, maior corretora de valores da Coreia do Sul, confirmou neste sábado, 7 de novembro de 2026, que sofreu ataques cibernéticos que resultaram na exposição de informações de aproximadamente 39 mil pessoas, entre clientes, funcionários, ex-funcionários e prestadores de serviços.
Os acessos não autorizados ocorreram nos dias 4 e 5 de novembro e atingiram dois ambientes distintos: o serviço de autenticação por telefone celular utilizado no login pela web móvel e o sistema interno de colaboração corporativa, identificado como mi-global.
Segundo informações divulgadas pela agência sul-coreana Yonhap, pela emissora SBS News e pelo Seoul Economic Daily, os invasores conseguiram acessar números de contas de aproximadamente 3.800 clientes, além de informações pessoais de 35.255 profissionais, incluindo funcionários atuais, antigos colaboradores e terceirizados.
A companhia informou que não identificou prejuízos financeiros até o momento e que seus principais serviços permanecem funcionando normalmente.
O caso amplia a preocupação das autoridades financeiras da Coreia do Sul diante de uma sequência de ataques contra corretoras, gestoras de investimentos e plataformas de criptoativos desde outubro.
Ataques atingiram autenticação de clientes e sistema interno de colaboração
De acordo com a Mirae Asset Securities, o primeiro ambiente comprometido foi o serviço de autenticação por celular utilizado para acesso à plataforma web móvel.
O segundo foi o mi-global, sistema de groupware utilizado para atividades internas e colaboração entre profissionais.
Esses dois pontos merecem atenção porque representam superfícies de ataque diferentes dentro de uma mesma organização financeira.
O sistema de autenticação participa do processo de identificação dos usuários e controle de acesso aos serviços digitais. Já as plataformas corporativas de colaboração podem reunir informações administrativas, dados de profissionais e recursos utilizados nas operações internas.
A companhia identificou atividades suspeitas originadas de endereços IP externos e informou ter bloqueado as rotas de acesso comprometidas, além de acionar seu protocolo de resposta a incidentes.
Segundo a empresa, não houve infecção por software malicioso nem interrupção dos serviços.
Até o momento, as informações divulgadas não permitem determinar qual vulnerabilidade foi explorada, se credenciais legítimas foram utilizadas indevidamente ou se houve comprometimento direto dos mecanismos de autenticação.
Também não há confirmação de que os responsáveis pelos dois acessos pertençam ao mesmo grupo criminoso.
Quais informações foram expostas?
O incidente afetou dois conjuntos distintos de dados.
Clientes da corretora
A Mirae Asset Securities confirmou a exposição dos números de contas de aproximadamente 3.800 clientes.
Segundo a companhia, nomes dos titulares e outras informações sensíveis associadas às contas não foram comprometidos.
Funcionários, ex-funcionários e terceirizados
O grupo mais numeroso reúne 35.255 pessoas vinculadas à organização.
As informações expostas incluem:
- Nomes e números de identificação funcional.
- Endereços de e-mail, em parte dos registros.
- Números de telefones celulares, em parte dos registros.
- Senhas armazenadas em formato criptografado, em parte dos registros.
A empresa também informou que não identificou exposição de números de registro de residente, passaportes, carteiras de motorista ou documentos de registro de estrangeiros.
Embora a companhia tenha informado que determinadas senhas estavam criptografadas, os relatos públicos não esclarecem quais métodos criptográficos foram utilizados para protegê-las.
Essa distinção é relevante porque a exposição de senhas protegidas não significa, necessariamente, que elas tenham sido decifradas ou que os invasores tenham conseguido utilizá-las para acessar outras plataformas.
Autoridades financeiras avaliam inspeção
A Mirae Asset Securities comunicou o incidente à Financial Services Commission (FSC), à Financial Supervisory Service (FSS) e à Personal Information Protection Commission (PIPC), órgãos responsáveis, respectivamente, pela regulação financeira, supervisão do mercado e proteção de dados pessoais.
Segundo a SBS News, as autoridades avaliam enviar uma equipe de inspeção à corretora na semana de 9 de novembro, considerando a gravidade do episódio e a disponibilidade de profissionais.
A fiscalização poderá examinar as circunstâncias dos acessos não autorizados, os controles de segurança existentes e as medidas adotadas pela instituição após a identificação do incidente.
A empresa também divulgou um pedido de desculpas assinado por seus dois principais executivos, Kim Mi-sub e Hur Sun-ho, e informou que está investigando as causas do vazamento e preparando medidas para evitar novas ocorrências.
Coreia do Sul enfrenta sequência de ataques ao mercado financeiro
O episódio da Mirae Asset Securities não é isolado.
Nas últimas semanas, diferentes instituições do mercado financeiro sul-coreano confirmaram acessos não autorizados e vazamentos de informações.
Em 28 de outubro, o jornal Herald Business e o veículo especializado DigitalToday já alertavam para a extensão dos incidentes envolvendo corretoras de valores, gestoras de investimentos e plataformas de negociação de ativos digitais.
Entre os casos divulgados estão:
| Instituição | Ocorrência divulgada |
|---|---|
| Daishin Securities | Vazamento de informações pessoais e financeiras de 38.490 clientes |
| Bithumb | Acesso não autorizado ao sistema interno de colaboração móvel, com exposição de informações, principalmente de funcionários |
| Mirae Asset Life Insurance | Vazamento de dados de clientes confirmado em 26 de outubro; a imprensa sul-coreana posteriormente informou cerca de 6.800 afetados |
| Mirae Asset Global Investments | Acesso externo não autorizado a sistemas internos, sem confirmação de exposição de dados de clientes |
| Mirae Asset Securities | Exposição de números de contas de aproximadamente 3.800 clientes e informações de 35.255 profissionais |
No caso da Daishin Securities, as investigações identificaram sinais de acesso anormal em um servidor associado ao processo remoto de abertura de contas de investimentos.
Na Bithumb, uma das principais plataformas de negociação de criptoativos da Coreia do Sul, o incidente envolveu um sistema corporativo acessível por dispositivos móveis.
Já a Mirae Asset Global Investments relatou acesso não autorizado a sistemas internos e informou que, conforme as verificações realizadas até então, dados pessoais e financeiros dos clientes não haviam sido comprometidos.
A repetição de incidentes envolvendo ferramentas internas e serviços expostos à internet chama atenção para a necessidade de examinar a segurança desses ambientes.
Entretanto, não há confirmação pública de que todos os ataques tenham sido coordenados ou executados pelos mesmos responsáveis.
Vazamento também amplia o risco de phishing e engenharia social
Um dos principais riscos após a exposição de informações pessoais e corporativas é a possibilidade de utilização desses dados em fraudes posteriores.
Nomes, endereços de e-mail, telefones e identificações funcionais podem facilitar tentativas de engenharia social direcionadas a profissionais e clientes de instituições financeiras.
Na própria Coreia do Sul, a Mirae Asset Securities advertiu seus clientes para que tenham cuidado com telefonemas, mensagens de texto e e-mails enviados por pessoas que se apresentem falsamente como representantes da corretora.
A preocupação envolve práticas como phishing, realizado geralmente por mensagens eletrônicas fraudulentas, e smishing, modalidade que utiliza mensagens de texto para induzir vítimas a acessar links maliciosos ou fornecer informações.
No caso de funcionários e prestadores de serviços, dados corporativos também podem servir para construir abordagens fraudulentas mais convincentes.
Isso não significa que tais fraudes já tenham ocorrido em decorrência do incidente. Trata-se de um risco potencial decorrente do tipo de informação exposta.
O alerta para bancos, corretoras e instituições financeiras de outros países
A sequência de incidentes na Coreia do Sul oferece um alerta para o setor financeiro internacional, inclusive no Brasil.
A segurança das operações financeiras não depende exclusivamente da proteção dos sistemas de processamento de transações ou das bases centrais de clientes.
Serviços de autenticação, aplicações web, plataformas de colaboração, contas de funcionários e integrações com prestadores de serviços também fazem parte da superfície de ataque das instituições.
Quando esses ambientes são comprometidos, os efeitos podem ultrapassar o vazamento inicial, especialmente se informações expostas forem utilizadas posteriormente para tentativas de obtenção de credenciais ou acesso a outros sistemas.
Nesse contexto, controles de acesso, autenticação multifator, gestão do ciclo de vida de credenciais, segmentação de ambientes e monitoramento de atividades anormais permanecem elementos importantes das estratégias de segurança corporativa.
A dimensão dos incidentes sul-coreanos também evidencia a necessidade de controles consistentes para sistemas utilizados por ex-funcionários, profissionais terceirizados e fornecedores.
O caso da Mirae Asset Securities demonstra que a ausência de interrupção operacional ou de prejuízo financeiro confirmado não elimina a gravidade de um vazamento de informações.
A investigação conduzida pelas autoridades sul-coreanas poderá esclarecer os mecanismos utilizados nos ataques e indicar se houve falhas de segurança comuns entre as instituições atingidas.
Mercado sinaliza que Palo Alto Networks negocia compra da Clutch Security por US$ 500 milhões
Mercado sinaliza que Palo Alto Networks negocia compra da Clutch Security por US$ 500 milhões
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.
Leia outros artigos sobre Mercado Financeiro
Em destaque: Do onboarding ao Pix: como a HID está redefinindo a segurança da identidade nos bancos. Baixe o e-book da HID aqui!
Acompanhe artigos sobre Criptoativos, Tokenização, Criptomoedas em nossa coluna Crypto News!
Somos a voz influente no ecossistema brasileiro de segurança da informação e identificação digital, e nosso propósito é contribuir ativamente para a educação e o debate sobre esses temas.
Fale com a gente: +55 11 9 9286 7046 ou contato@cryptoid.com.br