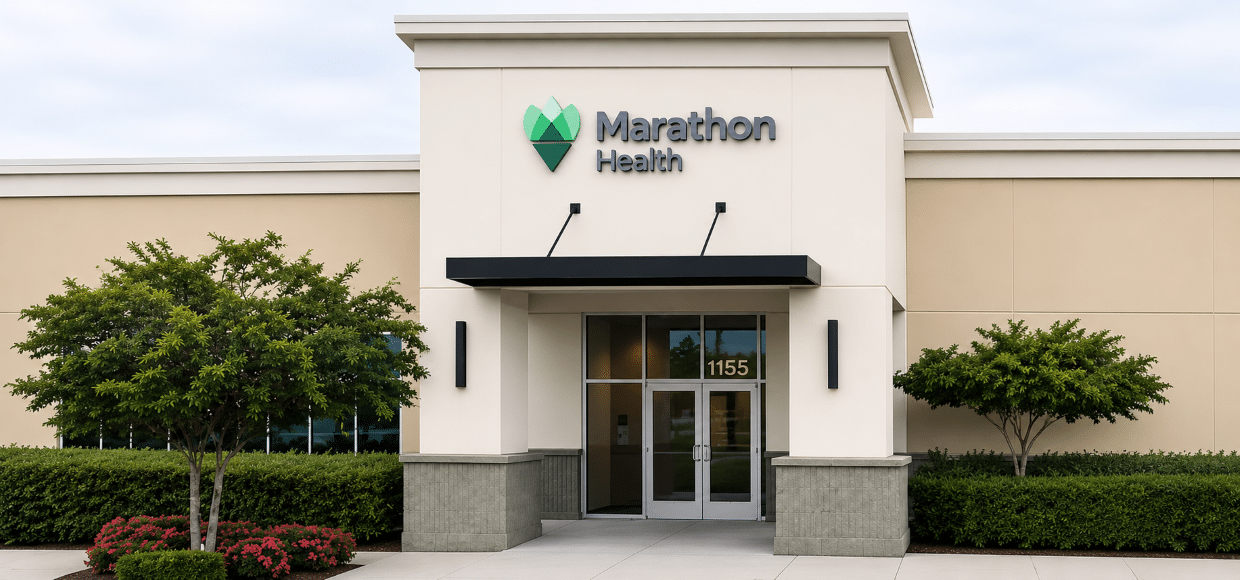
O autor do ataque se passou por profissional de TI da e usou credenciais de um funcionário da Marathon Health para exportar dados pessoais na nuvem
Uma pessoa se passou por profissional de TI da Marathon Health, obteve as credenciais de um funcionário e as usou para acessar um aplicativo na nuvem e exportar dados pessoais.
A invasão aos dados da prestadora de serviços de saúde dos Estados Unidos expõe dois pontos de controle. O primeiro é como verificar a identidade de quem se apresenta como suporte. O segundo é o que uma conta corporativa consegue fazer depois que o acesso é concedido.
Segundo o escritório de advocacia Emery Reddy, que investiga o caso para uma possível ação coletiva, a Marathon Health informou ao gabinete do procurador-geral do Texas que 5.684.735 pessoas foram afetadas, incluindo 234.534 residentes no estado. Segundo a ISMG – Information Security Media Group, grupo de mídia especializado em cibersegurança, publicou em sua reportagem sobre o caso que ainda aguardava respostas da empresa e da autoridade texana sobre os números.
Credenciais de um funcionário deram acesso à nuvem
Em 24 de agosto de 2026, a Marathon Health recebeu um alerta de atividade suspeita e desativou a conta do funcionário. Segundo a carta da empresa publicada pelas autoridades da Califórnia, o acesso e a exportação ocorreram em poucas horas naquele dia. Em 9 de setembro, a investigação confirmou que o invasor havia obtido dados pessoais.
Os dados variam conforme a pessoa e podem incluir nome, data de nascimento, informações de contato e número do Seguro Social dos EUA. Na carta, a empresa afirmou que, até então, não tinha evidências de uso indevido das informações e ofereceu monitoramento de identidade e crédito.
A Universidade de Indiana informou que funcionários e familiares inscritos em determinados planos poderiam ser afetados mesmo sem nunca terem recebido atendimento da Marathon Health. A empresa mantém dados dos inscritos para administrar benefícios, verificar cobertura, agendar consultas e faturar serviços junto à seguradora. Segundo a universidade, o envio das notificações individuais começaram a ser enviadas em 20 de outubro.
A identidade de quem pede e o acesso de quem entra
A carta confirma a falsa identidade usada na abordagem.
O canal utilizado, os procedimentos de verificação adotados naquele contato e o eventual uso de autenticação multifator ficaram sem detalhamento público no comunicado. Em setembro, a Health-ISAC alertou sobre campanhas de phishing por voz contra organizações de saúde. No caso da Marathon Health, o meio usado para obter as credenciais segue sem confirmação.
Confirmar uma solicitação pelo canal oficial de suporte é uma medida para verificar quem está do outro lado do contato. Já a governança de identidades e acessos (GIA, ou IGA na sigla em inglês) trata das permissões da conta ao longo do tempo. Isso inclui identificar quem aprovou o acesso, revisar se ele ainda é necessário e manter registros que permitam auditar decisões e revogar permissões.
IAM, IGA e a ampliação da governança
Na Marathon Health, as credenciais de um funcionário abriram caminho para a exportação de dados pessoais, no entanto, o comunicado da empresa deixa em aberto quais permissões permitiram a operação e como elas eram administradas. A questão ajuda a entender um dos pontos discutidos no NetAdmin Community 2026, evento que aconteceu em outubro em Belo Horizonte.
Até onde os controles de identidade e acesso de uma organização chegam na prática?
A implantação de uma plataforma de IAM, gestão de identidades e acessos, ou de IGA, governança e administração de identidades, é parte desse trabalho. Mesmo em organizações com estruturas maduras, sistemas legados, aplicações locais, integrações sob medida, fluxos específicos e contas técnicas podem ficar fora da governança central.
É nessas lacunas justamente que a NetAdmin atua. A proposta da empresa é estender aos ambientes que exigem integrações ou regras específicas os controles de acesso, visibilidade e auditoria já aplicados aos sistemas centrais. Essas aplicações nem sempre são contempladas pelas integrações padronizadas mesmo nas grandes plataformas globais.
Segundo Elson Condor, CEO e fundador da NetAdmin Software, destacou ao Crypto ID a necessidade de “conhecer a identidade, compreender seu contexto, controlar seus acessos e manter rastreabilidade sobre os eventos e decisões relacionados a eles”. Na prática, isso significa saber quem recebeu cada permissão, quem a autorizou e quando ela foi alterada ou revogada.
Na cobertura do NetAdmin Community, publicada pelo Crypto ID em 9 de outubro, Condor, também criador da plataforma NetAdmin, explicou como essa visão se aplica a sistemas que ficam fora da governança central. Em um aplicativo que concentra dados pessoais, a governança se traduz em decisões concretas.
Quem pode exportar dados, quem aprovou essa permissão, quando ela é revisada e que registros permitem reconstruir a operação? São controles que ajudam a limitar o que uma conta comprometida pode fazer e a apurar o alcance de uma invasão.
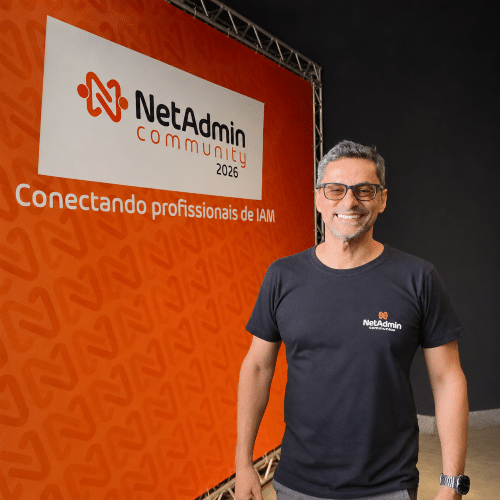
“A empresa pode ter uma excelente estrutura de IAM e IGA e, ainda assim, manter aplicações importantes fora da governança. O problema é que o risco não desaparece porque aquele sistema é menor, legado ou muito específico. Nosso trabalho é justamente trazer esses ambientes para dentro do mesmo nível de controle, visibilidade e rastreabilidade aplicado aos sistemas centrais”
Elson Condor, CEO e fundador da NetAdmin Software
“Com as informações divulgadas até aqui, ainda é cedo para concluir se houve uma falha de governança na Marathon Health. O comunicado confirma a exportação de dados, mas deixa em aberto quais permissões da conta permitiram a operação e quais registros poderiam ajudar a reconstruir o que foi consultado e extraído.
O caso ilustra um risco que normalmente vemos nas empresas. Uma credencial pode ter sido emitida e administrada corretamente, e ainda assim a organização pode ter pouca visibilidade sobre o que aquela conta está autorizada a fazer em cada aplicação. Em um sistema que concentra dados pessoais, verificar a identidade de quem se apresenta como suporte de TI é uma etapa. Revisar quem pode exportar dados, por que recebeu essa permissão e como a operação fica registrada é outra. Quando uma credencial é comprometida, esses controles ajudam a limitar o que o invasor consegue fazer e a apurar quais dados foram acessados ou extraídos.
No caso específico da Marathon Health, precisamos aguardar a conclusão da investigação para entender o que de fato ocorreu. Se os resultados trouxerem novos elementos sobre a governança dos acessos, podemos voltar ao assunto”, afirma Elson Condor, CEO e fundador da NetAdmin Software.
Cloudflare avança na identidade de agentes de IA e propõe novas regras de confiança na internet
Incidente com a Senha “1111”, que abriu estação de água nos EUA, vira lição de defesa no Brasil
IAM: Segurança que vai além do acesso
Em um ambiente sem perímetro definido, é a identidade que define quem acessa, como acessa e até onde pode ir. E a disciplina se desdobra: o IGA governa e audita esses acessos, e o PAM protege os privilégios mais críticos. O Crypto ID, referência editorial em tecnologia e segurança digital, mantém conteúdo riquíssimo sobre IAM – Identity and Access Management e todo o seu ecossistema.
Acesse a coluna e confira.