Após teste com o Chrome, a empresa desenvolve uma certificadora para emitir MTCs e busca reconhecimento do navegador
A Cloudflare está desenvolvendo uma autoridade certificadora (AC) pública para emitir certificados TLS tradicionais e os chamados Merkle Tree Certificates (MTCs).
A proposta é viabilizar a autenticação pós-quântica de sites sem aumentar excessivamente o volume de dados transmitido a cada conexão. Anunciado em 29 de setembro de 2026, o projeto tem como meta a inclusão no repositório de confiança do Chrome para certificados resistentes à computação quântica no início de 2027. A inclusão depende de avaliação pelo programa do navegador.
O que muda nos certificados SSL/TLS
Quando um navegador acessa um site por HTTPS, o certificado TLS, ainda conhecido no mercado como certificado SSL, vincula o domínio a uma chave pública.
O servidor prova que possui a chave privada correspondente. Essa autenticação é uma etapa distinta da troca de chaves que estabelece o sigilo da conexão. É na autenticação do site que entram os MTCs.
Na cadeia tradicional, o servidor normalmente apresenta seu certificado e os certificados intermediários necessários para que o navegador chegue a uma raiz em que já confia.
Segundo a Cloudflare, assinaturas pós-quânticas podem ser cerca de 40 vezes maiores que as clássicas, dependendo dos algoritmos comparados. Transportar várias dessas assinaturas a cada conexão aumentaria o volume de dados do handshake TLS, a etapa em que navegador e servidor estabelecem a conexão segura.
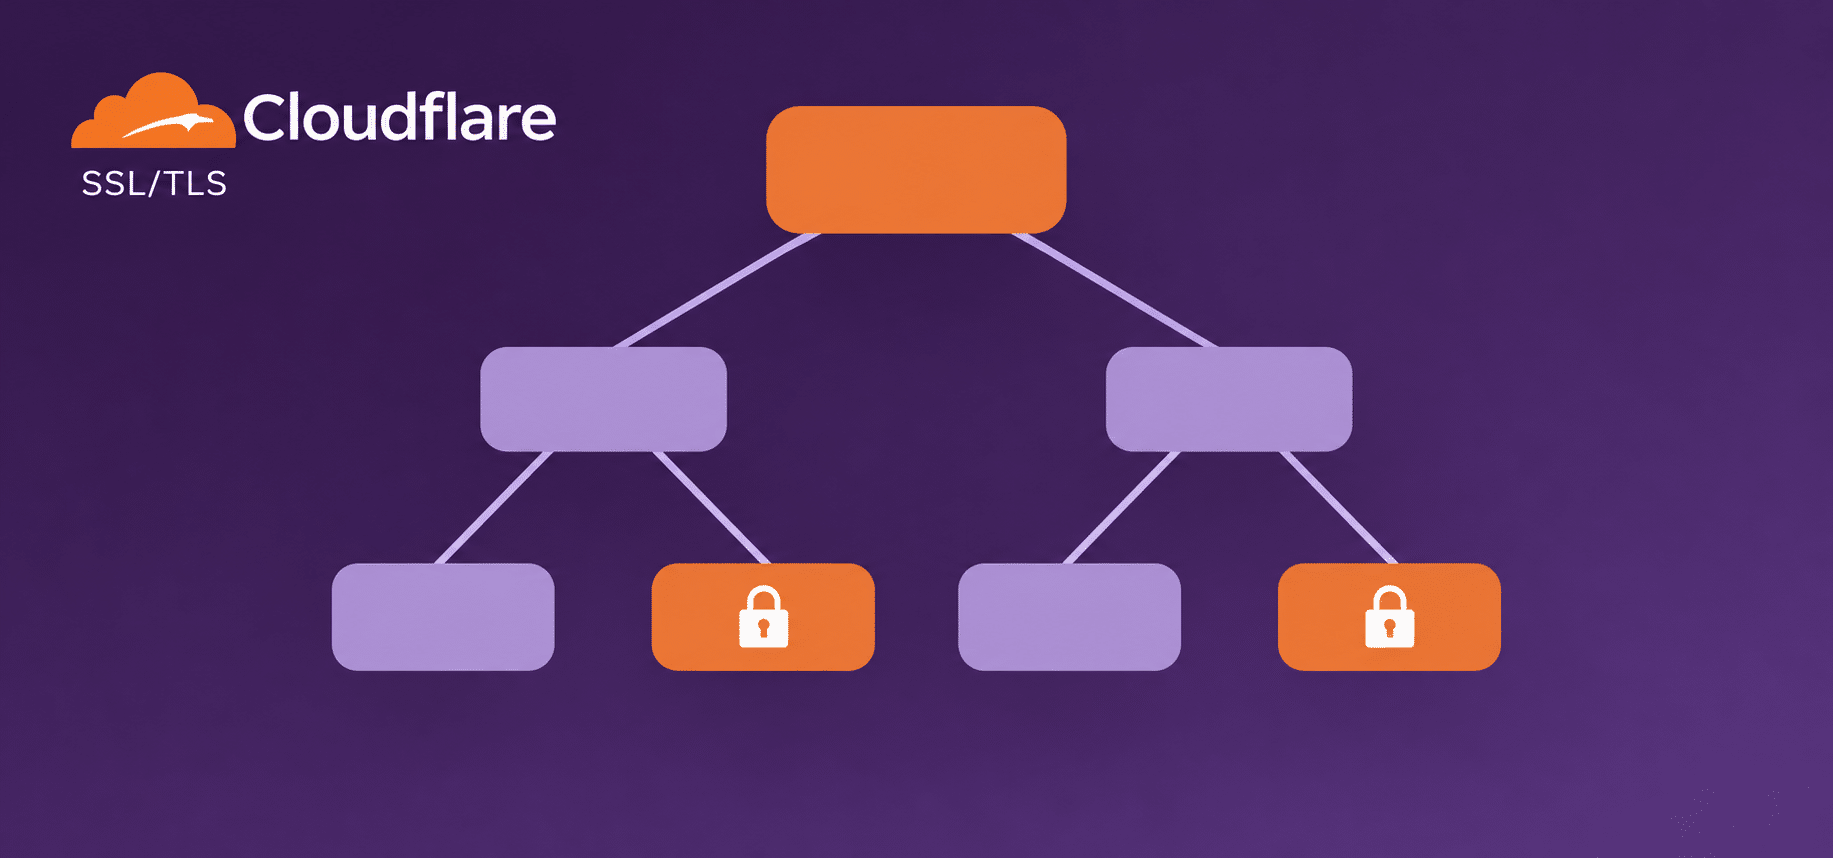
Os MTCs integram a emissão ao registro de transparência. A certificadora agrupa dados dos certificados em uma árvore de Merkle, uma estrutura de hashes que recebe novos registros sem reescrever os anteriores. Quando o navegador já recebeu um ponto de referência autenticado da árvore, o servidor pode enviar uma prova compacta de inclusão em vez da cadeia completa. O servidor ainda precisa demonstrar que possui a chave privada do certificado.
O que o teste com o Chrome mostrou
Em domínios selecionados do plano gratuito, a Cloudflare serviu bilhões de MTCs a um grupo que correspondia a 50% dos usuários do Chrome Beta 146. A empresa reportou desempenho mediano 9% melhor em relação à cadeia clássica e atribuiu a maior parte do ganho à dispensa dos certificados intermediários nas conexões que usaram a prova compacta.
O ensaio usou assinaturas clássicas e uma certificadora experimental apoiada por uma cadeia tradicional. Essa cadeia também serviu como alternativa quando navegador e servidor não conseguiram usar a prova compacta.
A Cloudflare começou a encerrar o teste em agosto. O ganho de 9% vale para o cenário avaliado. O impacto das assinaturas pós-quânticas em produção ainda precisa ser medido.
Como revogar um certificado registrado na árvore?
Se a chave privada de um site for comprometida, a prova de inclusão continuará atestando que o certificado foi emitido. O navegador precisa receber a informação de que ele foi revogado antes do vencimento. A resposta a esse tipo de incidente foi uma das questões levantadas por Alicja Tendaj, especialista em suporte técnico da SSL.com, em comentário repercutido pelo InfoQ em 9 de novembro.
O rascunho do IETF publicado em 2 de novembro prevê que as listas de revogação de certificados (CRLs) e o protocolo de consulta de status de certificados (OCSP) continuem aplicáveis aos MTCs. Na prática, a resposta depende de quanto tempo a certificadora leva para revogar o certificado, quando essa informação chega ao navegador e com que rapidez o site consegue substituir a chave e o certificado.
Outras certificadoras também testam a autenticação pós-quântica
DigiCert, Sectigo, SSL.com e HARICA estão entre as autoridades que operam raízes no piloto de TLS pós-quântico da Microsoft, lançado em 27 de agosto. Em uma frente distinta da proposta de MTCs para o Chrome, o programa avalia hierarquias de certificados com assinaturas ML-DSA-87 em ambientes controlados. As raízes do piloto são destinadas a testes de interoperabilidade em ambientes fechados.
A Cloudflare já trabalha com certificadoras como Let’s Encrypt, Google Trust Services, SSL.com e Sectigo em suas ofertas de SSL/TLS. Com a autoridade própria, a empresa pretende assumir também a responsabilidade direta pela emissão. No caso dos MTCs, isso envolve manter o registro de emissão disponível e trabalhar com operadores independentes que espelham e verificam esse registro.
O que o CA/Browser Forum já discutiu sobre os MTCs
O CA/Browser Forum reúne autoridades certificadoras e fornecedores de navegadores para definir requisitos de emissão e gestão de certificados TLS públicos. Em 4 de junho, Aaron Gable, da Let’s Encrypt, apresentou os MTCs ao Fórum. Em 23 de setembro, na reunião do grupo de certificados de servidor em Viena, Chris Clements, do Google Chrome, apontou que a adoção dos MTCs deve trazer mudanças à forma como o navegador trata a revogação.
Até 10 de novembro de 2026, os requisitos básicos de TLS do Fórum ainda não traziam regras específicas para MTCs, e a lista pública de votações do grupo não registrava uma proposta específica sobre o formato. O IETF trabalha na especificação técnica, enquanto o Chrome publicou um rascunho de política com critérios próprios para avaliar certificadoras que pretendem emitir MTCs.
Leia também no Crypto ID
Esta reportagem complementa o artigo de 9 de novembro sobre a identidade de agentes de IA na Cloudflare, voltado a desenvolvedores que precisam configurar controles no próprio site. Naquele guia, o Crypto ID mostrou como o site pode identificar agentes e aplicar regras de acesso. Aqui, a cobertura de SSL/TLS do portal olha para a outra ponta da conexão e explica como o navegador verifica a identidade do site e qual é o papel da autoridade certificadora nessa validação.
Acompanhe no Crypto ID a cobertura do cenário mundial de certificados digitais TLS, que protegem as comunicações, autenticam servidores e contribuem para a segurança das transações eletrônicas em todo o mundo.
Com uma cobertura especializada e abrangente, o Crypto ID acompanha a evolução do mercado internacional de certificação digital, as principais autoridades certificadoras, os padrões tecnológicos, as mudanças regulatórias e os desafios que impactam a infraestrutura global de confiança digital. Acesse aqui!
Crypto ID, referência em informação sobre identidade, criptografia e confiança digital.
Somos a voz influente no ecossistema brasileiro de segurança da informação e identificação digital, e nosso propósito é contribuir ativamente para a educação e o debate sobre esses temas.
Fale com a gente: +55 11 9 9286 7046 ou contato@cryptoid.com.br