
Especialistas apontam seis estratégias para fortalecer cibersegurança em 2027, com foco em identidades digitais, proteção de software e governança de IA
Com a proximidade de 2027, empresas precisam revisar suas estratégias de cibersegurança para acompanhar a evolução das ameaças digitais e os riscos associados à adoção acelerada de novas tecnologias. Fragilidades na identificação digital, dependências de software, uso de inteligência artificial sem governança e falhas na proteção de dispositivos estão entre os pontos de atenção.
Para ajudar a identificar vulnerabilidades e fortalecer suas defesas, especialistas de empresas de tecnologia reuniram seis recomendações para revisar processos, controles e políticas de segurança ainda neste ano.
1. Autenticações e identidades digitais devem ser revistas
Heitor Pires, CEO da Syngular, afirma que a autenticação frágil é a porta de entrada para a maioria dos ataques corporativos. Segundo Heitor, o erro mais comum das empresas é escolher o método de autenticação pela conveniência ou pelo custo, e não pelo risco da operação.
“Muitas empresas ainda protegem acessos críticos só com senha ou código por SMS, e esses fatores podem ser descobertos, compartilhados ou interceptados. Além disso, aplicam a mesma proteção para tudo: consultar um dado e aprovar um pagamento passam pela mesma porta”, explica.
Heitor também reforça a importância de processos que envolvem identidades digitais. Entre os sinais que indicam que há necessidade de revisão, está o aumento de contestações em que o titular não reconhece acessos, contratos ou compras; a descoberta de uma fraude é feita pelo cliente, e não pela empresa; a validação de identidade sem conferência com o passar dos anos; e quando não é possível responder, com registro, quem fez o quê e quando.
“Se a empresa se reconhece em algum desses pontos, é hora de revisar o processo de ponta a ponta. Fraude de identidade raramente entra pela porta mais sofisticada. Entra pela etapa que ninguém revisa há muito tempo”, finaliza.
2. Cuidado com o código e com cadeia de dependências
Para Carlos Cabral, algo que não pode faltar nos planos para 2027 é as empresas considerarem o código com o mesmo valor ao do dado com o qual ele interage.
“Passamos muito tempo dedicando maior foco às estratégias para a proteção dos dados, o que nunca foi errado. Mas agora devemos voltar nossa atenção ao código dos softwares, pois é neles que se encontram informações sensíveis”, afirma o especialista em cibersegurança da Tempest Security Intelligence, empresa referência em cibersegurança no Brasil.
O especialista também reforça o cuidado com os programas que as empresas utilizam.
“A maioria do software em funcionamento hoje é uma colcha de retalhos em que programadores optam por adotar componentes já prontos, desenvolvidos por outros”, diz. Assim, atacantes podem comprometer a cadeia de dependência, chegando a diversos negócios.
“É muito comum empresas dos mais variados tamanhos descobrirem no momento do ataque que seu software dependia de um desses pacotes que foram contaminados. É importante manter um inventário de dependências e revisar o processo para que versões novas só entrem no ambiente depois de uma homologação cuidadosa”, finaliza Cabral.
3. Exposição ao risco e capacidade de resposta
Se uma empresa tivesse tempo para revisar apenas três pontos antes de 2027, o essencial é priorizar identidades e acessos, exposição ao risco e capacidade de resposta e recuperação, lista Jardel Torres, sócio e diretor comercial (CCO) do Grupo OSTEC, especializado em soluções de cibersegurança.
“É fundamental revisar quem possui acesso a quê, eliminar contas desnecessárias, restringir privilégios administrativos e garantir autenticação multifator, principalmente em e-mail, VPN, sistemas críticos e ambientes em nuvem. Uma credencial comprometida ou um acesso excessivo pode ser suficiente para transformar uma tentativa de ataque em um incidente grave”, alerta o especialista.
Jardel explica que a empresa precisa saber quais ativos estão expostos, quais vulnerabilidades existem e se há um processo contínuo para acompanhar essas fragilidades, incluindo um programa contínuo de conscientização das equipes. Além disso, é preciso avaliar capacidade de resposta e recuperação. “Não basta possuir backup, é necessário testar se os dados realmente podem ser restaurados, quanto tempo a recuperação leva, se as responsabilidades durante um incidente estão claras e se a empresa consegue manter ou restabelecer suas operações”, lista.
4. Riscos de segurança com adoção acelerada de IA
Para Rodrigo Hülsenbeck, CEO da Premiersoft, a corrida pela adoção de Inteligência Artificial criou um ponto cego nas organizações. Com a democratização do acesso a ferramentas generativas sem revisar controles de segurança, governança de dados e políticas de uso, há um risco para a segurança das empresas.
“Quando milhares de colaboradores passam a inserir dados corporativos em ferramentas de IA que não têm diretrizes claras, informações sensíveis vazam para fora do perímetro de segurança da companhia, muitas vezes sem o conhecimento da área de TI.”
O executivo recomenda que organizações realizem um diagnóstico de maturidade antes de escalar projetos de IA, mapeando a infraestrutura técnica, a preparação cultural e as lacunas de governança. “A maioria das organizações investe em tecnologia sem capacitar colaboradores, organizar dados ou estabelecer regras claras. Por isso, a primeira medida de segurança vai além de ter uma ferramenta de monitoramento, mas entender exatamente o que precisa ser protegido.”
5. Governança de IA desde o primeiro dia
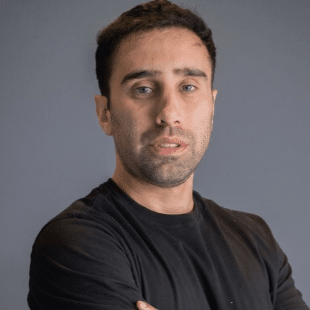
Segundo Edmee Moreira, cofundador e CEO da Runflow, plataforma enterprise de agentes de IA corporativos, a facilidade de criar e implantar ferramentas de IA popularizou a automação corporativa, mas também trouxe novos riscos. O uso não autorizado de plataformas sem o conhecimento da TI, conhecido como Shadow AI, pode expor dados sensíveis e dificultar o acompanhamento de como essas informações são utilizadas.
Para mitigar esse problema, Edmee recomenda acompanhar quais dados o agente acessa, quais ações executa e quais resultados entrega, rastreando cada execução, acesso e decisão do agente.
O executivo também recomenda estabelecer a governança desde o projeto piloto, definindo controles de acesso, rastreabilidade e conformidade antes de escalar para produção. Essa abordagem previne custos elevados com correções na fase operacional e evita vulnerabilidades durante a transição. Conforme destaca Edmee, a escolha da plataforma e do ambiente de hospedagem deve considerar os requisitos de segurança que rodem dentro da própria infraestrutura é uma condição básica para levar os projetos de IA à produção com segurança.
6. Cuidados para além do antivírus
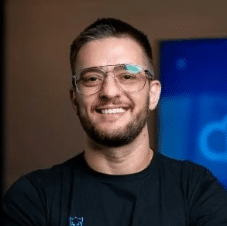
De acordo com Vinicius Olivério, Diretor Técnico da Urmobo, os malwares capazes de assumir o controle de smartphones estão cada vez mais sofisticados. Um exemplo é o ToxicPanda 2.0, que, em 2026, chamou a atenção por explorar permissões de acessibilidade do Android para monitorar telas e executar ações nos aparelhos sem o conhecimento dos usuários.
Para o executivo, a tendência exige mudanças na segurança corporativa. “As empresas precisam ir além do antivírus. É fundamental impedir a instalação de aplicativos não autorizados, restringir fontes desconhecidas e manter os dispositivos atualizados. O gerenciamento centralizado permite aplicar essas políticas em toda a operação, reduzindo as oportunidades de ataque”, orienta.
Sobre Syngular ID

Nascemos pra ser disruptivos no mercado.
A Syngular ID está aqui para repensar o mercado de identificação digital. Para oferecer tecnologia em tudo que se propõe e que faz diferença na segurança e no dia a dia das pessoas.
Criamos soluções robustas para otimizar as operações de identificação digital. Projetamos a Syngular ID para dar liberdade às autoridades de registro e certificadoras para trabalharem o fluxo de comunicação com a sua marca. E o melhor: do seu jeito. Pensamos a Syngular ID pra quem já conquistou muito e ainda quer mais. E é por isso que estamos muito confiantes que a Syngular ID é pra você.
Desafiamos a complexidade do universo da certificação digital para entregar ao usuário uma experiência simples, fácil e intuitiva. Garantimos a segurança na identificação de pessoas físicas e jurídicas. Criamos um ecossistema único em tecnologia, soluções e serviços integrados para tornar operações mais eficientes e seguras. Desenvolvemos nossas próprias tecnologias para simplificar e expandir o uso a certificado digital no Brasil.
Acesse a coluna Syngular ID para ler outros artigos aqui!
O fim da AR tradicional: o que você precisa decidir agora
ID Talk | Heitor Pires e o futuro das Autoridades de Registro
Certifica&Co vira Syngular e busca consolidar atuação além da certificação digital
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.