
Somados aos inúmeros desafios do período, os ataques cibernéticos estão entre as ameaças para as empresas
Portanto, especialista aponta que a cibersegurança se torna ainda mais fundamental para os negócios neste período de pandemia.
Em meio à pandemia de Coronavírus, a maioria das empresas de todo o mundo adotou o regime de home office. E em meio aos inúmeros desafios do período, os ataques cibernéticos estão entre as principais ameaças para as empresas.
Prova disso, um levantamento da empresa de segurança cibernética Kaspersky, apontou que o número de ataques de engenharia social cresceu 330% em solo brasileiro com a implementação do regime de home office, entre fevereiro e abril.
Para o especialista em Gestão da Segurança da Informação da Indyxa, empresa especializada em infraestruturas para missão crítica, Tiago Brack Miranda, garantir a segurança e a privacidade dos dados dos clientes é essencial para qualquer negócio.
E diante do momento atual, a cibersegurança se torna ainda mais fundamental para os negócios.
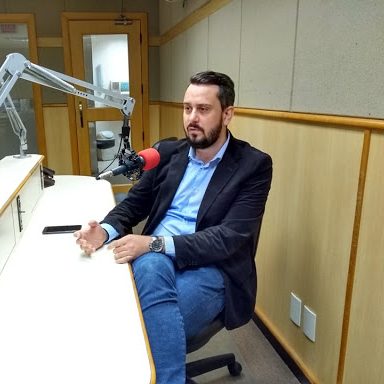
“Nenhuma empresa quer estar envolvida no vazamento de dados importantes de seus clientes, falha na segurança ou indisponibilidade de serviços. Por esse motivo, é necessário aprimorar a segurança dos dados e informações da empresa durante o home office, adotando boas práticas, por exemplo, ficar atento à Lei Geral de Proteção de Dados (LGPD)”, diz.
As organizações precisam encontrar o quanto antes soluções de proteção nesse período de transformação digital, para reduzir as chances de impactos com ataques e garantir o que está previsto na nova legislação que logo deve entrar em vigor.
“As empresas precisam inovar e implementar tecnologias e ferramentas que possibilitem ajustar os processos às novas necessidades e reduzir os riscos no dia a dia da empresa”, completa Miranda.
Como se proteger de ataques cibernéticos?
Independentemente da localização dos dados, as empresas têm a obrigação de resguardar a privacidade das informações.
“É fundamental ter uma política de segurança para o trabalho remoto com as recomendações e obrigações para seus colaboradores. Por exemplo, instruir o funcionário a não utilizar redes públicas ou compartilhadas quando estiver longe do escritório. As Redes Wi-Fi abertas, que não exigem senhas, são muito utilizadas por criminosos digitais para capturar dados e senhas de acesso durante essa conexão.” destaca Miranda.
Miranda também destaca que existem algumas tecnologias fundamentais para o acréscimo da proteção e reduzir as possibilidades de ataques cibernéticos nos negócios.
“O primeiro passo para manter a disponibilidade dos serviços aos colaboradores é a proteção do perímetro, uma camada que protege a rede da empresa contra ameaças da internet.”
“Com a utilização do home office, esse é o principal meio de acesso do colaborador a sua empresa. Outros itens como o Mobile Device Management (MDM), software que gerencia smartphones, tablets e outros dispositivos móveis ou o Data Loss Prevention (DLP), que previnem possíveis vazamentos.”
Além disso, o Firewall e IPS (Intrusion Prevention System ou Sistema de Detecção de Intrusão) protegem os meios de acesso ao ambiente da empresa. E claro, um bom antivírus ou antimalware com uma versão atualizada para a proteção dos dispositivos e dos dados tratados no dia a dia dos colaboradores”, aponta o especialista em Gestão da Segurança da Informação da Indyxa, Tiago Brack Miranda.
Henrique Lopes fala sobre as novas tecnologias para suportar a “segunda onda” do home office
Funcionários em home office viram alvos prioritários para golpes de hackers
Sobre a Indyxa
Especialista em infraestruturas para missão crítica, a Indyxa é uma das maiores empresas de tecnologia do país, com mais de 180 colaboradores, distribuídos em cinco sedes (Blumenau, Brusque, São Paulo, Recife e Cidade do México). ataques
A empresa possui mais de 15 anos de experiência, garantindo a segurança e a alta disponibilidade da infraestrutura de TI de seus clientes. A empresa integra em seu portfólio soluções e serviços em infraestrutura de TI com inteligência de negócios, cloud services, segurança e continuidade, hardware e software e projetos e serviços gerenciados. ataques
Como estabelecer hábitos de segurança de dados em Home Office
- Bancos dos EUA flagram agentes de IA em contas e acendem alerta para o Pix
 Agentes de IA usam o login do cliente; especialistas defendem identidade própria e verificável para cada agente.
- Japão declara emergência no ciberespaço e vizinhos elevam alertasJapão fala em emergência no ciberespaço após onda de vazamentos.
- PHP revela terceira vulnerabilidade após correções emergenciais do PHP2Shell
 O novo problema foi incorporado à versão 1.2 do comunicado de segurança 2026-018 do CERT-EU, equipe de resposta a incidentes de segurança cibernética das instituições, órgãos e agências da União Europeia. Diferentemente das vulnerabilidades anteriores, classificadas com severidade crítica, a terceira falha depende de uma combinação específica e pouco comum
- Agentes de IA ampliam o desafio da governança de identidades nas empresas. Por Kelly Stefani, CRO da Agility
 A expansão de agentes de IA amplia riscos de segurança e reforça importância da governança de identidades, controle de acessos e monitoramento contínuo Por Kelly Stefani, CRO da Agility A inteligência artificial está transformando a maneira como as empresas operam, automatizam processos e tomam decisões. Em 2026, com a expansão
- Francisco Carvalho, CEO do Blockchain.RIO, será palestrante na LABITCONF 2026 em Buenos AiresEncontro acontece nos dias 30 e 31 de outubro, em Buenos Aires, e reúne lideranças latino-americanas para discutir Bitcoin, blockchain, inteligência artificial e tokenização de ativos. A LABITCONF 2026, conferência latino-americana dedicada ao Bitcoin e à tecnologia blockchain, será realizada nos dias 30 e 31 de outubro, no Costa Salguero,