Auditoria aponta deficiências na preparação das 24 principais agências federais americanas para a criptografia pós-quântica e amplia o debate sobre os desafios dessa transição no Brasil, incluindo a ICP-Brasil. Márcio Nunes, presidente da ANCD, analisa o cenário nacional, os riscos envolvidos e a importância do planejamento para a migração tecnológica
Uma auditoria do Government Accountability Office (GAO), órgão de fiscalização do Congresso dos Estados Unidos, revelou deficiências na preparação das principais agências federais americanas para enfrentar os riscos da computação quântica à segurança digital.
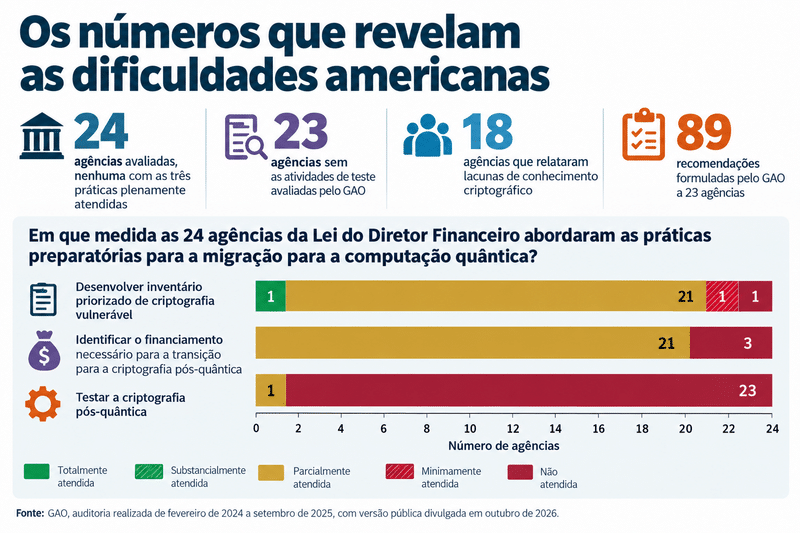
O relatório GAO-27-108740, publicado em 6 de outubro de 2026 e revisado no dia 14 do mesmo mês, identificou que nenhuma das 24 agências avaliadas havia implementado integralmente as três práticas preparatórias consideradas essenciais para a migração à criptografia pós-quântica.
O levantamento é baseado em uma auditoria realizada entre fevereiro de 2024 e setembro de 2025. Portanto, seus resultados não representam necessariamente a situação atual de todas as agências.
A divulgação ocorre poucos dias antes do prazo de 22 de outubro de 2026, amanhã, estabelecido pelo governo americano para a entrega dos planos de transição criptográfica.
O problema vai além da proteção de informações sigilosas.
A computação quântica poderá comprometer algoritmos utilizados na autenticação de pessoas, máquinas e softwares, na emissão de certificados digitais e na verificação de assinaturas eletrônicas.
Para países que dependem dessas tecnologias na prestação de serviços públicos e privados, como o Brasil e outras nações latino-americanas, a auditoria americana representa um alerta sobre a necessidade de planejamento.
Auditoria identifica dificuldades no planejamento e nos testes
O relatório identificou três dificuldades principais: a ausência de inventários completos dos sistemas que utilizam criptografia vulnerável, a insuficiência de estimativas financeiras para a migração e a falta de testes das tecnologias de substituição.
Apenas uma agência havia elaborado substancialmente um inventário priorizado de sistemas criptográficos vulneráveis. Nenhuma havia concluído a avaliação dos recursos financeiros necessários.
No campo dos testes, 23 agências não haviam realizado nenhuma das atividades avaliadas. A agência restante havia desenvolvido pesquisa de mercado, mas ainda não havia testado a criptografia pós-quântica em seu próprio ambiente operacional.
O levantamento também identificou dificuldades relacionadas à disponibilidade de profissionais especializados, à identificação dos algoritmos utilizados e ao conhecimento das dependências tecnológicas dos sistemas governamentais.
Sem essas informações, torna-se difícil determinar quais sistemas precisam ser atualizados primeiro, quais componentes devem ser substituídos e quanto custará a transição.
O GAO formulou 89 recomendações a 23 agências, incluindo medidas para melhorar os inventários de criptografia vulnerável e identificar recursos financeiros necessários à adoção de tecnologias resistentes a ataques quânticos.
Por que a ameaça quântica também envolve a identidade digital?
Os mecanismos atuais de confiança digital dependem amplamente da criptografia assimétrica, que utiliza pares de chaves públicas e privadas. Essas tecnologias permitem autenticar sistemas e usuários, proteger comunicações, emitir certificados digitais e verificar assinaturas eletrônicas.
Computadores quânticos suficientemente avançados poderão comprometer determinados algoritmos de chave pública atualmente utilizados, criando riscos para a autenticidade de credenciais e a integridade de informações.
Isso não significa que os sistemas biométricos de reconhecimento facial ou de impressões digitais serão diretamente quebrados pela computação quântica.
A ameaça está, principalmente, nos mecanismos criptográficos responsáveis por proteger credenciais, autenticar dispositivos e verificar registros digitais associados a essas identidades.
Em um cenário futuro, a quebra de determinados algoritmos poderia permitir a falsificação de assinaturas criptográficas ou o comprometimento de mecanismos de autenticação, dependendo da arquitetura e das proteções utilizadas.
O GAO também destaca a ameaça conhecida como harvest now, decrypt later, expressão utilizada para descrever a coleta atual de informações criptografadas com a intenção de descriptografá-las no futuro.
Embora não exista atualmente um computador quântico publicamente conhecido capaz de realizar esses ataques em escala criptograficamente relevante, o relatório observa que alguns especialistas consideram possível o desenvolvimento dessa capacidade a partir da década de 2030.
As previsões, entretanto, variam consideravelmente.
Estados Unidos, Reino Unido e setor financeiro aceleram planejamento
O governo americano estabeleceu um cronograma de migração que prevê avanços progressivos até 2035.
No Reino Unido, o National Cyber Security Centre (NCSC) também divulgou orientações para a transição pós-quântica, com três marcos principais.
| Prazo | Diretrizes do Reino Unido |
| 2028 | Identificação de dependências criptográficas e planejamento da migração |
| 2031 | Execução das primeiras migrações prioritárias e aperfeiçoamento do planejamento |
| 2035 | Conclusão da transição dos sistemas, serviços e produtos |
Esses prazos fazem parte da orientação britânica publicada pelo NCSC e não representam um calendário obrigatório universal.
O tema também chegou ao centro das discussões sobre estabilidade financeira.
Em reportagem publicada em 15 de outubro de 2026, a Reuters informou que o Banco da Inglaterra está avaliando a preparação das instituições financeiras para os riscos associados à possibilidade de a computação quântica comprometer padrões criptográficos atuais.
A preocupação inclui serviços como pagamentos e compensação de transações, cujas operações dependem de comunicações autenticadas e mecanismos criptográficos seguros.
Segundo a reportagem da Reuters, a avaliação deverá contribuir para uma resposta coordenada do setor financeiro britânico. A movimentação evidencia que a transição pós-quântica deixou de ser apenas uma discussão acadêmica. Ela passou a integrar a agenda de segurança de governos, reguladores e instituições financeiras.
Novos padrões internacionais já estão disponíveis
O National Institute of Standards and Technology (NIST), dos Estados Unidos, publicou em agosto de 2024 três padrões finais de criptografia pós-quântica.
São eles:
- FIPS 203 (ML-KEM): mecanismo para estabelecimento seguro de chaves criptográficas.
- FIPS 204 (ML-DSA): algoritmo destinado à geração e verificação de assinaturas digitais.
- FIPS 205 (SLH-DSA): alternativa de assinatura digital baseada em funções hash.
Os padrões foram desenvolvidos para resistir a ataques conhecidos que poderiam ser executados por futuros computadores quânticos suficientemente poderosos.
A publicação desses algoritmos oferece uma base tecnológica para o planejamento da migração. Entretanto, sua disponibilidade não significa que a transição seja imediata.
Será necessário adaptar softwares, equipamentos criptográficos, protocolos de comunicação, sistemas de certificação digital e aplicações que dependem da verificação de assinaturas.
Também será importante preservar a verificabilidade de documentos eletrônicos por longos períodos, especialmente aqueles que precisam manter sua força probatória durante décadas.
ICP-Brasil já criou grupo técnico para preparar o Brasil
No Brasil, o Instituto Nacional de Tecnologia da Informação (ITI) instituiu, por meio da Portaria ITI nº 38, de 16 de junho de 2026, o Grupo de Trabalho Técnico sobre Criptografia Pós-Quântica (GTT-PQC/ICP-Brasil).
A iniciativa tem como finalidade estudar, debater e propor diretrizes e bases para a implementação de criptografia pós-quântica na Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil).
A criação do grupo coloca a evolução dos algoritmos criptográficos na agenda institucional da infraestrutura brasileira de certificação digital, responsável por sustentar mecanismos de identificação, autenticação e assinatura digital com validade jurídica.
Em setembro de 2026, o ITI publicou a Portaria nº 81, que prorrogou por 90 dias, contados a partir de 7 de outubro de 2026, até 5 de janeiro de 2027, o prazo para a conclusão das atividades do grupo, incluindo a apresentação dos produtos previstos na portaria que o instituiu.
A medida demonstra a continuidade dos estudos, mas não significa que a ICP-Brasil já tenha concluído sua adaptação à criptografia pós-quântica.
A transição exigirá avaliar os impactos sobre as autoridades certificadoras, os certificados digitais, os sistemas de assinatura e verificação, os equipamentos criptográficos e os demais componentes da cadeia de confiança.
O que acontece com documentos eletrônicos quando a criptografia deixa de ser segura?
Os possíveis impactos da computação quântica sobre os certificados e assinaturas digitais e documentos eletrônicos representam um dos principais desafios para as infraestruturas de chaves públicas.
Marcio Nunes, presidente da Associação Nacional de Certificação Digital (ANCD), explica a dimensão dessa transformação por meio de uma analogia com os mecanismos convencionais de segurança.
“A criptografia assimétrica funciona como um sistema de fechaduras e chaves matemáticas. Hoje, determinadas fechaduras são consideradas extremamente seguras porque os computadores convencionais levariam um tempo impraticável para descobrir como abri-las sem autorização. Um computador quântico suficientemente poderoso poderá mudar essa realidade para alguns dos algoritmos atuais. Quando falamos de certificados e assinaturas digitais, não estamos tratando apenas de sigilo, mas da capacidade de comprovar a identidade de quem assina, a autoria de um documento e sua integridade. É a própria infraestrutura de confiança que precisa estar preparada para essa mudança.”
A explicação ajuda a compreender por que a modernização criptográfica envolve mais do que a proteção de dados.
Uma assinatura digital depende de algoritmos capazes de associar criptograficamente um documento ao titular de uma chave privada, permitindo verificar sua origem e identificar alterações posteriores.
Se o algoritmo utilizado puder ser comprometido, a confiança nessa verificação também poderá ser afetada.
Isso não implica a perda automática da validade jurídica dos documentos anteriormente assinados. Entretanto, exige mecanismos capazes de preservar as evidências de autenticidade e integridade durante períodos prolongados.
Migrar para a criptografia pós-quântica é como trocar as fechaduras de uma cidade inteira
A substituição de algoritmos criptográficos envolve uma quantidade de sistemas e componentes que nem sempre são conhecidos integralmente pelas organizações.
Aplicações antigas, equipamentos de segurança, módulos criptográficos, servidores, certificados e sistemas de validação podem depender de tecnologias que precisarão ser atualizadas.
A complexidade aumenta quando esses componentes precisam continuar interoperando durante a transição, sem interromper os serviços oferecidos a cidadãos e empresas.
“Imagine uma cidade inteira que precisa substituir suas fechaduras sem interromper o funcionamento de hospitais, bancos, empresas e serviços públicos. Não basta desenvolver uma fechadura mais resistente. É preciso identificar onde estão as antigas, garantir que os novos mecanismos funcionem com os sistemas existentes e organizar uma substituição segura e gradual. Na ICP-Brasil, essa transição envolve toda uma cadeia de confiança, desde as autoridades certificadoras até os sistemas que verificam as assinaturas digitais. É um processo que exige inventário, planejamento, testes e coordenação“, explica Nunes.
A analogia resume um dos principais problemas identificados pelo GAO: mesmo quando a necessidade de modernização é reconhecida, a falta de inventários, estimativas de custos e testes pode dificultar a execução da transição.
O desafio é preservar a confiança digital no longo prazo
A preparação para a era pós-quântica envolve uma preocupação que ultrapassa o momento em que um certificado digital é emitido ou uma assinatura é realizada.
Documentos eletrônicos podem precisar ser preservados e verificados durante décadas, enquanto informações confidenciais transmitidas hoje podem continuar sensíveis por muitos anos.
Nesse cenário, organizações públicas e privadas precisam considerar a vida útil das informações, a evolução dos padrões criptográficos e a capacidade de atualizar sistemas sem comprometer a continuidade dos serviços.
Para a ICP-Brasil, o desafio envolve manter as propriedades de autenticidade, integridade e segurança que sustentam as relações digitais, ao mesmo tempo em que são introduzidas tecnologias resistentes às futuras ameaças quânticas.
A experiência americana demonstra que a existência de padrões técnicos não elimina a necessidade de planejamento institucional.
A principal lição do relatório do GAO é que a preparação para a era pós-quântica não começa quando um computador quântico consegue quebrar a criptografia atual.
Ela começa com o conhecimento dos sistemas existentes, a identificação das vulnerabilidades e a capacidade de organizar a migração antes que essa ameaça se torne realidade.
Fontes e referências
- GAO: Quantum Computing: Federal Actions Needed to Prepare for Emerging Cyber Threat. Relatório GAO-27-108740, publicado em 6 de outubro e revisado em 14 de outubro de 2026.
- NCSC: Timelines for Migration to Post-Quantum Cryptography. Orientações britânicas para a transição até 2035.
- NIST: Post-Quantum Cryptography FIPS Approved. Publicação dos padrões FIPS 203, 204 e 205.
- Reuters: Banks need bare metal recovery in face of AI risks, says BoE’s Breeden. Reportagem de 15 de outubro de 2026, incluindo a preparação do sistema financeiro para ameaças quânticas.
- PORTARIA ITI Nº 38 – Fica instituído o Grupo de Trabalho Técnico sobre Criptografia Pós-Quântica (GTT-PQC/ICP-Brasil), com a finalidade de estudar, debater e propor as diretrizes e as bases para a implementação de criptografia pós-quântica no âmbito da Infraestrutura de Chaves Públicas Brasileira – ICP-Brasil.
- PORTARIA ITI Nº 81 – Fica prorrogado, por noventa dias, contados a partir de 7 de outubro de 2026, o prazo para a conclusão das atividades do Grupo de Trabalho instituído pela Portaria ITI nº 38, de 16 de junho de 2026, inclusive para a apresentação dos produtos previstos em seu art. 7º.
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias! Leia sobre Criptografia no canal que fala a sua língua! Acesse agora mesmo!
Sobre ANCD

Fundada em setembro de 2014, a Associação Nacional de Certificação Digital – ANCD é uma associação sem fins lucrativos, cujo objetivo é a defesa dos interesses do setor da Certificação Digital no padrão da Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil). Tecnologia implantada no Brasil há quase vinte anos.
A Associação Nacional de Certificação Digital – ANCD reúne as maiores empresas e entidades que atuam no mercado de certificação digital no padrão ICP-Brasil. A associação busca representar a indústria da certificação digital nos mais diversos espaços de debate, garantindo que a ICP-Brasil permaneça sendo uma tecnologia aliada da digitalização segura do país e fomentando novos modelos de negócio para o setor.