Casos internacionais e estudos com gêmeas idênticas mostram os riscos de usar o rosto como única evidência de identidade
Fraude parte do rosto do próprio criminoso para localizar vítimas semelhantes. Casos internacionais, estudos científicos e testes com gêmeas idênticas mostram por que o reconhecimento facial isolado não deve ser tratado como barreira única de identidade.
Até 99% de semelhança facial. Esse é o nível que ferramentas utilizadas no chamado “golpe do sósia” já conseguem encontrar ao comparar a imagem de um fraudador com fotografias de pessoas reais.
A técnica foi identificada pela equipe de inteligência analítica da Serasa Experian e descrita no Mapa da Fraude referente ao primeiro semestre de 2026. Mais do que o volume crescente das fraudes de identidade, porém, o golpe chama atenção porque altera a própria lógica do ataque.
O criminoso não tenta mais parecer com a vítima
Tradicionalmente, o fraudador obtinha documentos ou informações de uma determinada pessoa e buscava meios de assumir a identidade da vítima.
No golpe do sósia, o processo começa pelo próprio criminoso. Imagens disponíveis em redes sociais ou obtidas de bases vazadas podem ser analisadas por ferramentas de comparação facial até que seja localizada uma pessoa fisicamente semelhante ao fraudador.
A partir daí, os dados dessa vítima passam a ser utilizados em tentativas de abertura de contas, contratação de crédito ou outros processos digitais que dependam de reconhecimento facial.
O ataque explora uma característica particular do rosto: ele é uma biometria amplamente exposta.
Fotos são publicadas diariamente em redes sociais, sites profissionais, vídeos e diferentes ambientes digitais. Isso cria uma quantidade de material que pode ser utilizada para localizar pessoas com traços semelhantes.
Segundo a Serasa Experian, isso não significa que a biometria facial tenha sido “quebrada”. O problema está em utilizá-la como mecanismo isolado para tomar decisões críticas de identidade.
Quando a autenticação falha, quem assume o prejuízo?
O golpe também abre outra discussão: a responsabilidade quando uma identidade falsa consegue atravessar um sistema de validação.
No Brasil, uma vítima pode descobrir o problema apenas quando recebe uma cobrança, encontra uma conta aberta em seu nome ou percebe uma negativação decorrente de uma operação que não realizou.
O Código de Defesa do Consumidor permite a inversão do ônus da prova em determinadas situações, e a Súmula 479 do Superior Tribunal de Justiça estabelece a responsabilidade objetiva das instituições financeiras por fraudes e delitos praticados por terceiros no âmbito de operações bancárias.
Na prática, porém, a vítima ainda pode precisar contestar a operação, registrar ocorrência, acionar birôs de crédito e, em alguns casos, recorrer à Justiça.
Outros países vêm transferindo progressivamente parte desse risco para as próprias instituições.
Reino Unido, União Europeia, Cingapura, Tailândia e Nigéria adotaram ou discutem modelos nos quais bancos e prestadores de serviços financeiros assumem maior responsabilidade por perdas decorrentes de determinadas modalidades de fraude.
A lógica econômica é relevante: quando uma autenticação inadequada gera custos para quem controla o processo de verificação, prevenção à fraude deixa de ser apenas uma questão operacional e passa a ter impacto direto para a instituição.
O rosto é uma biometria exposta
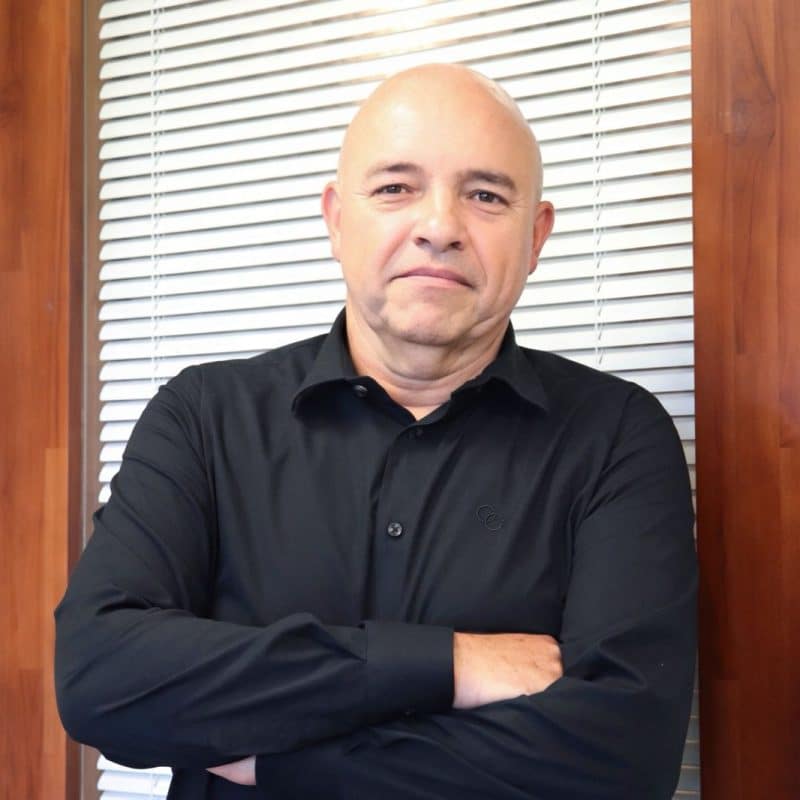
Para Marco Zanini, CEO da DINAMO Cyber Security Company, o problema central está justamente na exposição pública do rosto.
A DINAMO criou a Biostation, uma spinoff voltada à autenticação biométrica e à orquestração antifraude, reunindo diferentes tecnologias biométricas em uma única plataforma protegida por HSM.
“O golpe do sósia explora uma fragilidade conhecida: o rosto se tornou a biometria mais exposta que existe. Basta uma busca nas redes sociais para encontrar centenas de fotos de qualquer pessoa. Quando a validação depende apenas de uma selfie, o fraudador já chega com metade do trabalho pronto”, afirma Zanini.
Zanini cita a biometria da palma da mão como exemplo de característica menos exposta. Além da geometria da mão, algumas tecnologias utilizam o padrão vascular, que não pode ser obtido simplesmente a partir de uma fotografia publicada na internet.
“Ninguém captura o padrão vascular da sua palma passando por você na rua, nem o encontra em uma foto de rede social. O rosto pode ser capturado com pouco esforço, às vezes com uma simples fotografia, e a digital fica nos objetos que tocamos. Já a palma exige um gesto voluntário diante do sensor, e o que ele lê está dentro do corpo, no desenho das veias. Isso transforma a autenticação em uma manifestação clara de vontade do titular”, explica.
A questão, segundo ele, não é substituir o reconhecimento facial, mas evitar que uma única característica biométrica decida sozinha operações de maior risco.
O problema já aparece em diferentes continentes
Embora a expressão “golpe do sósia” tenha sido adotada no Brasil, a exploração de semelhanças físicas, imagens roubadas e manipulação biométrica já aparece em diferentes mercados.
Na África, relatório da Smile ID analisou mais de 200 milhões de verificações em 35 países. Entre os episódios registrados, uma quadrilha utilizou cerca de 100 rostos roubados em mais de 160 mil ataques de verificação contra fintechs em apenas um mês de 2025.
Na Indonésia, um criminoso realizou cerca de 1.100 tentativas de contornar a verificação digital de um banco utilizando troca de rosto por inteligência artificial e câmeras virtuais.
Na América do Norte, dados da Sumsub apontaram forte crescimento das fraudes envolvendo documentos de identidade sintética e deepfakes. Em escala global, relatório da Entrust indicou participação crescente dos deepfakes entre as tentativas de fraude biométrica.
Na Europa, pesquisas acadêmicas já demonstraram que pessoas fisicamente muito parecidas podem gerar índices elevados de similaridade em sistemas de reconhecimento facial, aumentando o risco de falsos aceites.
Gêmeas idênticas colocam os sistemas biométricos à prova.
Gêmeas idênticas colocam os sistemas biométricos à prova
Foto Gêmeas
LEGENDA: As atletas olímpicas Bia e Branca Feres na área de emissão da Carteira de Identidade Nacional (CIN), durante a Febraban Tech 2026. Foto: Valid.
As atletas olímpicas Bia e Branca Feres, referências da natação artística, antigo nado sincronizado, já foram colocadas à prova por tecnologias biométricas em duas edições consecutivas da Febraban Tech.
Em 2025, as gêmeas integraram uma campanha da DINAMO apresentada durante o evento. No ano seguinte, na Febraban Tech 2026, realizada de 24 a 26 de agosto no Distrito Anhembi, em São Paulo, uma nova demonstração, desta vez realizada pela Valid, mostrou como diferentes características biométricas podem individualizar pessoas de aparência praticamente idêntica.
Como gêmeas univitelinas, Bia e Branca compartilham o mesmo código genético e apresentam grande semelhança facial, uma condição especialmente desafiadora para sistemas baseados apenas no reconhecimento do rosto. Suas impressões digitais, porém, são distintas e exclusivas.
Na edição de 2026 do Febraban Tech por meio da parceria entre FEBRABAN, ABRID, Valid, IIRGD, Prodesp e o Ministério da Gestão e da Inovação em Serviços Públicos (MGI) foi instalado um ponto oficial de emissão da Carteira de Identidade Nacional (CIN), onde as gêmeas emitiram seus novos documentos.
“As gêmeas Bia e Branca são a melhor prova de que a tecnologia existe e funciona. Se uma solução de identificação consegue separar duas pessoas com o mesmo DNA, um sósia com 99% de semelhança facial não passa. O desafio não é mais tecnológico, é de decisão. Cabe a cada instituição escolher se vai continuar apostando em uma camada única ou construir jornadas com múltiplas barreiras”, conclui Zanini.
O que a ciência já demonstrou sobre gêmeos idênticos
A demonstração encontra respaldo em mais de duas décadas de pesquisas sobre biometria.
Um estudo, publicado na revista Pattern Recognition, mostrou que sistemas automáticos conseguem distinguir gêmeos idênticos com precisão apenas ligeiramente inferior à obtida entre pessoas sem parentesco. Esse estudo foi realizado em 2002, por Anil K. Jain, da Michigan State University quando analisou impressões digitais de 94 pares de gêmeos idênticos.
Outros estudos, desde então, envolvendo impressões digitais rosto e íris também demonstraram que a dificuldade é significativamente maior no reconhecimento facial, enquanto outras características biométricas permanecem capazes de individualizar pessoas geneticamente idênticas.
O NIST também já submeteu algoritmos de reconhecimento facial a testes envolvendo gêmeos, considerados um dos desafios mais complexos da área.
A conclusão não é que o rosto deva ser abandonado, mas que semelhança facial e identidade não são conceitos equivalentes.
O problema não é usar o rosto. É depender apenas dele
O golpe do sósia não significa o fim da biometria facial. Ele evidencia uma diferença importante entre reconhecer uma característica física e estabelecer uma identidade com elevado grau de confiança.
Quanto maior a criticidade da operação, maior é a necessidade de que uma decisão não dependa exclusivamente de uma característica que pode estar amplamente exposta ou apresentar elevada semelhança entre indivíduos.
Nesse contexto, impressão digital, íris, palma da mão ou outras características biométricas podem oferecer elementos adicionais de individualização.
Há ainda outro aspecto crítico: a proteção do próprio dado biométrico.
“Uma senha vazada pode ser trocada. Um rosto, não. Por isso, a biometria precisa estar protegida por criptografia forte, com as chaves guardadas em HSM. De nada adianta uma biometria sofisticada se a base que a armazena se tornar o próximo alvo”, afirma Zanini.
O golpe do sósia deixa, portanto, uma questão que vai além da capacidade de um algoritmo reconhecer rostos: quanto mais crítica for a decisão, menor deve ser a dependência de uma única evidência biométrica de identidade.
Sobre a DINAMO Cyber Security Company

A DINAMO Cyber Security Company é uma empresa brasileira de cibersegurança especializada na proteção de identidades, dados e transações. Há mais de 25 anos, desenvolve tecnologias próprias e integra soluções líderes para proteger infraestruturas digitais críticas nos setores financeiro, governamental e corporativo. Reconhecida como líder nacional em criptografia e proteção de chaves criptográficas, a DINAMO ampliou sua atuação para oferecer um portfólio completo de soluções de identidade digital, autenticação, prevenção a fraudes, proteção de dados, meios de pagamento, computação pós-quântica, custódia digital e gestão de acessos privilegiados. Presente em algumas das operações mais estratégicas do Brasil, incluindo o ecossistema do PIX e do Sistema de Pagamentos Brasileiro (SPB), a empresa combina engenharia especializada, tecnologia própria e um ecossistema de parceiros globais para fortalecer a confiança digital e apoiar organizações na evolução de sua estratégia de cibersegurança.
Saiba mais em: www.dinamosec.com
Leia outros artigos sobre a Dinamo aqui!
Leia outros artigos sobre Biometria!