Pesquisa reproduz vulnerabilidades em controladores de refrigeração por cerca de US$ 6 e revela como agentes de inteligência artificial podem acelerar ataques a sistemas industriais conectados
Por Redação Crypto ID
Em apenas 28 minutos e com um custo aproximado de US$ 6 em inteligência artificial, pesquisadores conseguiram reproduzir três vulnerabilidades conhecidas em um controlador industrial de refrigeração e combinar duas delas para obter acesso com privilégios máximos ao sistema operacional.
O experimento foi realizado pela Team82, equipe especializada em pesquisa de vulnerabilidades e segurança de sistemas industriais da Claroty, empresa global de cibersegurança dedicada à proteção de infraestruturas críticas e sistemas ciberfísicos, como equipamentos industriais, dispositivos conectados e ambientes de tecnologia operacional (OT).
Firmware to Root in 30 Minutes: How AI is Changing Threat Intelligence
A investigação, intitulada Firmware to Root in 30 Minutes: How AI is Changing Threat Intelligence, é assinada por Amir Zaltzman, pesquisador de segurança da Claroty Team82.
O resultado chama a atenção não apenas pela velocidade, mas pela facilidade de acesso às informações utilizadas: o firmware estava disponível no site da fabricante Danfoss, sem exigência de cadastro ou barreiras de criptografia, e as vulnerabilidades já possuíam identificações públicas.
O experimento não demonstrou que os criminosos responsáveis pelos ataques franceses utilizaram IA. A investigação sobre o método efetivamente empregado nos incidentes permanece inconclusiva.
O caso francês e a investigação da imprensa internacional
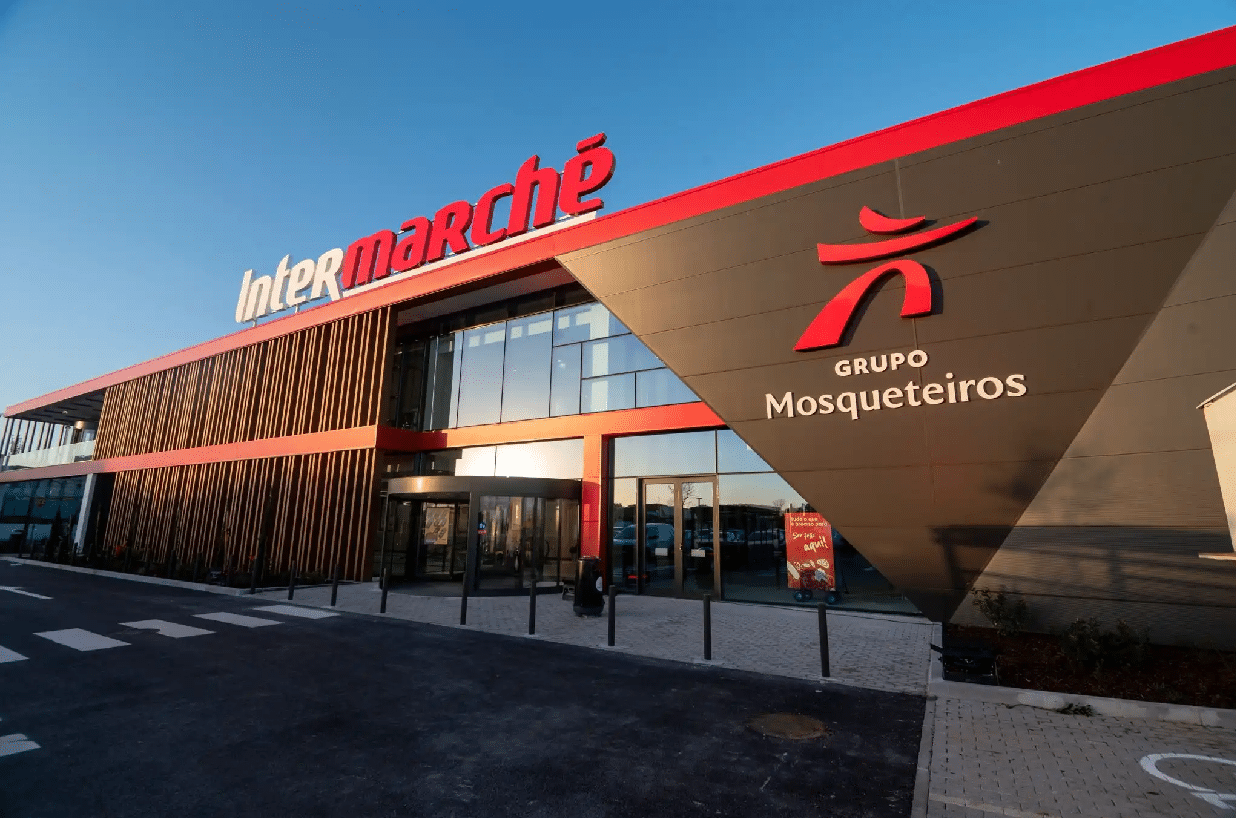
Entre 11 e 13 de outubro, ciberataques comprometeram controladores de refrigeração utilizados por supermercados franceses, permitindo a alteração remota de parâmetros de funcionamento dos equipamentos. O Crypto ID acompanhou o caso em duas reportagens publicadas em 14 de outubro.
A primeira, Ciberataque a 700 supermercados na França provoca perdas milionárias com alimentos, apresentou a dimensão dos prejuízos físicos e financeiros. A segunda, Ciberataque a supermercados na França expõe falhas de autenticação em sistemas industriais, aprofundou os riscos relacionados à autenticação de pessoas, máquinas e aplicações que executam comandos sobre equipamentos conectados.
Na França, o jornal Le Monde detalhou os danos registrados em estabelecimentos comerciais e a descoberta de uma segunda onda de ataques, envolvendo controladores Dixell, depois dos incidentes com equipamentos Danfoss.
Um técnico ouvido pelo jornal relatou a alteração de um parâmetro de -22°C para 150°C em um supermercado próximo a Bordeaux. Naquele estabelecimento, a intervenção rápida impediu a perda de mercadorias.
A informação não significa que o equipamento tenha atingido fisicamente 150°C, mas que esse valor foi introduzido indevidamente em sua configuração.
A emissora francesa TF1 também abordou os riscos da conexão de controladores de refrigeração à internet, utilizada para facilitar manutenção, supervisão e ajustes remotos.
Essas facilidades operacionais podem ampliar a exposição quando interfaces administrativas permanecem acessíveis sem proteção adequada.
A IA conseguiu reproduzir falhas, mas também cometeu erros
A pesquisa da Claroty revelou um detalhe particularmente importante sobre o uso de agentes de inteligência artificial em atividades complexas de segurança.
O Claude Sonnet 4.6 conseguiu reproduzir inicialmente duas vulnerabilidades documentadas nos controladores Danfoss AK-SM 800A.
A primeira, CVE-2025-41451, estava relacionada à injeção de comandos no sistema operacional. A segunda, CVE-2025-41452, envolvia a manipulação de configurações do servidor Nginx.
Entretanto, o agente apresentou dificuldades ao analisar a terceira vulnerabilidade, CVE-2025-41450, que permitia contornar mecanismos de autenticação.
Segundo o estudo, a inteligência artificial interpretou incorretamente o funcionamento do mecanismo de autenticação e não conseguiu reproduzir a vulnerabilidade na primeira tentativa.
Para superar essa dificuldade, os pesquisadores recorreram ao Ghidra, uma ferramenta de engenharia reversa integrada ao agente de IA por meio do Model Context Protocol (MCP), que permitiu uma análise mais aprofundada do principal arquivo binário do controlador, com aproximadamente 67 MB.
Depois dessa intervenção, o agente reproduziu o mecanismo de contorno da autenticação e o combinou com a vulnerabilidade de injeção de comandos.
O resultado foi a demonstração de execução de comandos com privilégios de root, o nível máximo de acesso ao sistema operacional do equipamento.
A investigação deixa duas conclusões importantes: a inteligência artificial ainda pode interpretar incorretamente problemas técnicos e depende de validação especializada, mas também consegue automatizar etapas complexas de análise quando recebe orientação e ferramentas adequadas.
Os 28 minutos representam o tempo do experimento relatado, não uma garantia de que qualquer invasor conseguiria repetir o resultado nesse intervalo. Da mesma forma, os US$ 6 correspondem ao consumo do modelo de IA, sem incluir o trabalho humano e a infraestrutura do laboratório.
Falhas de autenticação já haviam sido documentadas pela Claroty
As vulnerabilidades reproduzidas no experimento não eram inéditas.
Em agosto de 2026, a Team82 havia publicado uma investigação sobre a plataforma Danfoss AK-SM 800A, identificando problemas relacionados à autenticação e à execução de comandos.
Entre as descobertas estava um mecanismo alternativo denominado code-of-the-day, baseado em um código diário de autenticação que poderia ser reproduzido sem conhecimento da senha convencional do administrador.
Esse mecanismo permitia contornar determinadas verificações de acesso, criando riscos para interfaces administrativas.
As falhas foram comunicadas à fabricante, que disponibilizou correções de firmware em 2025, antes da divulgação detalhada da pesquisa.
A existência dessas vulnerabilidades não comprova que tenham sido utilizadas nos ataques franceses.
Entretanto, o estudo demonstra como funções de suporte e manutenção podem comprometer a segurança quando permitem superar mecanismos convencionais de autenticação.
Claroty também identificou 23 vulnerabilidades em equipamentos Copeland
A atuação da Team82 se estendeu a outra fabricante presente na investigação francesa.
Em pesquisa publicada em 9 de agosto de 2026, Amir Zaltzman apresentou a descoberta de 23 vulnerabilidades na plataforma Copeland XWEB Pro, sendo 21 classificadas como de alta gravidade.
Segundo a Claroty, determinadas combinações dessas falhas poderiam permitir que atacantes não autenticados contornassem mecanismos de segurança e alcançassem execução remota de comandos com privilégios elevados.
Em demonstrações realizadas em laboratório, os pesquisadores mostraram que o comprometimento de um controlador de supervisão poderia resultar na manipulação física de sistemas de refrigeração.
A Copeland disponibilizou correções na versão 1.13 do firmware.
O alerta francês CERTFR-2026-ALE-012 identificou comprometimentos envolvendo equipamentos das famílias Danfoss AK-SM e AK-SC, além de controladores Copeland xweb e Dixell xweb.
Até o momento, não foi confirmado que as vulnerabilidades específicas descobertas pela Claroty tenham sido utilizadas nesses ataques.
Milhares de equipamentos permanecem acessíveis pela internet
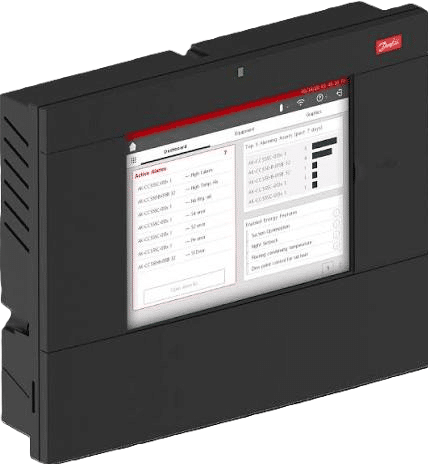
A exposição das interfaces administrativas representa outro ponto de preocupação.
Em seu levantamento inicial, a Claroty identificou 2.765 controladores Danfoss AK-SM 800A acessíveis pela internet.
Não há confirmação de quantos receberam as atualizações de segurança disponibilizadas pela fabricante.
Os levantamentos possuem metodologias e recortes diferentes e não devem ser somados.
Posteriormente, a Reuters identificou pelo menos 4.500 interfaces de equipamentos Danfoss visíveis na internet, sem determinar quantas efetivamente apresentavam vulnerabilidades exploráveis.
Para Amir Preminger, CTO da Claroty e fundador da Team82, a exposição desses equipamentos representa uma ameaça que ultrapassa o setor supermercadista.
“De acordo com nossa pesquisa, para agentes de ameaças que buscam interromper operações críticas, os controladores de refrigeração são alvos prioritários que muitas vezes passam despercebidos pelas equipes de segurança. O comprometimento da infraestrutura de refrigeração pode ter consequências operacionais graves para diversos tipos de organizações – supermercados, instalações de armazenamento refrigerado, armazéns, empresas farmacêuticas, indústrias químicas, entre outras. De fato, até mesmo agentes de Estado-nação já atacaram controladores de refrigeração para causar danos a adversários geopolíticos”, afirma Preminger.
Embora Preminger mencione a participação de agentes ligados a governos em ataques anteriores contra sistemas industriais, ainda não há informações que permitam identificar os responsáveis pelos ataques aos supermercados franceses e ele faz essa ressalva.
Prejuízos físicos podem não estar cobertos pelos seguros
A dimensão financeira dos ataques ganhou um novo desdobramento em 15 de outubro, quando a Reuters publicou uma investigação sobre a cobertura securitária dos prejuízos.
Segundo especialistas consultados pela agência, apólices tradicionais de seguro cibernético podem excluir perdas físicas, como alimentos descartados após a alteração indevida de temperaturas.
Thierry Cotillard, presidente da Les Mousquetaires, controladora do Intermarché, estimou que os prejuízos nacionais poderiam chegar a dezenas de milhões de euros e anunciou a intenção de buscar a definição de responsabilidades pela via judicial.
A questão dos seguros já havia sido mencionada pelo Crypto ID na primeira reportagem sobre os ataques. A apuração posterior da Reuters acrescentou detalhes sobre as exclusões contratuais e os desafios de responsabilização.
A utilização de firmware desatualizado não significa automaticamente a perda do direito à indenização. As condições de cobertura dependem das disposições de cada contrato.
Identidade de máquinas e autorização de comandos tornam-se ainda mais relevantes
Os incidentes franceses e as pesquisas da Claroty mostram a importância de proteger não apenas o acesso aos equipamentos, mas também a identidade de quem envia comandos capazes de alterar processos físicos.
Para Alexandre Siffert Colares, engenheiro e Managing Director da CERMOB, empresa brasileira especializada em segurança criptográfica, certificação digital e proteção de dispositivos conectados, a identidade digital das máquinas é um dos elementos fundamentais para a segurança das operações industriais.
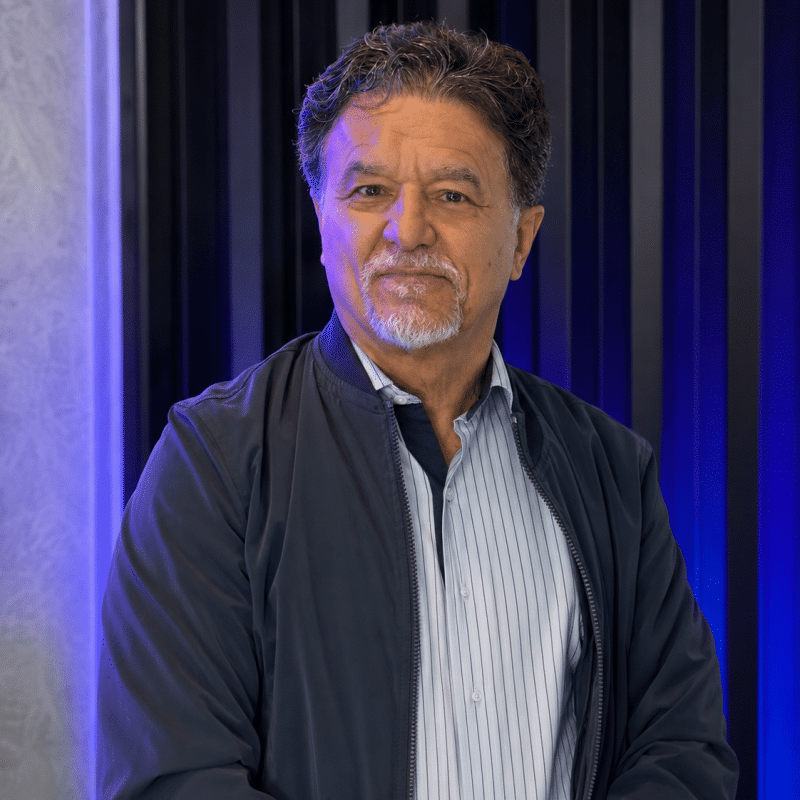
“Em ambientes industriais, não basta proteger a comunicação entre técnicos, máquinas e plataformas de supervisão. É necessário garantir que cada dispositivo tenha uma identidade digital verificável e que somente pessoas ou sistemas autorizados possam executar determinados comandos. Certificados digitais, PKI e autenticação mútua ajudam a estabelecer essa confiança, mas autenticar não é o mesmo que autorizar. Um equipamento pode reconhecer uma identidade legítima e, ainda assim, receber comandos indevidos quando há privilégios excessivos ou credenciais comprometidas.”
Segundo o engenheiro brasileiro, isso significa que a segurança precisa ir além da identificação de quem ou do que está conectado à rede, abrangendo também a verificação das permissões e da legitimidade dos comandos executados. Em sistemas industriais, essa distinção é especialmente importante porque uma instrução digital indevida pode alterar processos físicos, comprometer equipamentos, interromper operações e provocar prejuízos materiais, como demonstraram os ataques aos supermercados franceses.
Preminger também alerta para os riscos associados à manutenção remota de sistemas industriais.
“Muitas vezes, presume-se que sistemas de controle industrial, como os controladores de refrigeração, estejam instalados em redes seguramente isoladas. No entanto, nossa pesquisa constatou que muitos desses dispositivos estão diretamente expostos à internet pública. Embora essa facilidade reduza significativamente os custos de manutenção, ao permitir que engenheiros solucionem problemas remotamente, ela também reduz as barreiras de entrada para os invasores.”
O executivo recomenda restringir as interfaces administrativas a redes confiáveis e proteger os acessos remotos com VPNs e mecanismos adequados de segmentação.
Essas medidas devem ser complementadas pela atualização de firmware, pela eliminação de credenciais inseguras e pelo monitoramento dos ativos operacionais.
A IA pode reduzir o tempo entre a divulgação e a exploração de falhas
A principal contribuição do estudo assinado por Amir Zaltzman está em demonstrar que a inteligência artificial pode reduzir o trabalho necessário para reproduzir vulnerabilidades industriais conhecidas.
O experimento não envolveu a descoberta autônoma de uma falha inédita. Os pesquisadores forneceram informações públicas, ferramentas de análise e orientação durante a investigação. Ainda assim, o resultado mostra que atividades anteriormente dependentes de extensas etapas manuais de engenharia reversa podem ser parcialmente automatizadas.
Isso representa uma oportunidade para pesquisadores e equipes de defesa, que poderão acelerar avaliações de segurança e validações de correções. Mas também amplia a preocupação com equipamentos que permanecem expostos à internet depois da divulgação de vulnerabilidades.
A janela entre a publicação de uma falha e sua reprodução prática pode estar diminuindo
Enquanto a investigação francesa busca esclarecer como os invasores conseguiram alterar os sistemas de refrigeração, a pesquisa da Claroty apresenta um desafio adicional para fabricantes e operadores.
Não basta proteger os sistemas contra ataques conhecidos. É necessário garantir que identidades, credenciais, interfaces de administração e comandos sejam continuamente controlados, especialmente quando uma instrução digital pode provocar consequências físicas.
A chegada de agentes de IA capazes de acelerar análises técnicas torna ainda mais importante que a segurança dos dispositivos conectados acompanhe a velocidade de evolução das ferramentas utilizadas tanto por pesquisadores quanto por possíveis invasores.
Ciberataque a 700 supermercados na França provoca perdas milionárias com alimentos
Ciberataque a supermercados na França expõe falhas de autenticação em sistemas industriais
José Carlos da Silva Neto, CTO da CERMOB defende crachá, alçada e gestor para agentes de IA
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.
Inteligência Editorial que Orienta Cenários

Temos como propósito apresentar informações completas, contextualizadas e tecnicamente relevantes. Nosso compromisso é produzir conteúdos que ajudem efetivamente nossos leitores a tomar decisões, especialmente nos mercados brasileiro e latino-americano. E há ainda um resultado que confirma essa estratégia: a audiência expressiva que conquistamos também entre as plataformas e os mecanismos de busca baseados em inteligência artificial.
Faça parte desse contexto! contato@cryptoid.com.br