Maileva e Certinomis integram a Docaposte, do grupo francês La Poste. Até agora, só a Maileva foi apontada como alvo
Um ataque à Maileva, empresa que imprime e envia correspondências para clientes do grupo postal francês La Poste, expôs nomes, sobrenomes e endereços postais de 22 milhões de pessoas. A empresa informou ao site especializado Cyberattaque.org que vários milhares de clientes corporativos foram afetados. Até 16 de novembro, o total exato de organizações atingidas e a lista completa de seus nomes não haviam sido divulgados.
A Maileva integra a Docaposte, braço de serviços digitais da La Poste ao qual também pertence a Certinomis, marca que emite certificados para assinatura eletrônica, selo eletrônico e autenticação de sites no âmbito do regulamento europeu eIDAS.
O vínculo entre Maileva e Certinomis é societário. O comunicado da La Poste identifica a Maileva como a operação atingida, e até 16 de novembro não havia indicação pública de envolvimento da Certinomis ou de impacto sobre a emissão de certificados digitais.
O que se sabe sobre a invasão à Maileva
Em 23 de setembro, a Maileva suspendeu seus serviços após detectar atividade suspeita. Na primeira comunicação aos clientes, a empresa relatou tentativas de acesso indevido a contas e de envio de cartas em nome de empresas sem autorização. A Maileva bloqueou as contas identificadas e retomou integralmente os serviços em 29 de setembro, após seis dias de interrupção, segundo o Cyberattaque.org.
Em 9 de outubro, o Serviço de Prevenção e Saúde no Trabalho da Cornualha francesa informou em um aviso que um terceiro conseguiu acessar uma base de rastreamento de correspondências da Maileva. A base reunia dados de remetentes e destinatários, além de nomes de arquivos associados às remessas.
A La Poste ainda não divulgou como ocorreu o acesso inicial, se as tentativas de entrar nas contas tiveram relação com a invasão à base de rastreamento ou como os dados foram extraídos. A autoria segue sem confirmação pública. A empresa notificou a Comissão Nacional de Informática e Liberdades (CNIL), autoridade francesa de proteção de dados, e apresentou queixa. Há uma investigação judicial em curso.
Quais organizações foram atingidas
Entre as organizações que divulgaram avisos estão os provedores de habitação social Flandre Opale Habitat e Altéal, a rede de transporte público IZILO, da região de Lorient, e o Serviço de Prevenção e Saúde no Trabalho da Cornualha francesa. Na saúde, o Cyberattaque.org identificou avisos de laboratórios do grupo Inovie, entre eles Novabio, Inovie AXBIO, BioMedilab, Biofusion, CBM, GEN-BIO, Biopyrénées e Labosud. A Flandre Opale Habitat informou que a possível exposição pode abranger informações contidas em cartas enviadas ao longo de dez anos.
O Hôpital Foch, em Suresnes, informou que o conteúdo de algumas cartas de cobrança enviadas entre 9 e 23 de setembro pode ter sido consultado. Elas continham número da fatura, data do atendimento e valor a pagar. O hospital contratava a Kiwee.care para enviar as cobranças, e a Kiwee recorria à Maileva para imprimir e postar as cartas. A Kiwee confirmou que o incidente envolveu correspondências enviadas em nome de outros clientes do setor de saúde, sem informar quantos eram ou identificá-los.
O Foch alertou seus pacientes sobre pedidos de pagamento que parecessem vir do hospital. Um número de fatura e um valor real podem tornar uma cobrança falsa mais convincente. O alcance da exposição varia conforme a organização e o conteúdo das correspondências.
O que os 22 milhões representam na escala dos vazamentos
Documentos internos obtidos pelo Cyberattaque.org indicavam cerca de 39 milhões de referências de correspondências. Após a deduplicação dos registros, o total correspondia a cerca de 22 milhões de pessoas distintas. A Maileva confirmou o roubo dos dados ao site em reportagem publicada em 13 de novembro. No dia seguinte, a La Poste confirmou o balanço à Agence France-Presse (AFP), segundo o Le Parisien. O grupo publicou seu comunicado em 15 de novembro.
O total equivale a cerca de 32% da população francesa. Em 2024, a CNIL informou que incidentes nas operadoras de saúde Viamedis e Almerys atingiram, em conjunto, mais de 33 milhões de pessoas. No mesmo ano, estimou que a invasão à France Travail, agência pública de emprego, poderia afetar até 43 milhões. Esses números comparam o alcance em pessoas. Na Maileva, o balanço de 22 milhões abrange nomes, sobrenomes e endereços postais. A possível exposição do conteúdo das cartas foi detalhada em avisos de clientes como o Hôpital Foch.
Quem é o grupo La Poste e qual é sua presença no Brasil
A La Poste é o grupo postal francês de capital público, com 66% das ações em poder da Caisse des Dépôts e 34% do Estado francês. Reúne operações de correio, encomendas, serviços digitais e atividades bancárias por meio da La Banque Postale. Em 2025, obteve 45,3% de sua receita fora da França.
A Geopost, principal operação internacional do grupo, atua em mais de 50 países e entregou 2,2 bilhões de encomendas em 2025. No Brasil, a Geopost controla a transportadora Jadlog. A ligação com a Jadlog se dá pela estrutura do grupo. O comunicado sobre o ataque identifica a plataforma francesa Maileva como a operação atingida.
Da terceirização da correspondência à concentração de dados
No Brasil, a Caixa Vida e Previdência confirmou em novembro que dados cadastrais foram copiados para fora de seu ambiente tecnológico. A investigação sobre a origem do acesso segue em andamento. Os dois episódios mostram o alcance que uma intrusão pode ter quando um sistema concentra dados pessoais em grande escala. Na França, o caso do Hôpital Foch documenta como essa exposição pode chegar a pacientes cujas correspondências passaram por dois prestadores de serviços terceirizados.
Para as organizações que terceirizam o envio de documentos, o caso põe em foco três perguntas.
1- Por quanto tempo o prestador guarda os arquivos e os registros de envio?
2- Quais contas podem consultar ou exportar dados de vários clientes?
3- Que trilhas de auditoria permitem reconstituir uma extração?
As respostas determinam até que ponto uma organização consegue identificar os dados atingidos e informar seus destinatários.
Comunicado do grupo La Poste, publicado em 15 de novembro de 2026. Versão em português.
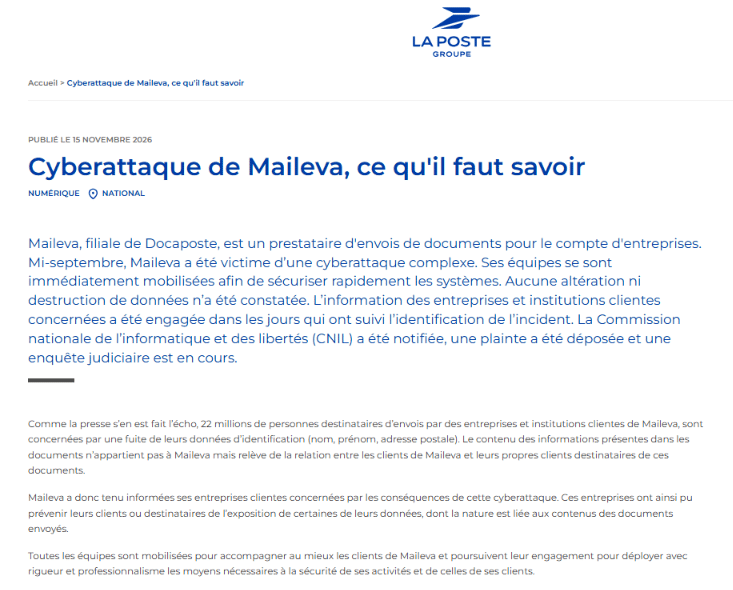
“A Maileva, uma subsidiária da Docaposte, é uma provedora de serviços de entrega de documentos para empresas.
Em meados de setembro, a Maileva foi vítima de um ataque cibernético complexo. Suas equipes se mobilizaram imediatamente para proteger os sistemas com rapidez. Nenhuma alteração ou destruição de dados foi detectada. As empresas e instituições clientes afetadas foram notificadas poucos dias após a identificação do incidente.
A Comissão Nacional de Informática e Liberdades (CNIL) foi notificada, uma queixa foi apresentada e uma investigação judicial está em curso.
Conforme noticiado pela imprensa, 22 milhões de pessoas que receberam correspondências de empresas e instituições clientes da Maileva foram afetadas por uma violação de dados que envolveu suas informações pessoais (nome, sobrenome, endereço postal). As informações contidas nesses documentos não pertencem à Maileva, mas dizem respeito à relação entre os clientes da Maileva e seus respectivos consumidores que receberam essas correspondências.
A Maileva, portanto, manteve suas empresas clientes afetadas informadas sobre as consequências desse ataque cibernético. Dessa forma, essas empresas puderam alertar seus clientes ou destinatários sobre a exposição de alguns de seus dados, cuja natureza está ligada ao conteúdo dos documentos enviados.
Todas as equipes estão mobilizadas para melhor atender os clientes da Maileva e manter seu compromisso de alocar, de forma rigorosa e profissional, os recursos necessários para a segurança de suas atividades e das atividades de seus clientes.”
Após ataques na França, Claroty usa IA para explorar falhas industriais em 28 minutos
Ciberataque a supermercados na França expõe falhas de autenticação em sistemas industriais
Ciberataque a 700 supermercados na França provoca perdas milionárias com alimentos
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.
Inteligência Editorial que Orienta Cenários

Temos como propósito apresentar informações completas, contextualizadas e tecnicamente relevantes. Nosso compromisso é produzir conteúdos que ajudem efetivamente nossos leitores a tomar decisões, especialmente nos mercados brasileiro e latino-americano. E há ainda um resultado que confirma essa estratégia: a audiência expressiva que conquistamos também entre as plataformas e os mecanismos de busca baseados em inteligência artificial.
Faça parte desse contexto! contato@cryptoid.com.br