
Na França, aproximadamente 700 estabelecimentos foram atingidos, com temperaturas de até 50°C, descarte de alimentos e perdas de € 270 mil registradas em apenas duas lojas; empresa que monitora mais de 52% do varejo nacional repercute acontecimento no Brasil
Um ataque cibernético pode custar muito mais do que dados roubados ou sistemas temporariamente indisponíveis. Na França, criminosos conseguiram manipular remotamente sistemas de refrigeração de centenas de supermercados, elevando temperaturas a até 50°C, provocando o descarte de alimentos e gerando prejuízos estimados em milhões de euros. Em apenas dois estabelecimentos na região da Alsácia, as perdas relatadas chegaram a € 270 mil, segundo informações divulgadas pela agência Anadolu.
Embora ainda não exista um levantamento consolidado dos prejuízos em âmbito nacional, a dimensão do ataque evidencia o potencial de perdas financeiras expressivas, que vão além do descarte de mercadorias e incluem interrupções operacionais e custos de recuperação.
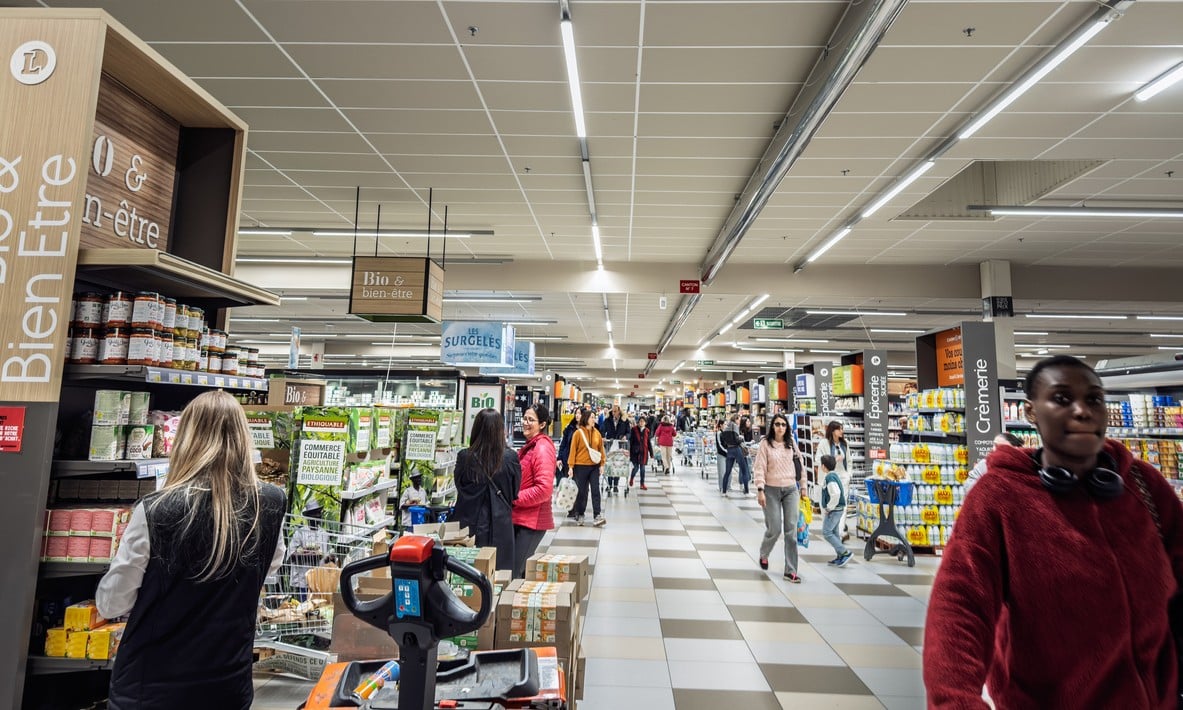
Segundo informações divulgadas pelas autoridades francesas, aproximadamente 700 supermercados foram atingidos, incluindo unidades de redes como Carrefour, Monoprix, Intermarché e Coopérative U. O ataque explorou sistemas responsáveis pelo controle de temperatura dos refrigeradores, acionando ciclos de descongelamento e comprometendo produtos frescos e congelados. Em determinados estabelecimentos, os equipamentos permaneceram aquecidos durante seis horas, enquanto funcionários precisaram descartar estoques inteiros para evitar riscos sanitários.
A dimensão financeira do incidente ainda está sendo calculada, mas, de acordo com o jornal francês Le Monde, um supermercado Intermarché em Gradignan, no sudoeste do país, registrou perdas de € 21 mil em mercadorias — mais de R$ 120 mil — consideradas pelo preço de compra. O veículo também informou que os prejuízos nacionais podem alcançar dezenas de milhões de euros, embora ainda não exista um balanço consolidado. Além da perda de produtos, alguns estabelecimentos precisaram interromper temporariamente suas atividades para limpeza, reorganização e reposição dos estoques.
Para Rafael Cocchiaro, Head de Tecnologia da NEO Estech, plataforma de inteligência operacional e monitoramento de ativos para o varejo alimentar no Brasil, o episódio demonstra que a cibersegurança deixou de ser uma preocupação restrita aos departamentos de tecnologia. “Estamos diante de um cenário em que uma invasão digital pode provocar danos físicos imediatos e perdas financeiras expressivas. Quando um equipamento conectado controla a conservação de alimentos, uma falha de segurança deixa de afetar apenas informações e passa a comprometer toda uma operação. O caso francês evidencia que qualquer dispositivo conectado precisa fazer parte da estratégia de proteção das empresas”, afirma.
Milhares de equipamentos continuam expostos
O ataque também revelou fragilidades relacionadas à manutenção de tecnologias operacionais. Segundo a fabricante dinamarquesa Danfoss, responsável por sistemas de supervisão e controle de refrigeração utilizados nos estabelecimentos atingidos, muitas das unidades afetadas operavam com versões desatualizadas de firmware ou haviam chegado ao fim de sua vida útil, deixando de receber atualizações de segurança.
A preocupação não se limita aos supermercados atingidos. Em uma investigação publicada em 13 de outubro, a Reuters identificou pelo menos 4.500 interfaces de equipamentos Danfoss ainda visíveis na internet. Embora não tenha sido possível determinar quantas apresentavam vulnerabilidades exploráveis, a empresa francesa de monitoramento Onyphe apontou que apenas uma pequena parcela dos dispositivos analisados parecia utilizar a versão mais recente do software.
O problema está relacionado à chamada tecnologia operacional (OT), que compreende equipamentos e sistemas responsáveis por controlar processos físicos, como refrigeração, climatização, energia e produção industrial. Com a expansão da Internet das Coisas (IoT), esses dispositivos passaram a integrar redes conectadas, permitindo monitoramento remoto e maior automação, mas também ampliando as possibilidades de exploração por agentes maliciosos.
“Um dos principais desafios está na falsa percepção de que equipamentos operacionais são menos vulneráveis por não armazenarem dados sensíveis. Na realidade, sistemas desatualizados e dispositivos conectados sem mecanismos adequados de proteção podem se tornar portas de entrada para ataques. O prejuízo pode aparecer na forma de interrupção da produção, perda de mercadorias ou comprometimento de serviços essenciais”, explica Cocchiaro.
A gravidade do episódio levou a Procuradoria de Paris a abrir uma investigação para identificar os responsáveis e dimensionar os danos. A Agência Nacional de Segurança Cibernética da França (ANSSI) também foi acionada. Até 13 de outubro, nenhum grupo havia reivindicado publicamente a autoria do ataque.
O alerta para empresas brasileiras
Embora o episódio tenha ocorrido na Europa, a discussão também se aplica ao mercado brasileiro, onde sistemas conectados são utilizados em operações de varejo, logística, indústria, saúde e infraestrutura. Câmaras frigoríficas, sensores de temperatura, controladores industriais e equipamentos de automação dependem cada vez mais de softwares e conexões remotas para funcionar.
Nesse contexto, a segurança dos dispositivos precisa acompanhar sua importância operacional. A atualização de sistemas, a substituição de equipamentos sem suporte, a segmentação das redes e o controle dos acessos remotos são medidas fundamentais para reduzir riscos. A ausência desses cuidados pode transformar vulnerabilidades tecnológicas em perdas financeiras e interrupções de serviços.
O ataque francês ainda trouxe uma preocupação adicional: a cobertura securitária. Segundo informações publicadas pela AFP, representantes da Intermarché alertaram que determinadas apólices podem não contemplar incidentes dessa natureza, ampliando a exposição financeira dos estabelecimentos atingidos.
“Não basta que uma empresa tenha mecanismos de proteção para seus computadores e servidores se os equipamentos que sustentam sua operação permanecem expostos. A segurança precisa considerar toda a infraestrutura conectada, incluindo sistemas de refrigeração, controladores industriais e dispositivos IoT. Além das medidas de cibersegurança, o monitoramento contínuo dos ativos permite identificar anomalias operacionais, antecipar riscos e acelerar a resposta a incidentes. O que aconteceu na França demonstra que visibilidade operacional, segurança e continuidade dos negócios precisam caminhar juntas”, conclui o especialista da NEO Estech.
Ataques cibernéticos pressionam setor elétrico e ampliam alerta sobre infraestrutura crítica
Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.