
Estudo da BugHunt aponta crescimento de 115% no número de pesquisadores ativos e reforça a importância da validação humana de vulnerabilidades identificadas com apoio da inteligência artificial
A inteligência artificial está transformando a maneira como vulnerabilidades são identificadas, analisadas e corrigidas nos sistemas digitais. Embora a automação tenha ampliado a capacidade de encontrar possíveis falhas de segurança, os dados de um levantamento realizado pela BugHunt, plataforma brasileira especializada em bug bounty, indicam que a atuação humana continua sendo fundamental nesse processo.
Entre setembro de 2025 e setembro de 2026, o número de hackers éticos ativos na plataforma cresceu 115% em relação aos 12 meses anteriores. O levantamento considera uma comunidade de mais de 27 mil hackers cadastrados e identifica como pesquisadores ativos aqueles que enviaram pelo menos um relatório de vulnerabilidade no período.
O resultado sugere que, em vez de substituir os especialistas, a inteligência artificial está contribuindo para ampliar a participação de pesquisadores na identificação de falhas de segurança.
Para organizações que operam sistemas de identidade digital, autenticação, plataformas financeiras, aplicações corporativas e serviços conectados, o crescimento dessa atividade chama a atenção para uma questão essencial: descobrir uma possível vulnerabilidade é apenas uma etapa do processo. Confirmar sua existência, avaliar os riscos e garantir sua correção exige conhecimento técnico especializado.
O que é bug bounty e como funciona?
O termo bug bounty pode ser traduzido como programa de recompensa por descoberta de falhas de segurança.
Nesse modelo, empresas e organizações autorizam pesquisadores independentes, conhecidos como hackers éticos, a procurar vulnerabilidades em sistemas, aplicativos, plataformas digitais e outros ativos tecnológicos previamente definidos.
Quando encontram uma possível falha, esses profissionais elaboram um relatório técnico, descrevendo a vulnerabilidade, seu impacto potencial e, quando permitido pelas regras do programa, as condições necessárias para reproduzi-la.
A organização responsável analisa o relatório, verifica se a vulnerabilidade existe e avalia sua gravidade. Nos programas remunerados, descobertas que atendem aos critérios estabelecidos podem resultar em recompensas financeiras.
Diferentemente de uma invasão criminosa, o bug bounty funciona dentro de regras e limites de autorização definidos pela organização. O objetivo é identificar e corrigir vulnerabilidades antes que possam ser exploradas por agentes mal-intencionados.
Esse modelo integra as estratégias de segurança ofensiva autorizada e complementa atividades como testes de intrusão, auditorias e monitoramento contínuo.
É importante observar que nem todo relatório gera uma recompensa. A falha precisa atender aos critérios de validade, originalidade, escopo e relevância estabelecidos pelo programa.
Inteligência artificial reduz barreiras de entrada para novos pesquisadores
O estudo da BugHunt aponta que os novos cadastros de hackers na plataforma cresceram 44% no período analisado.
Ao mesmo tempo, a proporção de estreantes entre os pesquisadores ativos, considerados aqueles que enviaram seu primeiro relatório, passou de 64% para 77,8%.
Outro indicador mostra uma distribuição menos concentrada da atividade. A participação dos 10% de hackers mais ativos no volume total de relatórios caiu de 69,1% para 63,4%.
Na avaliação da BugHunt, esses resultados são compatíveis com um cenário em que ferramentas de inteligência artificial ajudam novos participantes a superar dificuldades técnicas, pesquisar vulnerabilidades e estruturar relatórios.
“Sempre tivemos uma comunidade grande, mas uma parte dela ficava parada na porta. Faltava repertório técnico para transformar curiosidade em relatório. A IA encurtou esse caminho”, afirma Caio Telles, cofundador da BugHunt.
“Hoje mais gente consegue sair do cadastro e virar pesquisador ativo, e isso é bom para todo o mercado.”
Mais relatórios não significam necessariamente mais vulnerabilidades reais
Um dos aspectos mais relevantes do levantamento é o crescimento do volume de relatórios recebidos.
Segundo a BugHunt, a partir de março de 2026, os registros passaram a apresentar um comportamento compatível com o aumento do uso de ferramentas automatizadas.
O volume mensal de envios ficou entre duas e quatro vezes acima da média do ano anterior. Entretanto, o número de relatórios sem validade técnica quase dobrou, enquanto o volume de spam mais que triplicou.
Os dados evidenciam uma distinção importante para a gestão da segurança digital: a identificação automatizada de uma possível falha não comprova, por si só, que exista uma vulnerabilidade explorável.
Ferramentas de inteligência artificial podem auxiliar na análise de códigos, configurações e comportamentos suspeitos, mas os resultados precisam ser examinados para evitar falsos positivos, interpretações incorretas e desperdício de recursos destinados à correção.
A pesquisa não apresenta uma mensuração isolada do efeito causal da IA sobre esses indicadores. O crescimento da atividade e dos relatórios automatizados é interpretado pela BugHunt como parte dessa transformação.
Recompensas aumentam e validação técnica ganha importância
Apesar da entrada de novos pesquisadores e do crescimento dos relatórios, a remuneração não apresentou retração na plataforma.
O valor médio pago por recompensa cresceu 17%, enquanto o montante total distribuído aumentou 22,6%.
Para Bruno Telles, cofundador da BugHunt, esse movimento demonstra que a ampliação da automação não elimina a necessidade de especialistas.
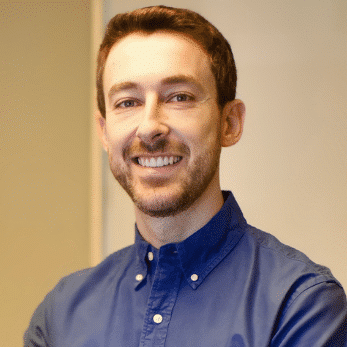
“A aposta do mercado era que a IA ia substituir o hacker. Aconteceu o contrário”, afirma.
“A IA gera volume, e volume precisa de gente que saiba separar achado real de ruído e levar a correção até o fim. A empresa não troca bug bounty por IA. Ela investe mais em bug bounty justamente porque a IA aumentou o que precisa ser validado.“
Os indicadores operacionais apresentados pela empresa também apontam mudanças no processo de avaliação.
A mediana do tempo até o fechamento de um relatório caiu de 15,2 para 3,7 dias. Entre os relatórios aprovados, a proporção daqueles classificados como críticos ou de alta gravidade passou de 58,2% para 68,5%.
Já o percentual de relatórios com a classificação técnica de gravidade corretamente preenchida aumentou de 45,2% para 61%.
Esses indicadores mostram uma mudança relevante no desempenho observado pela plataforma, embora não permitam atribuir todos os ganhos exclusivamente à inteligência artificial.
O que o avanço do bug bounty representa para identidade digital e autenticação?
Para o universo acompanhado pelo Crypto ID, o levantamento também suscita uma discussão sobre a proteção das infraestruturas que sustentam a confiança nos serviços digitais.
Sistemas de identificação, autenticação e autorização dependem de componentes que precisam resistir a falhas de implementação, configurações inadequadas e tentativas de exploração.
Vulnerabilidades nesses ambientes podem, dependendo de sua natureza, comprometer mecanismos de autenticação, permitir acesso indevido a informações ou afetar a integridade de operações digitais.
Nesse contexto, programas de bug bounty podem complementar os controles de segurança já existentes, oferecendo uma forma estruturada de receber e avaliar descobertas feitas por pesquisadores externos autorizados.
A inteligência artificial amplia as possibilidades de investigação, mas também torna mais importante estabelecer processos confiáveis de triagem, validação e correção.
Isso é particularmente relevante quando a vulnerabilidade envolve sistemas responsáveis por verificar a identidade de usuários, administrar credenciais eletrônicas, controlar permissões ou proteger informações sensíveis.
A questão central deixa de ser apenas quantas falhas uma ferramenta consegue apontar e passa a incluir quantas vulnerabilidades são efetivamente confirmadas, priorizadas e corrigidas antes de provocar danos.
A capacidade de validar riscos torna-se tão importante quanto a capacidade de identificá-los
O levantamento da BugHunt revela uma dinâmica que merece atenção das equipes de segurança da informação.
A inteligência artificial pode ampliar a participação de pesquisadores e acelerar etapas da investigação técnica. Ao mesmo tempo, a facilidade para produzir relatórios aumenta o volume de informações que precisam ser verificadas.
“A IA está democratizando o acesso ao bug bounty e deixando os programas mais eficientes, mas não decide sozinha o que é ameaça”, afirma Caio Telles.
“Quanto mais fácil fica gerar relatório, maior a diferença entre ter e não ter um time experiente no meio do caminho. Quem não tem essa validação humana paga o preço de um jeito ou de outro, com a equipe interna perdendo tempo com o que não é ameaça ou deixando passar o que é.”
O cenário reforça a importância de combinar automação, conhecimento especializado e processos consistentes de gestão de vulnerabilidades.
Para empresas responsáveis por infraestruturas digitais críticas, a eficiência da segurança não pode ser medida somente pelo volume de falhas apontadas. Ela também depende da capacidade de verificar os resultados, determinar sua gravidade e transformar descobertas técnicas em correções efetivas.
Sobre o levantamento
Os dados foram divulgados pela BugHunt e correspondem à atividade registrada em sua própria plataforma entre setembro de 2025 e setembro de 2026, comparada aos 12 meses anteriores.
A pesquisa acompanha uma comunidade de mais de 27 mil hackers e utiliza indicadores de atividade, relatórios, recompensas e eficiência operacional.
Os resultados refletem essa base específica e não devem ser interpretados como uma medição de todo o mercado brasileiro de bug bounty.
O Crypto ID conecta tecnologia, regulação voltada à segurança da informação com inteligência editorial porque acreditamos no poder da informação bem posicionada para orientar decisões.
Conheça a coluna Cibersegurança.
ID Talk são entrevistas que geram insights poderosos e soluções práticas para você tomar decisões estratégicas e liderar o futuro. Assistindo ou lendo você descobre o que há de mais inovador em tecnologia. Você vai gostar muito!