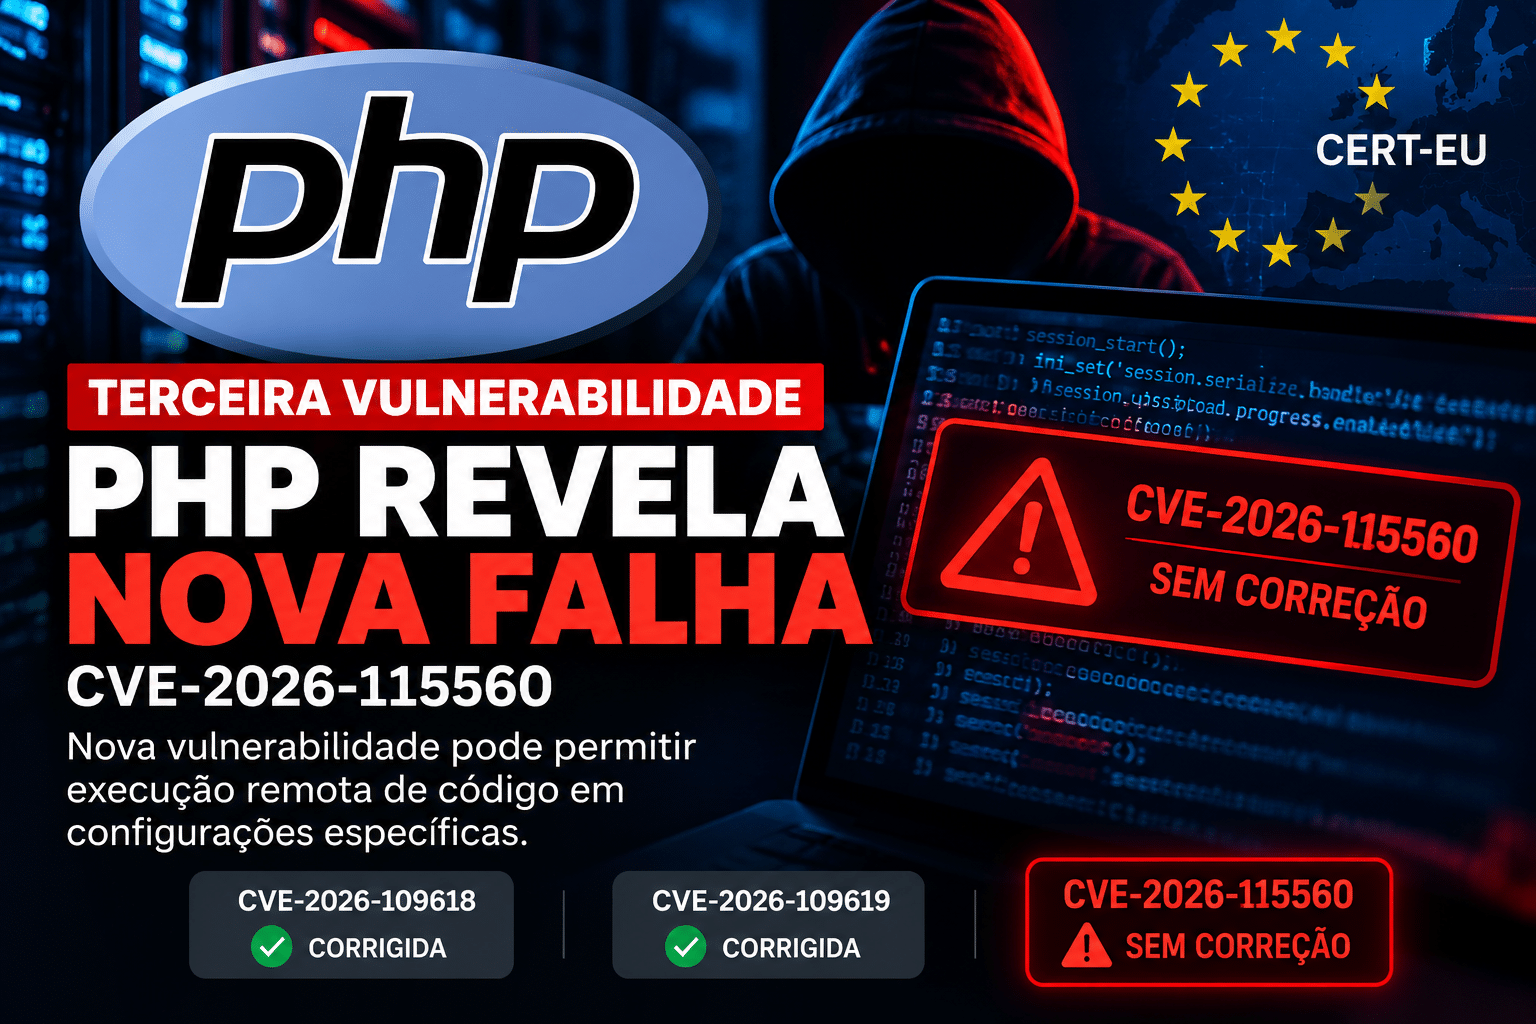
O novo problema foi incorporado à versão 1.2 do comunicado de segurança 2026-018 do CERT-EU, equipe de resposta a incidentes de segurança cibernética das instituições, órgãos e agências da União Europeia.
Diferentemente das vulnerabilidades anteriores, classificadas com severidade crítica, a terceira falha depende de uma combinação específica e pouco comum de configurações. Por essa razão, a equipe responsável pelo PHP decidiu não publicar uma correção emergencial, recomendando uma alteração preventiva enquanto prepara a próxima atualização regular.
Além disso, o recurso de acompanhamento do progresso de uploads precisa estar habilitado.
Esse recurso, chamado session upload progress, permite que aplicações acompanhem o andamento do envio de arquivos ao servidor e vem habilitado por padrão no PHP.
A equipe de desenvolvimento considera improvável encontrar essa combinação em aplicações convencionais. Isso não significa que a vulnerabilidade seja inexistente, mas que sua exploração depende de condições específicas que restringem o universo de sistemas potencialmente afetados.
Até a divulgação do alerta, não havia relatos públicos de exploração da CVE-2026-115560.
A nova vulnerabilidade permanece sem correção na data deste levantamento, 24 de outubro de 2026, mas dispõe de uma medida preventiva específica, oficialmente recomendada pela equipe do PHP e pelo CERT-EU.
CERT-EU recomenda desabilitar recurso até a correção
A recomendação técnica para prevenir a exploração da nova vulnerabilidade consiste em desabilitar temporariamente o acompanhamento do progresso de uploads.
Enquanto a terceira vulnerabilidade aguarda correção, pesquisadores de segurança acompanham tentativas de exploração das duas falhas críticas identificadas anteriormente.
De acordo com o The Hacker News, a Amazon informou ter registrado em seus sistemas de monitoramento uma tentativa de exploração em 17 de outubro, quatro dias antes da divulgação pública das correções.
A Cloudflare também identificou crescimento expressivo na atividade maliciosa: as tentativas passaram de dezenas de milhares, nos primeiros 45 minutos após a divulgação de 21 de outubro, para milhões até o início do dia seguinte.
Pesquisadores da Sophos e da Arctic Wolf identificaram tentativas de utilizar as vulnerabilidades para instalar uma variante da botnet Mirai. Entretanto, os relatos citados não confirmavam execução bem-sucedida de código nesses ataques.
Essas atividades estão relacionadas às duas vulnerabilidades corrigidas em 21 de outubro, e não à nova CVE-2026-115560.
No caso da terceira falha, a exposição depende de uma combinação específica de parâmetros de sessão, o que torna importante identificar aplicações que modificam essas configurações durante a execução.
Para as duas vulnerabilidades anteriores, o CERT-EU reforça que somente a atualização corrige integralmente os problemas conhecidos.
Quando a correção imediata não for possível, a organização recomenda considerar o isolamento temporário das aplicações expostas à internet até que a atualização seja aplicada e verificada.
A nova vulnerabilidade permanece sem correção na data deste levantamento, 24 de outubro de 2026, mas dispõe de uma medida preventiva específica, oficialmente recomendada pela equipe do PHP e pelo CERT-EU.
Fontes da reportagem
CERT-EU, Security Advisory 2026-018. Comunicado oficial, versão 1.2, atualizado em 23 de outubro de 2026
The Hacker News. Reportagem de Swati Khandelwal, publicada em 23 de outubro de 2026.
PHP, comunicados oficiais de segurança. Histórico das atualizações do projeto PHP.ENISA, comunicado conjunto de 21 de outubro.
Falhas críticas no PHP provocam retirada de sites do ar em vários países
Imperva Threat Research analisa falhas críticas do PHP2Shell que permitem execução remota de código
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.