Seis princípios do guia NACD e ISA e ações recomendadas pelo Crypto ID para levar o risco cibernético à pauta do board
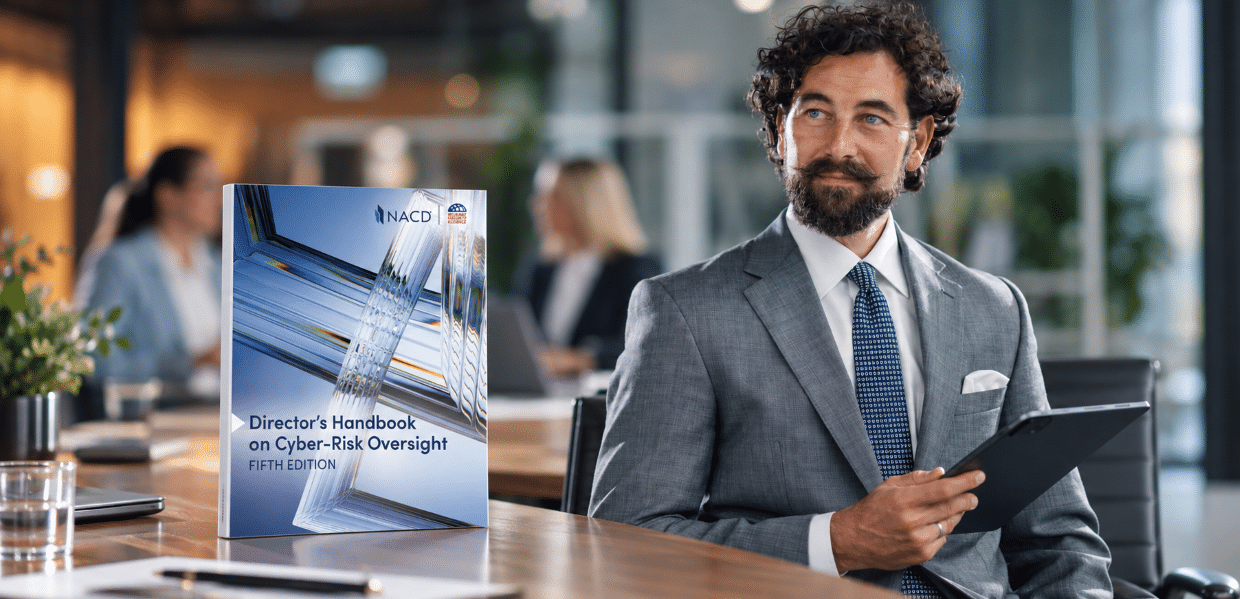
Mais de 600 milhões de ciberataques são rastreados por dia, e as perdas com crimes digitais podem se aproximar de US$ 20 trilhões anuais nos próximos anos. Diante desse cenário, a quinta edição do Director’s Handbook on Cyber-Risk Oversight entrega aos conselhos de administração um roteiro prático para supervisionar o risco cibernético.
O Crypto ID revisita agora o relatório publicado em abril de 2026, e o momento não é casual. Outubro é o mês em que as empresas concentram esforços no planejamento e no orçamento do ano seguinte, e é nessa janela que as equipes de cibersegurança disputam recursos com todas as outras áreas do negócio.
“Esse é um guia importantíssimo para que as equipes de cibersegurança incorporem a linguagem do board e dos conselhos de administração. Quem não traduz risco técnico em impacto no negócio não consegue os recursos necessários para implementar as defesas que a organização precisa. E o melhor momento para fazer essa tradução é agora, enquanto os orçamentos de 2027 estão sendo desenhados”, afirma Regina Tupinambá, cofundadora e CCO do Crypto ID.
A Associação Nacional de Conselheiros de Administração dos Estados Unidos (NACD, na sigla em inglês) e a Aliança de Segurança da Internet (ISA) lançaram o documento em 16 de abril de 2026. O guia se destina a conselheiros de organizações de capital aberto, fechado e do terceiro setor, e a nova edição traz prefácio da Agência de Segurança Cibernética e de Infraestrutura dos EUA (CISA), além de orientações ampliadas sobre tecnologias emergentes, risco na cadeia de suprimentos e coordenação de resposta a incidentes. O kit de ferramentas foi preparado em conjunto pela ISA, pela NACD, pelo FBI e pelo Serviço Secreto dos Estados Unidos.
“O risco cibernético se tornou uma questão central de governança para os conselhos”, afirmou Peter Gleason, presidente e CEO da NACD, em tradução livre.
Segundo ele, os conselheiros precisam supervisionar a cibersegurança com a mesma disciplina aplicada aos riscos financeiros, operacionais e estratégicos. Larry Clinton, presidente da ISA, lembra que o Journal of Cybersecurity classificou o guia como padrão internacional de fato para a supervisão do risco cibernético, e destaca que se trata do único conjunto de boas práticas avaliado de forma independente com resultados de segurança comprovados.
No Brasil, o documento também é referência para conselhos e comitês de risco que buscam construir uma agenda mais completa sobre segurança cibernética e riscos digitais emergentes.
Os seis princípios
O guia organiza a supervisão em seis princípios: tratar a cibersegurança como risco estratégico; monitorar implicações legais e de divulgação; estabelecer estruturas de supervisão no conselho e acesso a especialistas; adotar um framework corporativo de gestão do risco cibernético; orientar a mensuração e o reporte desse risco; e estimular a resiliência sistêmica e a colaboração.
Cada princípio vem acompanhado de atividades para o conselho, indicadores de sucesso e perguntas para a gestão. Segundo a NACD, esses princípios já demonstraram melhorar resultados de segurança e decisões orçamentárias nas organizações.
Relatórios que o conselho consegue ler
O quinto princípio toca no ponto mais sensível da relação entre conselho e área técnica: a qualidade da informação.
De acordo com pesquisas da NACD, 43% dos conselheiros de empresas abertas e 57% dos de empresas fechadas consideram muito ou extremamente importante melhorar a qualidade dos relatórios de risco cibernético recebidos da gestão.
O diagnóstico é direto. Muitos conselhos ainda recebem atualizações excessivamente técnicas, inconsistentes entre unidades de negócio ou desconectadas dos objetivos da empresa, o que impede a leitura da exposição em termos financeiros e operacionais.
A recomendação é alinhar o reporte cibernético ao processo de gestão de riscos corporativos (ERM), com a mesma linguagem, cadência e métricas dos demais riscos materiais. O reporte deve acontecer ao menos trimestralmente e de forma imediata após qualquer incidente material ou mudança significativa na exposição.
Em vez de sobrecarregar o conselho com dados, o documento propõe concentrar a atenção em poucos cenários críticos, como ransomware em sistemas centrais, comprometimento de dados de clientes e falha de um fornecedor crítico, cada um analisado com exposição quantificada, maturidade dos controles, lacunas e dependências.
Do custo de TI ao capital de risco
Para Susana Taboas, economista, COO e cofundadora do Crypto ID, o maior erro das equipes de segurança é apresentar ao conselho uma lista de ferramentas em vez de uma curva de perdas. Susana fala a partir de uma longa experiência: por muitos anos, foi responsável pela elaboração e apresentação de relatórios a conselhos de administração e boards de grandes empresas nacionais e internacionais, aos quais se reportava diretamente. Ela conhece por dentro o tipo de documento que orienta decisões de investimento, e sabe o que faz uma pauta ganhar ou perder a atenção da sala.
“Conselho não aprova firewall, aprova redução de exposição. O Princípio 5 do relatório, no item que trata da estrutura padronizada de reporte, é explícito: recomenda modelos de quantificação que traduzam métricas técnicas em perda financeira provável e distribuições de probabilidade, e pede que o relatório ao conselho traga os principais cenários de risco com impacto financeiro quantificado. Na prática, o CISO precisa chegar com a perda esperada anualizada de cada cenário crítico, ou seja, a frequência estimada do evento multiplicada pelo impacto por ocorrência, e mostrar quanto cada controle reduz essa perda. Melhor ainda se apresentar o valor no “percentil 95”, porque é a cauda da distribuição que quebra a empresa, não a média. E o relatório lembra que essa perda não é só técnica: inclui produtividade, custo de resposta, multas e dano reputacional”, afirma Susana.
Ela é igualmente objetiva sobre onde os recursos devem ser contabilizados. “No item sobre adequação e retorno do investimento, o mesmo Princípio 5 afirma que o dever fiduciário do conselho inclui garantir recursos de segurança proporcionais ao risco, comparando orçamento e equipe a benchmarks e à redução de risco obtida. Isso muda a linha do orçamento. Investimento em cibersegurança não deveria entrar como despesa operacional de TI, competindo com licenças e manutenção, e sim na linha de mitigação de riscos corporativos, ao lado de seguros de continuidade de negócios, avaliado pelo retorno sobre a redução de risco: quanto de perda esperada deixa de existir para cada real investido. Assim, o conselho compara o controle com a alternativa de transferir o risco via seguro cibernético ou de aceitá-lo dentro do aprovado. Não por acaso, o relatório lista entre os indicadores de sucesso a eficácia do investimento, medida pela ligação entre gasto e redução mensurável de risco. Essa é a linguagem de quem decide”, completa.
Resiliência que ultrapassa os muros da empresa
O sexto princípio amplia o olhar. Para o guia, a arquitetura da internet e dos ecossistemas de negócio permite que a vulnerabilidade de uma empresa se transforme em falhas sistêmicas, de forma semelhante ao que acontece nos mercados financeiros. Inteligência artificial e computação quântica ampliam essas vulnerabilidades, porque aumentam a superfície de ataque e estreitam a interconexão entre sistemas.
A resposta passa pela colaboração. Os conselhos devem garantir que a gestão participe de fóruns setoriais e dos Centros de Compartilhamento e Análise de Informações (ISACs), cobrando atualizações sobre a inteligência obtida e a informação compartilhada. Entre os indicadores de sucesso, o guia cita contratos com fornecedores contendo requisitos cibernéticos claros, auditorias com conformidade de 90% ou mais e exercícios simulados que mostrem capacidade de isolar uma violação em menos de 24 horas.
IA e computação quântica: o que o CISO deve levar ao conselho
O relatório da NACD dedica guias de discussão específicos à inteligência artificial e à computação quântica, reconhecendo que as duas tecnologias ampliam a superfície de ataque e aceleram a escala das ameaças. A partir da análise contínua de estudos e casos reais de incidentes, o Crypto ID reuniu as ações estratégicas que a área de cibersegurança deve apresentar ao conselho nesse planejamento. São medidas de governança e controle que independem de novos investimentos, e que devem constar nos relatórios como compromissos com prazo, responsável e indicador de acompanhamento.
1. Política e controles internos para uso de IA
A empresa precisa declarar quais ferramentas de IA são autorizadas, para quais finalidades e com quais dados. O relatório para o conselho deve mostrar como a organização impede o vazamento de informações sensíveis inseridas por profissionais em ferramentas públicas, como detecta o uso não autorizado de IA, a chamada shadow AI, e quais regras valem para a revisão humana de decisões automatizadas.
2. Defesa contra ataques potencializados por IA
Phishing hiperpersonalizado, deepfakes de voz e vídeo e engenharia social em escala já fazem parte do arsenal dos atacantes. O CISO deve relatar como os processos críticos, como aprovação de pagamentos, alteração de dados bancários de fornecedores e concessão de acessos, exigem confirmação por canal independente e autenticação forte, resistente a phishing, e não dependem apenas de uma voz ou imagem reconhecível.
3. Identidade para agentes de IA
Agentes de IA executam tarefas, acessam sistemas e tomam decisões. Cada um precisa de identidade própria, credencial verificável, escopo de permissões definido e um gestor humano responsável. O relatório deve informar quantos agentes estão em operação, o que cada um pode fazer e quem responde por eles.
4. Inventário de credenciais, alçadas e poderes
Na leitura do Crypto ID, este é um dos pontos mais negligenciados e mais críticos. O relatório para o conselho deve trazer o inventário completo de credenciais humanas e não humanas, incluindo contas de serviço, chaves de API, certificados digitais e tokens. Deve mostrar também o mapa de alçadas e poderes, ou seja, quem pode aprovar o quê e até qual valor, e o indicador de credenciais órfãs: acessos de ex-colaboradores, de fornecedores encerrados e de sistemas desativados que continuam ativos. Cada credencial órfã é uma porta aberta sem dono.
5. Inventário criptográfico e plano de migração pós-quântica
Dados interceptados hoje podem ser decifrados amanhã, quando computadores quânticos tiverem capacidade suficiente. É a estratégia conhecida como harvest now, decrypt later”, também abreviada como HNDL – “colete agora, decifre depois”. O CISO deve apresentar o inventário de onde a criptografia é usada, quais algoritmos estão em operação, quais dados precisam de sigilo por longo prazo e qual é o roteiro de migração para os padrões pós-quânticos já publicados pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST). A organização precisa ter agilidade criptográfica, isto é, capacidade de trocar algoritmos sem reconstruir sistemas.
6. Chaves únicas e credenciais de fábrica em equipamentos e softwares (alerta para OT e TI)
Equipamentos conectados e softwares corporativos precisam sair do fornecedor com identidade digital própria e chaves criptográficas únicas por dispositivo ou por instalação. Quando um mesmo segredo é replicado em toda uma linha de produtos, ou embutido no código de um software distribuído a milhares de clientes, basta extraí-lo uma vez para comprometer toda a base instalada.
Hoje, em muitos casos, essa vulnerabilidade está nas mãos dos clientes. Chaves mestras, senhas padrão e credenciais de fábrica que deveriam ser trocadas após a instalação permanecem as mesmas por displicência de quem opera o equipamento ou administra o sistema. O mesmo vale para correções de segurança publicadas pelo fornecedor e nunca aplicadas, ou aplicadas sem os procedimentos complementares indicados. Quando o incidente acontece, porém, a conta não fica com o cliente: volta para a empresa fornecedora, na forma de recall, perda de contratos, disputas judiciais e dano à marca. Grandes empresas globais de hardware e software já viveram exatamente esse cenário, e o nome que aparece nas manchetes é sempre o do fornecedor.
Por isso, a segurança do produto não pode depender de uma ação do seu cliente.
Se sua empresa é o fornecedor deve entregar equipamentos e softwares com chaves únicas desde a origem, eliminar credenciais embutidas no código, forçar a troca de senhas padrão no primeiro uso e manter capacidade de revogar e renovar chaves remotamente.
O relatório ao conselho deve informar como produtos e instalações são identificados, como as chaves são geradas, armazenadas e revogadas, quantos equipamentos e instalações em campo ainda operam com credenciais de fábrica ou sem as correções críticas, e qual é o plano de resposta caso uma chave seja comprometida.
7. Responsabilidade compartilhada com fornecedores
Contratos com fornecedores de tecnologia, nuvem e componentes devem incluir requisitos de uso de IA, gestão de credenciais e prontidão pós-quântica. O conselho precisa saber quais terceiros críticos ainda não cumprem esses requisitos.
Nenhuma dessas ações exige, de início, a compra de uma nova ferramenta. Exigem inventário, política, responsáveis e indicadores.
É justamente esse tipo de informação que permite ao conselho distinguir uma organização que gasta com segurança de uma que governa seu risco.
As 15 ferramentas
O kit prático do relatório cobre preparação e resposta a ransomware, resposta a incidentes, guias de discussão sobre tecnologias emergentes, computação quântica e IA, segurança em nuvem, ameaças internas, risco de terceiros e cadeia de suprimentos, fusões e aquisições, métricas e modelos de reporte ao conselho, divulgação regulatória, proteção cibernética pessoal dos conselheiros e comunicação de incidentes ao FBI. Uma das ferramentas trata especificamente da relação entre o conselho e o Diretor de Segurança da Informação (CISO), com foco em integração estratégica, transparência, responsabilização e confiança.
Quadro 1: Principais insights para o board
| Insight | O que o conselho deve fazer |
|---|---|
| Risco cibernético é risco de negócio | Tratar o tema com a mesma disciplina de riscos financeiros e estratégicos, dentro do ERM |
| Informação ruim gera supervisão ruim | Exigir relatórios em linguagem de negócio, com exposição em valores financeiros |
| Cadência definida | Receber reporte ao menos trimestral e gatilhos claros de escalonamento para incidentes |
| Poucos cenários, bem analisados | Revisar periodicamente cenários críticos como ransomware e falha de fornecedor estratégico |
| Expertise acessível | Garantir acesso a especialistas e estruturas formais de supervisão, como comitês |
| Investimento proporcional ao risco | Avaliar o orçamento de segurança pela redução mensurável de perda esperada |
| IA e quântica na pauta | Cobrar política de uso de IA, inventário de credenciais e roteiro pós-quântico com prazos |
| Resiliência é compartilhada | Incentivar participação em ISACs e relacionamento prévio com autoridades |
| Conselheiro também é alvo | Adotar práticas de proteção cibernética pessoal |
Quadro 2: Insights técnicos para CISOs
| Insight | Implicação prática |
|---|---|
| Quantificação de risco | Apresentar perda esperada anualizada e distribuição de perdas por cenário, com destaque para a cauda |
| Linha orçamentária | Posicionar investimentos como mitigação de risco corporativo, comparáveis a seguro e continuidade |
| Dashboard executivo | Incluir cenários principais, exposição frente à tolerância ao risco, remediações e tendências anuais |
| KRIs que o board acompanha | Tempo médio de detecção e contenção, conformidade de patches críticos, concentração em terceiros, treinamento |
| Credenciais e alçadas | Reportar inventário de credenciais humanas e não humanas, mapa de alçadas e credenciais órfãs |
| Chaves únicas em produtos | Garantir chaves por dispositivo ou instalação e medir quantos ativos em campo usam credenciais de fábrica |
| Prontidão pós-quântica | Manter inventário criptográfico e roteiro de migração com agilidade criptográfica |
| Conformidade regulatória | Reportar status, achados pendentes, prazos e orçamento de remediação (no guia: SEC, NIS-2, DORA) |
| Exercícios simulados | Realizar simulações de crise (tabletops) com conselheiros e fornecedores críticos, medindo o tempo para isolar um ataque. |
E o Brasil?
O guia nasce no contexto norte-americano, mas suas premissas conversam com a realidade regulatória brasileira. A Lei Geral de Proteção de Dados (LGPD) já responsabiliza as organizações por incidentes com dados pessoais. No sistema financeiro, a Resolução CMN 4.893/2021 exige política de segurança cibernética aprovada pela alta administração, e o Código das Melhores Práticas de Governança Corporativa do Instituto Brasileiro de Governança Corporativa (IBGC) trata a gestão de riscos, incluindo os digitais, como atribuição do conselho.
O que falta, em muitos casos, é transformar exigência formal em supervisão efetiva.
Quando conselheiros discutem DORA e NIS-2 na Europa, ou as regras de divulgação da SEC nos Estados Unidos, o recado é o mesmo: o conselho que não entende o risco cibernético não consegue cumprir seu dever fiduciário.
Uma recomendação do Crypto ID
Compartilhe este artigo com a sua equipe para que todos possam colaborar com novos insights. Quem atua no dia a dia das operações enxerga riscos, dependências e atalhos que raramente chegam aos relatórios consolidados. E essa visão é indispensável, porque um bom relatório ao conselho precisa ser profundamente particularizado. O board precisa perceber que não está diante de um modelo padrão, mas de um documento construído a partir do negócio, dos produtos, dos clientes e dos riscos reais da empresa ou do grupo.
A quinta edição do Director’s Handbook está disponível desde abril. Com os orçamentos de 2027 sobre a mesa, a pergunta para cada CISO é simples: o seu próximo pedido de recursos vai falar de ferramentas ou de perdas evitadas?
Quem assina o Director’s Handbook on Cyber-Risk Oversight?
A quinta edição foi preparada por Larry Clinton, presidente e CEO da Internet Security Alliance (ISA) e autor principal, com apoio de Seamus Creighton-Kirk e David Badanes, da ISA, e de Dylan Sandlin, da NACD. O prefácio é assinado por Nick Andersen, diretor interino e diretor adjunto da Agência de Segurança Cibernética e de Infraestrutura dos EUA (CISA). A introdução é de Kris Lovejoy, da Kyndryl, e de Larry Clinton.
Autores dos princípios
- JR Williamson, vice-presidente sênior e CISO, Leidos
- Tracie Grella, líder global de Seguro Cibernético, AIG
- Jon Brickey, vice-presidente sênior, Cybersecurity Evangelist e responsável pelo programa SHIELD, Mastercard
- Ted Webster, Chief Security & Privacy Officer, Centene
- Larry Clinton, presidente e CEO, Internet Security Alliance
- Patrick Hynes, sócio de Consultoria em Tecnologia e Cibersegurança, Ernst & Young
- Niall Brennan, vice-presidente de Engajamento Estratégico em Segurança, SAP Global Security
- Gregory Touhill, general de brigada reformado da Força Aérea dos EUA e diretor da Divisão CERT do Software Engineering Institute, Carnegie Mellon University
- Patrick Reidy, executivo sênior e CISO, GE Aerospace
- Michael Higgins, vice-presidente e CISO, L3Harris
- Tim McKnight, Chief Security Officer, UnitedHealth Group
- Nicola Sanna, presidente da SAFE Security e fundador do FAIR Institute
- Mike Woods, vice-presidente de Cibersegurança, GE Vernova
- Mike Gordon, vice-presidente sênior e CISO, McDonald’s Corporation
- Kris Lovejoy, líder global da prática de Segurança e Resiliência, Kyndryl
- Brad Maiorino, vice-presidente corporativo e CISO, RTX
- Murray W. Kenyon, executivo de Parcerias em Cibersegurança, U.S. Bank
- Robyn Bew, diretora do Americas Center for Board Matters, Ernst & Young
- John Hauser, líder de Due Diligence Cibernética, Ernst & Young
- Seamus Creighton-Kirk, diretor de Políticas e Relações Governamentais, Internet Security Alliance
Autores das ferramentas
- Ransomware, resposta a incidentes e segurança em nuvem: Mike Woods, GE Vernova
- Tecnologias emergentes: JR Williamson (Leidos), Gregory Touhill e Matthew Butkovic (Carnegie Mellon University)
- Computação quântica: Gregory Touhill e Larry Clinton
- Decisões sobre IA e modelo de reporte ao conselho: Gregory Touhill
- Ameaças internas: Niall Brennan, SAP
- Terceiros e cadeia de suprimentos: Kris Lovejoy, Kyndryl
- Fusões e aquisições: John Hauser, Ernst & Young
- Relação entre conselho e CISO: JR Williamson, Leidos
- Métricas para o conselho: JR Williamson (Leidos), Michael Higgins (L3Harris) e Nicola Sanna (SAFE Security e FAIR Institute)
- Divulgação regulatória: Robyn Bew e Patrick Hynes, Ernst & Young
- Proteção cibernética pessoal de conselheiros: Serviço Secreto dos EUA
- Comunicação de incidentes ao FBI: Divisão Cibernética do FBI
Colaboradores
- Nick Andersen, CISA
- Matthew Butkovic, diretor técnico da Divisão CERT, Carnegie Mellon University
- Divisão Cibernética do FBI
- Escritório de Operações de Campo do Serviço Secreto dos EUA
- Star Bottomley, Kat Caleca, Trish Nguyen, Markina Parker e Mikael Zurnachian, Internet Security Alliance
Conselheiros consultados pela NACD
Christine Larsen, Joanna Burkey, Kim Box, Paul Connelly e Tom Petro.
Equipe NACD
Dylan Sandlin, Lucy Nottingham, Kyley Weigl, Ellen Errico e Margaret Brown, com apoio de Kathy King, Chase Jordan, Shannon Bernauer, Blair Petring e Jack Ung.
Instituições participantes
- Realização: National Association of Corporate Directors (NACD) e Internet Security Alliance (ISA)
- Governo dos EUA: CISA, Divisão Cibernética do FBI e Serviço Secreto dos EUA
- Academia: Software Engineering Institute (Divisão CERT), Carnegie Mellon University
- Empresas: AIG, Centene, Ernst & Young, GE Aerospace, GE Vernova, Kyndryl, L3Harris, Leidos, Mastercard, McDonald’s, RTX, SAFE Security, SAP, UnitedHealth Group e U.S. Bank
- Organizações do setor: FAIR Institute
O relatório completo está disponível gratuitamente: Director’s Handbook on Cyber-Risk Oversight, 5ª edição (PDF)
Fonte: Director’s Handbook on Cyber-Risk Oversight, 5ª edição (PDF)
O Crypto ID conecta tecnologia, regulação voltada à segurança da informação com inteligência editorial porque acreditamos no poder da informação bem posicionada para orientar decisões.
Conheça a coluna Cibersegurança.
Inteligência Editorial que Orienta Cenários

Temos como propósito apresentar informações completas, contextualizadas e tecnicamente relevantes. Nosso compromisso é produzir conteúdos que ajudem efetivamente nossos leitores a tomar decisões, especialmente nos mercados brasileiro e latino-americano. E há ainda um resultado que confirma essa estratégia: a audiência expressiva que conquistamos também entre as plataformas e os mecanismos de busca baseados em inteligência artificial.
Faça parte desse contexto! contato@cryptoid.com.br