Hospital identificou possível incidente em setembro, comunicou o caso à ANPD e à Polícia Federal e investiga eventual exposição de dados pessoais e de saúde
Atualização em 17 de outubro de 2026 na parte final da matéria
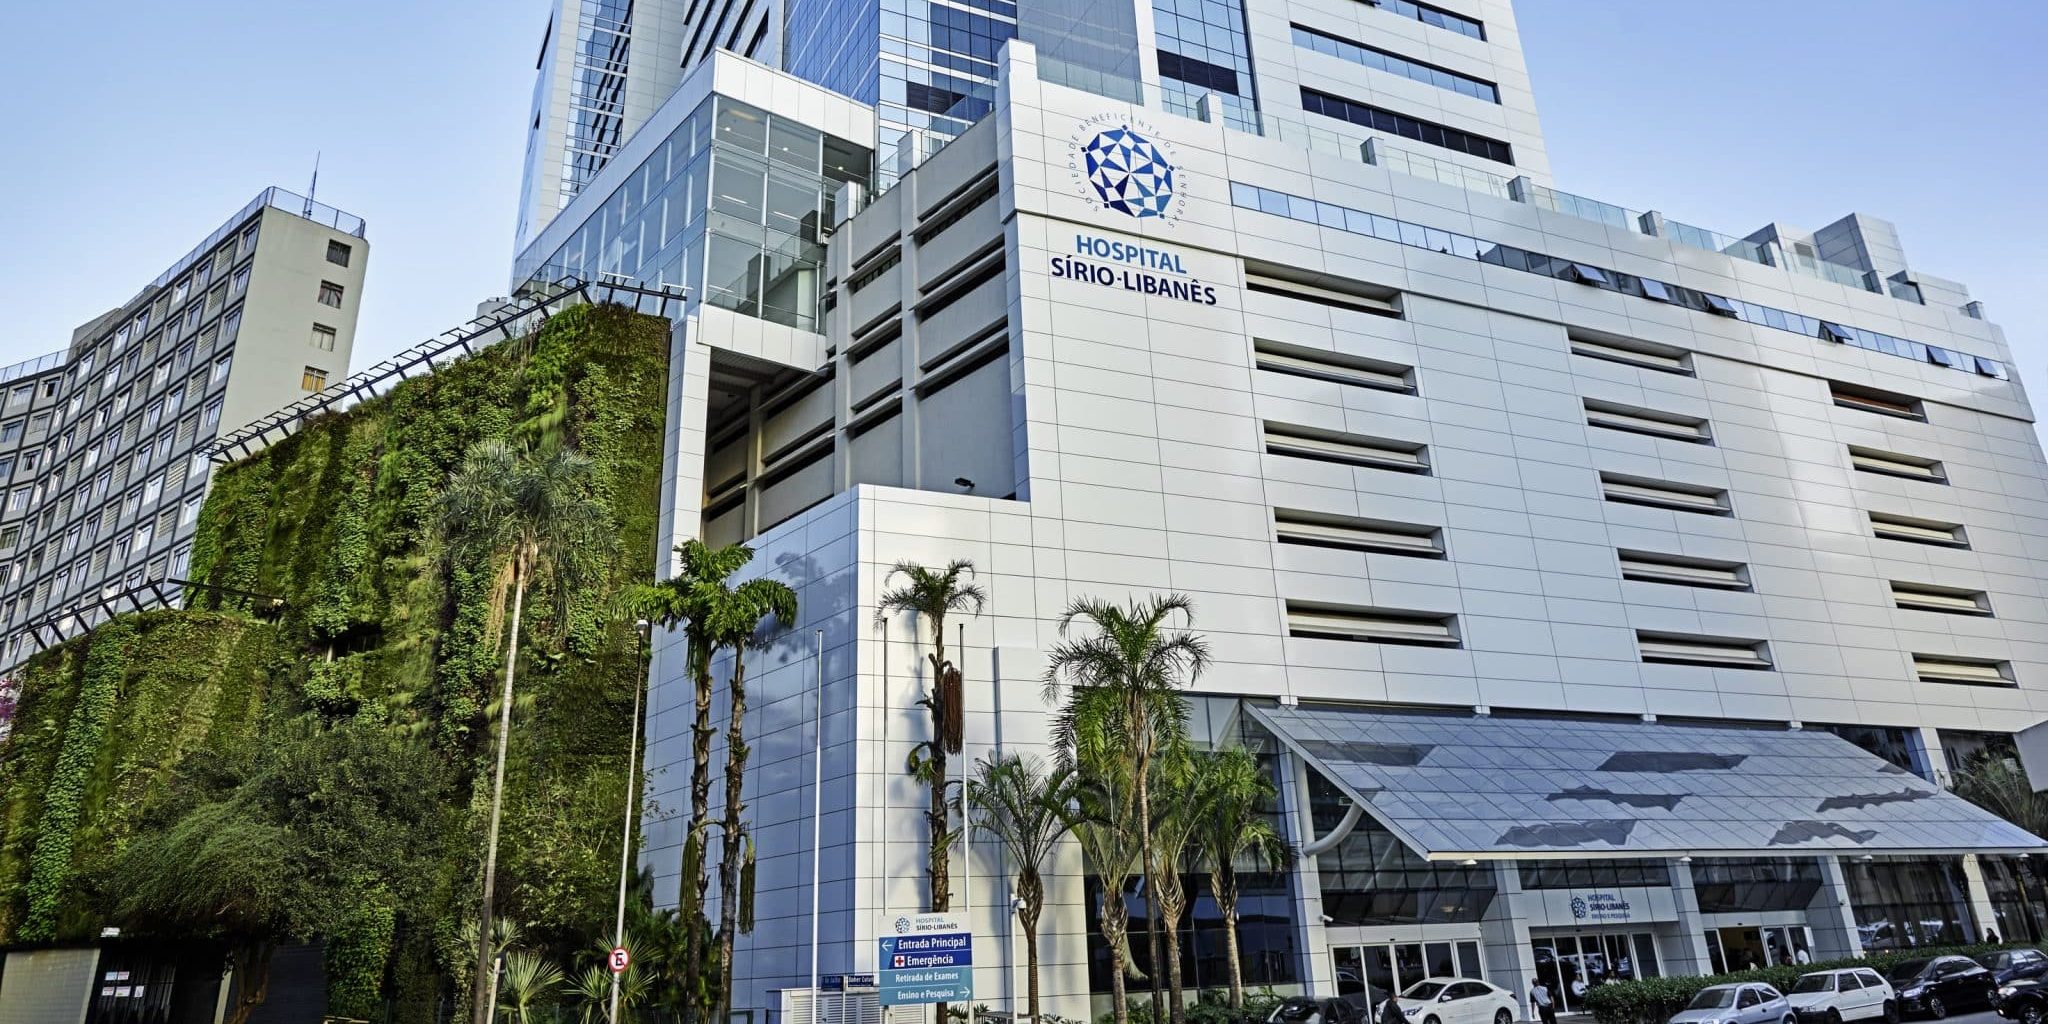
O Hospital Sírio-Libanês investiga um possível acesso não autorizado a um sistema interno de relatórios utilizado em projetos sociais da instituição Sociedade Beneficente de Senhoras Hospital Sírio-Libanês.
O episódio foi identificado em 21 de setembro de 2026 e pode envolver dados cadastrais e informações pessoais sensíveis de pacientes, colaboradores e pessoas vinculadas aos programas.
A Sociedade Beneficente de Senhoras Hospital Sírio-Libanês, responsável pela instituição hospitalar, é uma associação privada sem fins lucrativos fundada em 1921 por mulheres da comunidade sírio-libanesa em São Paulo.
Além da assistência hospitalar, desenvolve atividades filantrópicas, projetos de promoção da saúde, ensino e pesquisa. Entre suas iniciativas estão o Abrace seu Bairro, voltado a populações em situação de vulnerabilidade social, e programas de assistência à saúde realizados em parceria com o poder público.
Ainda não foi divulgado quais desses projetos, caso algum deles esteja envolvido, tiveram informações potencialmente expostas no incidente investigado. Em comunicado oficial publicada hoje, dia 16 de outubro de 2026, a Sociedade Beneficente de Senhoras Hospital Sírio-Libanês informou que acionou equipes técnicas e consultorias especializadas para investigar a ocorrência.
Até o momento, segundo a instituição, não foram identificadas evidências de divulgação pública ou utilização indevida das informações. A investigação continua em andamento para determinar se houve acesso efetivo aos dados e qual teria sido a extensão do incidente.
Dados pessoais e informações de saúde podem estar envolvidos
De acordo com os esclarecimentos publicados pelo hospital, o sistema de relatórios reúne informações que podem incluir:
- Nome, nome da mãe, RG, CPF e data de nascimento;
- Endereço, telefone e e-mail;
- Número do Cartão Nacional de Saúde (Cartão SUS);
- Informações sobre raça, etnia e orientação de gênero;
- Dados relacionados a atendimentos de saúde.
A instituição ressalta que o episódio ficou restrito ao ambiente de relatórios associado a projetos sociais, sem atingir a base geral de pacientes do hospital.
Também informa que os sistemas assistenciais e os serviços médicos continuam funcionando normalmente, sem interrupção dos atendimentos.
Hospital acionou autoridades e reforçou controles de segurança
O Sírio-Libanês comunicou o episódio à Agência Nacional de Proteção de Dados (ANPD), inicialmente em caráter preliminar, e à Polícia Federal.
Entre as providências informadas estão o isolamento e a inspeção dos ambientes potencialmente afetados, a preservação de registros de acesso, a verificação da integridade das bases de dados e das cópias de segurança, a redefinição de credenciais e o reforço dos mecanismos de controle de acesso.
O hospital também informou que contratou uma empresa especializada em resposta a incidentes de segurança. A instituição afirma manter medidas de proteção como criptografia, monitoramento de redes, controles de acesso, políticas internas de privacidade e procedimentos de resposta a incidentes.
Entretanto, o comunicado não esclarece quais mecanismos estavam especificamente implementados no sistema envolvido nem se a investigação identificou eventual comprometimento de credenciais.
Diante da natureza das informações potencialmente envolvidas, o Crypto ID solicitou esclarecimentos à assessoria de imprensa do Hospital Sírio-Libanês sobre os aspectos técnicos e o alcance do incidente. Aguardamos o retorno da assessoria de imprensa para complementar a reportagem com os esclarecimentos oficiais.
Orientações para os titulares potencialmente envolvidos
O Hospital Sírio-Libanês informa que está comunicando individualmente as pessoas potencialmente afetadas.
A instituição alerta para o risco de utilização indevida de informações pessoais em tentativas de fraude, especialmente contatos realizados em nome do hospital para solicitar documentos, senhas, códigos de verificação ou pagamentos.
O Sírio-Libanês esclarece que não solicita senhas, códigos de verificação ou pagamentos por telefone, mensagem ou e-mail.
Os titulares que desejarem verificar se suas informações estão envolvidas podem procurar o encarregado pelo tratamento de dados pessoais pelo endereço dpo.hsl@lbca.com.br.
Os esclarecimentos oficiais e eventuais atualizações estão disponíveis na página de perguntas e respostas do Hospital Sírio-Libanês.
Atualização: grupo criminoso reivindica autoria do ataque ao Sírio-Libanês
Atualização em 17 de outubro de 2026
O grupo de ransomware The Seven Deadly Sins (7DS) reivindicou a autoria de um ataque ao Hospital Sírio-Libanês. A informação foi divulgada em 15 de outubro pela empresa de inteligência em ameaças Brinztech, que identificou a inclusão do hospital no portal de vazamentos utilizado pelo grupo criminoso na dark web.
Segundo a Brinztech, os criminosos alegam ter extraído mais de 3,5 milhões de registros sensíveis, incluindo históricos de consultas, registros de telemedicina, informações clínicas e dados relacionados ao DATASUS e ao PROADI-SUS. A publicação também menciona dados estruturados no padrão FHIR, utilizado para interoperabilidade de informações de saúde.
O grupo teria estabelecido um prazo de 72 horas para que a instituição entrasse em contato, em uma possível tentativa de extorsão.
As alegações não foram confirmadas pelo Hospital Sírio-Libanês, e ainda não há comprovação pública de que os dados mencionados pelo grupo tenham sido efetivamente extraídos ou estejam relacionados ao incidente identificado pela instituição em 21 de setembro.
No comunicado oficial, o hospital informa que o episódio sob investigação ficou restrito a um sistema de relatórios de projetos sociais e que, até então, não haviam sido identificadas evidências de divulgação pública ou utilização indevida das informações.
A reivindicação do grupo criminoso amplia os questionamentos sobre o alcance do incidente, especialmente diante da diferença entre o volume e a natureza dos dados alegados pelos atacantes e as informações apresentadas oficialmente pela instituição.
Fonte: Brinztech
Aguardamos o posicionamento do Hospital Sírio-Libanês sobre o incidente e seus desdobramentos.
A adoção de novas tecnologias tem redefinido o setor de Saúde. Essas inovações têm melhorado diagnósticos, agilizado rotinas administrativas. E como proteger esse setor tão importante para a sociedade global?
Conheça outros artigos sobre o setor da Saúde e como elas estão moldando o futuro da medicina no mundo!
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.