Malware instalado em dispositivos conectados antes da venda permitia acesso remoto, fraudes digitais e uso clandestino da internet dos consumidores
Por Redação Crypto ID
A operação internacional foi conduzida pelo Google, em colaboração com a Agência Nacional de Polícia do Japão (NPA) e cinco empresas de cibersegurança: Lumen Technologies, HUMAN Security, Plume, Synthient e TrendAI, divisão de segurança da Trend Micro. As organizações contribuíram com atividades de inteligência, investigação técnica e medidas destinadas a interromper a infraestrutura criminosa.
A operação desmantelou uma rede de mais de 1,3 milhão de dispositivos Android comprometidos por um software malicioso instalado na própria cadeia de fabricação. O Brasil aparece como o segundo país com maior número de equipamentos infectados, com aproximadamente 150 mil dispositivos identificados.
A investigação, divulgada em 2 de novembro de 2026 pelo Google Threat Intelligence Group (GTIG), revelou que os aparelhos eram utilizados sem o conhecimento dos proprietários para fraudes publicitárias, distribuição de outros programas maliciosos e comercialização clandestina de acesso à internet residencial.
O caso coloca em evidência uma vulnerabilidade especialmente preocupante para a segurança digital: o consumidor pode adquirir um dispositivo aparentemente legítimo, conectá-lo à rede doméstica ou corporativa e, sem perceber, permitir a entrada de uma infraestrutura controlada por terceiros.
Brasil concentra aproximadamente 150 mil dispositivos infectados
Os pesquisadores da TrendAI identificaram 1.472.554 dispositivos comprometidos, distribuídos por 206 modelos em mais de 170 países, durante o monitoramento realizado entre 3 de junho e 1º de outubro de 2026.
A maior concentração foi registrada na Malásia, seguida pelo Brasil, Iraque, México e Taiwan. No território brasileiro, foram identificados aproximadamente 150.080 aparelhos associados à operação criminosa.
Os números correspondem aos dispositivos observados durante a investigação e não representam necessariamente a quantidade de equipamentos que permanecem ativos ou comprometidos atualmente. A principal categoria atingida foi a de TV boxes, pequenos equipamentos conectados à televisão que permitem acessar aplicativos, conteúdos e serviços pela internet. Entretanto, a investigação também encontrou o software malicioso em outros dispositivos Android conectados, incluindo equipamentos utilizados em telemedicina, máquinas de karaokê e sistemas de sinalização digital.
A diversidade dos aparelhos demonstra que a ameaça ultrapassa o mercado de entretenimento doméstico e alcança diferentes aplicações da Internet das Coisas (IoT).
O malware chegava instalado de fábrica
O elemento mais relevante da investigação é a origem do comprometimento.
Diferentemente dos ataques tradicionais, nos quais o criminoso precisa explorar uma vulnerabilidade ou convencer o usuário a instalar um programa malicioso, os equipamentos investigados já continham componentes responsáveis por permitir acesso remoto não autorizado.
O Google atribuiu a operação, com elevado grau de confiança, à fabricante chinesa Videostrong Technology, que produzia dispositivos Android para diferentes marcas.
Segundo a investigação, a empresa teria desenvolvido e incorporado deliberadamente o software XCPE aos equipamentos, comercializando posteriormente o acesso a esses dispositivos para operadores de atividades criminosas.
O componente principal, identificado como x.cpe, também encontrado em determinadas versões como com.oemservice, operava com privilégios de sistema e estabelecia comunicação com servidores externos.
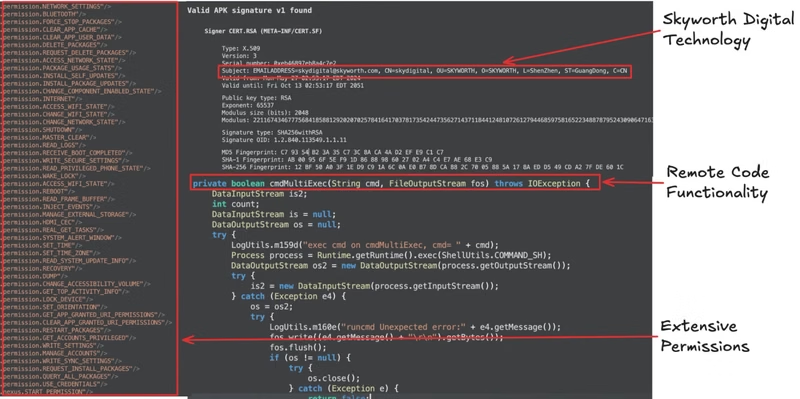
Após a primeira inicialização do equipamento, outros módulos podiam ser carregados remotamente.
O Google informou que a fabricante utilizou técnicas de ocultação para evitar a detecção do código malicioso durante os procedimentos de certificação. Como consequência das descobertas, a empresa encerrou seu relacionamento com a Videostrong, proibiu sua participação futura no fornecimento de dispositivos Android certificados e modificou seus processos de avaliação de segurança.
O episódio demonstra que a certificação tecnológica, embora importante, não elimina completamente os riscos de comprometimento na cadeia de fornecedores.
Como uma TV box pode participar de crimes digitais?
Uma das principais atividades identificadas foi a transformação dos aparelhos em servidores de encaminhamento de tráfego, conhecidos como proxies residenciais.
Nesse modelo, terceiros utilizam a conexão de internet de uma residência para encaminhar comunicações digitais. O endereço IP utilizado na comunicação passa a ser o da conexão doméstica, e não necessariamente o da infraestrutura originalmente controlada pelo agente que iniciou a atividade. Isso pode dificultar mecanismos de segurança que procuram identificar acessos suspeitos com base na localização geográfica ou na reputação dos endereços IP.
Os pesquisadores também identificaram módulos destinados a fraudes publicitárias, utilização de largura de banda e instalação de outros softwares maliciosos. Em termos práticos, um aparelho aparentemente utilizado apenas para assistir à televisão podia estar executando atividades paralelas, consumindo recursos de rede e participando de operações não autorizadas.
A TrendAI identificou mais de 3,8 milhões de endereços IP residenciais e móveis distintos associados à infraestrutura monitorada ao longo de quatro meses.
Esse número não corresponde à quantidade de aparelhos infectados, pois um mesmo equipamento pode utilizar diferentes endereços IP durante determinado período.
O risco para credenciais digitais, autenticação e redes corporativas
A investigação também revelou capacidades técnicas que ampliam as preocupações relacionadas à segurança dos equipamentos conectados.
Segundo o Google, os operadores da infraestrutura maliciosa podiam executar comandos remotamente, capturar informações do equipamento, acessar registros do sistema e realizar determinadas operações de monitoramento.
Essas funcionalidades criavam possibilidades de exposição de dados e de utilização dos dispositivos como pontos de apoio para outras atividades maliciosas. Para organizações que utilizam mecanismos de autenticação e prevenção a fraudes, existe outro desafio. A utilização de endereços IP residenciais legítimos pode dificultar a identificação de acessos automatizados e atividades fraudulentas.
Um acesso originado de uma conexão doméstica não significa necessariamente que tenha sido realizado pelo verdadeiro proprietário daquela conexão.
Essa distinção é importante para instituições financeiras, plataformas digitais, serviços de comércio eletrônico e organizações que utilizam a reputação do endereço IP como um dos fatores de análise de risco.
O caso reforça a necessidade de combinar informações de rede com mecanismos adicionais, como autenticação multifator, análise comportamental, avaliação do dispositivo e monitoramento de atividades anômalas.
Também evidencia os riscos associados à presença de dispositivos desconhecidos ou não gerenciados nas redes corporativas.
Um equipamento conectado à mesma infraestrutura de computadores profissionais pode ampliar a superfície de ataque, especialmente quando não existem mecanismos adequados de segmentação e controle das comunicações internas.
Isso não significa que todos os equipamentos atingidos tenham provocado roubo de credenciais ou invasões de computadores próximos. Significa que as capacidades identificadas tornam esses cenários tecnicamente possíveis e justificam medidas preventivas.
A derrubada da rede não significa a remoção do malware
A operação internacional interrompeu componentes importantes da infraestrutura de comando e controle utilizada pelos criminosos.
O Google também atuou contra servidores associados a mais de uma dezena de famílias de malware distribuídas por meio da estrutura investigada. Segundo a empresa, essas medidas devem interromper o acesso criminoso a pelo menos outros 10 milhões de dispositivos comprometidos, além daqueles diretamente associados à botnet XCPE. Entretanto, existe uma diferença importante entre interromper uma operação criminosa e eliminar definitivamente o software malicioso de um equipamento.
No caso investigado, o componente principal estava integrado ao firmware, o software responsável por funções essenciais do dispositivo. Os pesquisadores identificaram mecanismos de persistência que permitiam a reinstalação automática do código após a reinicialização.
Consequentemente, uma restauração convencional das configurações de fábrica não deve ser considerada garantia de remoção da ameaça.
A TrendAI esclareceu que a eliminação completa do componente malicioso depende de medidas do fabricante, de proteção específica da plataforma ou da substituição do equipamento.
Portanto, embora a operação tenha reduzido a capacidade de controle dos criminosos, a permanência do código nos dispositivos exige atenção dos proprietários.
Como proteger aparelhos conectados em residências e empresas?
O episódio reforça a importância de incorporar a segurança cibernética ao processo de aquisição, instalação e manutenção de equipamentos conectados.
Entre as principais medidas estão:
- Verificar a procedência do equipamento: dar preferência a fabricantes identificáveis, com histórico de atualizações e políticas de suporte.
- Manter sistemas atualizados: instalar atualizações oficiais de segurança e firmware disponibilizadas pelo fabricante.
- Separar dispositivos por redes: sempre que possível, manter TV boxes e outros equipamentos de IoT em uma rede distinta daquela utilizada por computadores profissionais e sistemas que armazenam informações sensíveis.
- Monitorar conexões desconhecidas: avaliar equipamentos não reconhecidos e tráfego de rede incompatível com a utilização habitual.
- Desconectar aparelhos suspeitos: diante de indícios de comprometimento, interromper sua conexão à internet e buscar orientação técnica ou substituição.
- Verificar a homologação e os requisitos de segurança: no Brasil, as TV boxes comercializadas devem ser homologadas pela Agência Nacional de Telecomunicações (Anatel). Desde 2023, a agência estabelece requisitos específicos de segurança cibernética para esses equipamentos, incluindo avaliações destinadas a identificar portas de comunicação não documentadas que possam facilitar acessos indevidos. O Inmetro, por sua vez, regulamenta a avaliação da conformidade de determinadas categorias de produtos, mas não substitui a homologação exigida pela Anatel para as TV boxes
Essas medidas reduzem riscos, mas não garantem a recuperação de equipamentos que tenham recebido software malicioso diretamente na fabricação.
Para empresas, a investigação também reforça a importância do controle de fornecedores, do inventário de dispositivos conectados e da identificação dos equipamentos autorizados a participar da rede.
Anatel e Inmetro: como o Brasil fiscaliza a segurança dos aparelhos conectados?
A descoberta de mais de 1,3 milhão de dispositivos infectados reacende uma discussão importante sobre a responsabilidade dos fabricantes e a eficácia dos processos de certificação e homologação de equipamentos conectados.
No Brasil, a Agência Nacional de Telecomunicações (Anatel) é responsável pela homologação de Smart TV Boxes e de outros equipamentos de telecomunicações. O processo envolve avaliações técnicas relacionadas ao funcionamento do dispositivo, à compatibilidade eletromagnética, à segurança elétrica e à segurança cibernética.
O Instituto Nacional de Metrologia, Qualidade e Tecnologia (Inmetro), por sua vez, atua na regulamentação e na avaliação da conformidade de diferentes categorias de produtos. Também desempenha um papel na infraestrutura brasileira de certificação, por meio da acreditação de organismos de avaliação da conformidade.
No caso dos equipamentos de telecomunicações, os organismos de certificação designados pela Anatel devem atender aos requisitos de acreditação aplicáveis do Inmetro. Entretanto, a homologação das TV Boxes permanece sob responsabilidade da agência reguladora de telecomunicações.
O Brasil já havia identificado riscos semelhantes
Em dezembro de 2021, a Anatel divulgou resultados de estudos de engenharia reversa realizados em TV Boxes não homologadas que identificaram a presença de malware capaz de permitir o controle remoto dos aparelhos.
Em 2022, novas investigações demonstraram que dispositivos comprometidos poderiam ser utilizados para acessar outros equipamentos conectados à mesma rede residencial. Os testes incluíram execução remota de aplicativos, captura de telas e monitoramento de atividades sem o conhecimento dos usuários.
A partir dessas descobertas, a Anatel ampliou os requisitos técnicos aplicáveis às Smart TV Boxes.
O Ato nº 9.281, de 5 de julho de 2023, estabeleceu exigências adicionais de segurança cibernética, incluindo avaliações laboratoriais destinadas a identificar portas ou serviços de comunicação não documentados que possam permitir acessos indevidos.
Mais recentemente, em 2025, a agência também divulgou um alerta sobre a botnet BADBOX 2.0, associada ao comprometimento de dispositivos Android, inclusive equipamentos que poderiam chegar ao consumidor com software malicioso previamente instalado.
Em maio de 2026, a Anatel lançou um painel público sobre bloqueios administrativos de TV Boxes ilegais, reforçando o acompanhamento de equipamentos não homologados.
Segurança de dispositivos conectados começa antes da instalação
A descoberta da botnet XCPE demonstra que a segurança de aparelhos conectados não depende exclusivamente das ações realizadas pelos usuários depois da compra.
Ela começa no desenvolvimento do produto, passa pela integridade do firmware, pelos processos industriais, pela certificação e pelo controle de fornecedores.
A conectividade ampliou significativamente as funcionalidades de televisores, câmeras, sensores, equipamentos médicos e outros dispositivos.
Entretanto, cada novo equipamento também representa um componente adicional que precisa ser considerado na estratégia de proteção das redes.
O caso investigado pelo Google demonstra que um dispositivo aparentemente comum pode assumir funções muito diferentes daquelas anunciadas ao consumidor.
A principal lição é que estar conectado não significa estar protegido. E que a confiança em um equipamento digital precisa considerar não apenas sua funcionalidade, mas também sua origem, integridade e capacidade de receber atualizações de segurança.
A certificação consegue identificar um malware instalado na fabricação?
Embora existam requisitos regulatórios e procedimentos de avaliação, o caso revelado pelo Google levanta uma questão que merece esclarecimento das autoridades brasileiras.
Os mecanismos atualmente utilizados na homologação são suficientes para detectar componentes maliciosos incorporados ao firmware durante a fabricação, inclusive aqueles projetados para permanecer inativos durante os testes?
Outra questão é como assegurar que o software instalado nos dispositivos comercializados seja efetivamente o mesmo avaliado durante o processo de certificação.
A investigação internacional também reforça a necessidade de compreender como a responsabilidade pela integridade do firmware é distribuída entre fabricantes, importadores, organismos certificadores e autoridades reguladoras.
O Crypto ID solicitou esclarecimentos à Anatel e ao Inmetro sobre os controles existentes, os limites das avaliações de conformidade e as medidas destinadas a proteger consumidores brasileiros contra equipamentos comprometidos antes mesmo da primeira utilização.
Com informações do Google.
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias! Leia sobre Criptografia no canal que fala a sua língua! Acesse agora mesmo!
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.
Inteligência Editorial que Orienta Cenários

Temos como propósito apresentar informações completas, contextualizadas e tecnicamente relevantes. Nosso compromisso é produzir conteúdos que ajudem efetivamente nossos leitores a tomar decisões, especialmente nos mercados brasileiro e latino-americano. E há ainda um resultado que confirma essa estratégia: a audiência expressiva que conquistamos também entre as plataformas e os mecanismos de busca baseados em inteligência artificial.
Faça parte desse contexto! contato@cryptoid.com.br