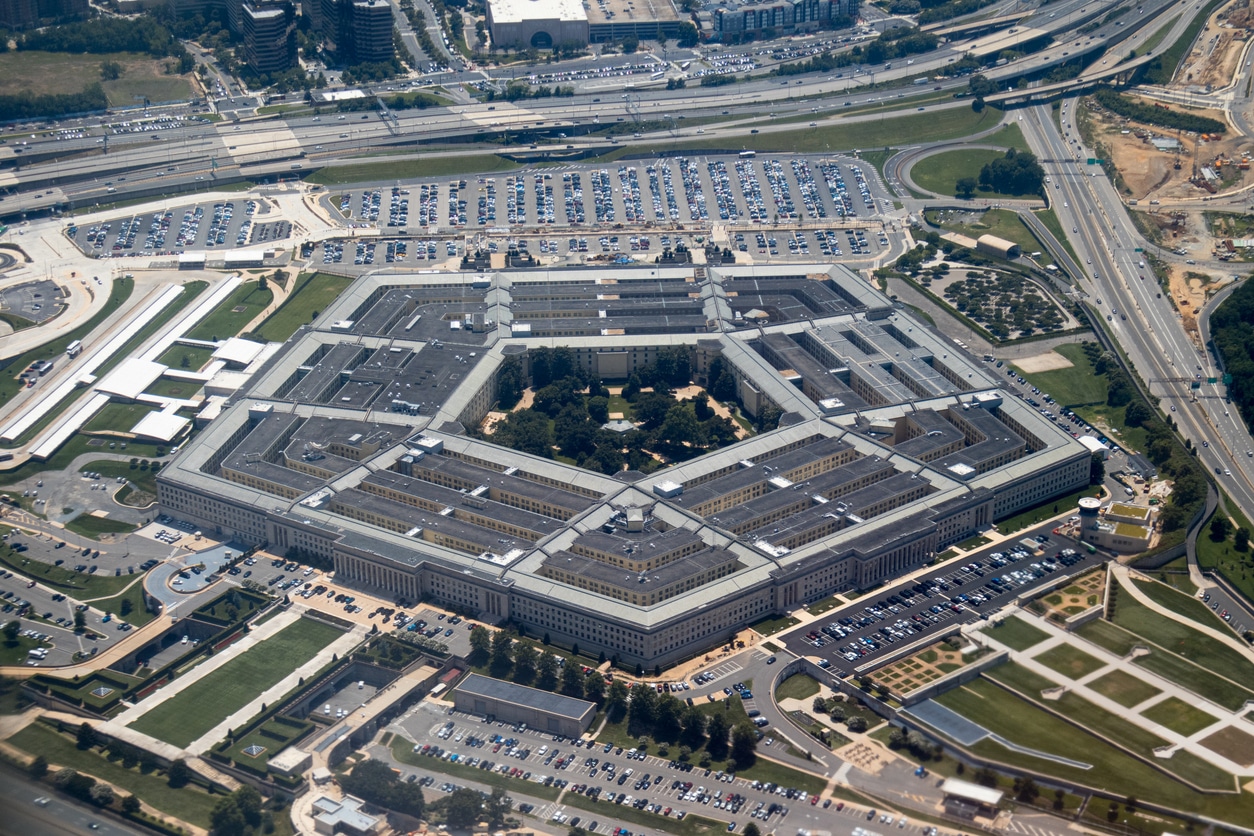
Protótipo deve integrar diretórios e melhorar o controle de permissões em ambientes até o nível Secreto.
A iniciativa do Pentágono que analisamos hoje nessa matéria parte de uma preocupação comum às duas pautas: como administrar identidades, credenciais e permissões quando elas precisam funcionar em diferentes sistemas.
O Crypto ID publicou em 10 /11/26 uma reportagem sobre a consulta do Tesouro dos Estados Unidos que busca dar suporte à sua infraestrutura de autenticação, em meio à expansão do Login.gov.
Enquanto o Tesouro busca suporte para uma infraestrutura compartilhada que já está em operação, a Defesa quer testar uma nova geração de seu sistema.
A DISA (Defense Information Systems Agency, agência de sistemas de informação da Defesa dos Estados Unidos) abriu em 6 de novembro uma chamada para desenvolver um protótipo de E-ICAM (Enterprise Identity, Credential, and Access Management, gestão corporativa de identidades, credenciais e acessos).
O projeto abrange ambientes que processam informações sensíveis não classificadas e sistemas autorizados a tratar informações de nível Secreto. As propostas podem ser apresentadas até 30 de novembro. A chamada, atualizada em 9 de novembro, orienta que os cronogramas propostos para o protótipo, em geral, não ultrapassem nove meses.
O que o Pentágono quer testar
A DISA busca uma solução comercial, modular e hospedada em nuvem. O protótipo deve reunir quatro capacidades: um provedor de identidade federado, a criação automatizada de contas, um registro central de permissões e uma central de federação que permita a aplicações de diferentes áreas aceitar credenciais de provedores confiáveis.
Essas capacidades já existem no ambiente atual.
A chamada busca corrigir problemas de integração e testar se a solução pode operar em escala, entre ambientes com diferentes exigências de segurança. A agência também quer verificar se a transição pode ser feita sem interrupções não programadas nos sistemas que dependem dessa infraestrutura.
Como funciona o sistema atual
Hoje, a central de federação permite que um usuário se autentique com o provedor de identidade da própria organização para acessar aplicações de outros componentes da Defesa, conforme as permissões que recebeu.
Por trás desse acesso, o sistema precisa manter os registros de identidade sincronizados.
Segundo a DISA, a Defesa ainda depende de mecanismos obsoletos do Microsoft Identity Manager para sincronizar registros de identidade entre seis florestas isoladas de Active Directory. Cada floresta reúne um ou mais domínios em uma estrutura de diretório própria. A agência afirma que essa fragmentação gera registros duplicados e dificulta acompanhar a atribuição de credenciais.
Por que a identidade digital está no centro do projeto
Quando uma identidade dá acesso a várias aplicações, cada uma delas precisa decidir quais informações e funções o usuário pode acessar. Na Defesa, essa decisão pode depender da habilitação de segurança do usuário, dos treinamentos que ele concluiu e da classificação da informação solicitada.
A arquitetura de referência da Defesa descreve o uso de certificados digitais emitidos pela PKI (Public Key Infrastructure, infraestrutura de chaves públicas) para autenticação. A chamada do protótipo também põe em foco a autorização, etapa em que o sistema decide o que a identidade autenticada pode fazer.
Segundo a DISA, o ambiente atual depende sobretudo de permissões definidas por função e tem limitações para avaliar atributos no momento em que o acesso é solicitado. A agência situa a modernização na arquitetura de confiança zero da Defesa, em que a decisão de acesso depende da verificação das condições aplicáveis a cada solicitação.
Quando permissões de sistemas diferentes entram em conflito
Em um sistema financeiro, uma pessoa pode receber permissão para iniciar uma transação em uma aplicação e, em outra, para aprová-la. Cada permissão pode parecer adequada quando examinada isoladamente. Juntas, elas quebram a separação de funções.
A DISA informa que o processo atual de criação de contas não verifica automaticamente essas combinações entre aplicações. O registro central de permissões funciona principalmente como inventário, o que limita seu uso para aplicar regras de acesso entre diretórios.
Uma diretriz da Defesa estabeleceu 30 de setembro de 2026 como prazo para integrar os sistemas abrangidos pelos controles internos de relatórios financeiros a soluções aprovadas de gestão de identidades, credenciais e acessos. A chamada identifica a falta de verificação automática da separação de funções como um risco para a auditoria financeira. Os documentos consultados não informam quantos sistemas concluíram a integração.
Como a Defesa e o Tesouro estabelecem confiança entre certificados
A PKI (Public Key Infrastructure, infraestrutura de chaves públicas) é um ponto em comum entre os projetos da Defesa e do Tesouro dos Estados Unidos. Na Defesa, a arquitetura de referência descreve o uso de certificados digitais para autenticação. No Tesouro, a consulta ao mercado inclui a manutenção dos serviços de PKI que fazem parte de sua infraestrutura compartilhada de autenticação.
A Defesa e o Tesouro estão entre os órgãos que operam suas próprias ACs (Certification Authorities, autoridades certificadoras) e participam da FPKI (Federal Public Key Infrastructure, infraestrutura federal de chaves públicas). Cada autoridade certificadora emite certificados conforme as regras da sua infraestrutura. Para usar um certificado em outro órgão, o sistema que o recebe precisa conseguir verificar a cadeia de certificação e determinar se aceita aquela credencial para o uso pretendido.
Um dos mecanismos que viabilizam essa interoperabilidade é a FBCA (Federal Bridge Certification Authority, autoridade certificadora da ponte federal). A ponte conecta infraestruturas por meio da certificação cruzada. Nesse processo, as políticas de certificação são comparadas para verificar em quais níveis de garantia elas são equivalentes. Com essa relação de confiança estabelecida, um sistema pode ser configurado para reconhecer certificados de outra infraestrutura conforme suas próprias regras de aceitação.
Na prática, se uma aplicação aceitar um certificado emitido por outro órgão para autenticar um usuário, ela ainda terá de verificar quais permissões aquele usuário possui. Essa distinção ajuda a entender o projeto do Pentágono. A interoperabilidade entre autoridades certificadoras permite reconhecer credenciais de outra infraestrutura. A gestão de acessos determina o que a pessoa autenticada pode consultar, alterar ou aprovar em cada sistema.
O que os Estados Unidos buscam com essas iniciativas
As duas iniciativas mostram onde a identidade digital se tornou uma questão operacional para o governo federal americano. O Tesouro busca suporte para manter serviços compartilhados de autenticação. A Defesa quer testar se consegue integrar diretórios, automatizar a criação de contas e aplicar regras de acesso de forma consistente em sistemas com diferentes exigências de segurança.
No Pentágono, o resultado esperado do protótipo pode ser entendido por uma situação concreta. Uma pessoa pode usar a credencial de sua organização para entrar em aplicações de diferentes áreas da Defesa. O sistema precisa verificar, a cada solicitação, se ela tem a habilitação exigida para acessar o recurso e, ao conceder novas permissões, identificar se elas entram em conflito com outras que a pessoa já possui. É esse controle entre aplicações que a chamada da Defesa pretende melhorar.
Autenticação forte faz parte da estratégia de segurança da informação de todas as empresas que utilizam meios eletrônicos. No Crypto ID temos muitos artigos e matérias sobre o tema para complementar seu conhecimento. Leia sobre Autenticação nesse link!
Acompanhe as principais ações do Governo Brasileiro e de outros Países relacionadas a privacidade, proteção de dados, serviços eletrônicos, formas de autenticação e identificação digital e Cibersegurança.
Acesse agora e conheça nossa coluna GovTech!
Fonte: Aviso oficial do Tesouro dos Estados Unidos sobre o suporte à infraestrutura de autenticação