Com padrões definidos e migração em planejamento, especialistas analisam governança, infraestrutura, investimentos e preservação da confiança digital.
Redação Crypto ID
A transição para a criptografia pós-quântica entrou em uma nova etapa em outubro de 2026. A publicação da versão final do relatório NIST IR 8547, em 27 de outubro, consolidou orientações para a substituição gradual de algoritmos criptográficos vulneráveis à computação quântica, estabelecendo referências para governos, fornecedores de tecnologia e organizações que dependem de infraestruturas digitais seguras.
O movimento internacional reúne iniciativas com diferentes características. Nos Estados Unidos, o National Institute of Standards and Technology (NIST) estabelece padrões e diretrizes técnicas. Na União Europeia, os Estados-membros trabalham em uma estratégia coordenada de migração. No Brasil, a Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) incorporou algoritmos pós-quânticos aos seus padrões criptográficos em janeiro de 2026.
Entretanto, a existência de normas, tecnologias e algoritmos padronizados não significa que as organizações estejam preparadas para utilizá-los. Foi a conclusão da auditoria divulgada em 6 de outubro de 2026, identificou dificuldades na preparação de 24 agências federais dos Estados Unidos.
O desafio ultrapassa a substituição de algoritmos. Envolve inventários criptográficos, investimentos, atualização de equipamentos, gestão de chaves, preservação de assinaturas digitais e interoperabilidade entre sistemas utilizados em diferentes países.
Para aprofundar essas questões, o Crypto ID reúne contribuições de Enylson Camolesi, diretor-presidente do Instituto Nacional de Tecnologia da Informação (ITI); Márcio Nunes, presidente da Associação Nacional de Certificação Digital (ANCD); Luís Correia, especialista em Certificados Digitais, Assinaturas Digitais, Smartcards e Soluções PKI, e responsável pelo desenvolvimento de negócios da AET Europe no Brasil; Bruno Ortale, Head de Cibersegurança da Delfia; Jean Michel Guillot, Business Solutions Director da DINAMO Cyber Security Company; Marco Zanini, CEO da DINAMO Cyber Security Company; e Marlon Tseng, CEO da Pagsmile.
NIST estabelece novos marcos para a transição pós-quântica
Em agosto de 2024, o NIST publicou os primeiros três padrões federais definitivos de criptografia pós-quântica. O FIPS 203 estabeleceu o ML-KEM, mecanismo de encapsulamento de chaves utilizado no estabelecimento de segredos compartilhados. O FIPS 204 definiu o ML-DSA, destinado à geração e verificação de assinaturas digitais. Já o FIPS 205 padronizou o SLH-DSA, uma alternativa de assinatura digital baseada em funções hash.
Esses algoritmos foram desenvolvidos para resistir a ataques de futuros computadores quânticos criptograficamente relevantes, capazes de comprometer determinados mecanismos de criptografia de chave pública utilizados atualmente.
Entre os algoritmos vulneráveis estão o RSA e os baseados em curvas elípticas, presentes em certificados digitais, assinaturas, protocolos de comunicação, autenticação e proteção de informações.
Com a publicação da versão final do NIST IR 8547, em 27 de outubro de 2026, o instituto apresentou referências para orientar a substituição progressiva desses mecanismos.
O planejamento americano considera diferentes horizontes. Para determinados sistemas federais de alto valor ou impacto, a Executive Order 14412 estabelece prioridades de migração dos mecanismos de estabelecimento de chaves até 2030 e das assinaturas digitais até 2031.
O horizonte mais amplo de transição dos sistemas federais permanece associado a 2035.
Essas referências não representam uma proibição universal do RSA ou dos algoritmos baseados em curvas elípticas em 2030. A aplicação dos prazos depende dos sistemas, algoritmos e requisitos específicos.
A preocupação não se limita à disponibilidade futura de computadores quânticos suficientemente poderosos. Informações criptografadas atualmente podem ser capturadas e armazenadas por adversários com a intenção de tentar descriptografá-las posteriormente. Essa estratégia é conhecida como Harvest Now, Decrypt Later, ou colher agora para descriptografar depois.
O risco é particularmente relevante para informações que precisam permanecer confidenciais durante muitos anos, como dados governamentais, financeiros, industriais e registros sensíveis.
Auditoria americana identifica dificuldades em 24 agências
Poucas semanas antes da publicação do NIST IR 8547, o GAO divulgou uma avaliação sobre a preparação de 24 agências federais americanas para enfrentar os riscos associados à computação quântica.
O relatório, publicado em 6 de outubro e republicado com correções em 14 de outubro de 2026 pela auditoria do Government Accountability Office (GAO), órgão de fiscalização do Congresso americano, examinou práticas relacionadas à identificação de criptografia vulnerável, ao planejamento financeiro e à preparação de testes dos novos mecanismos. Nenhuma das 24 agências havia atendido integralmente ao conjunto das práticas avaliadas.
Esse cenário evidencia a complexidade de uma transformação que envolve sistemas legados, investimentos financeiros, conhecimento especializado e dependências tecnológicas, mesmo em um país como os Estados Unidos, uma das principais potências tecnológicas do mundo, que dispõe de instituições especializadas, padrões criptográficos definidos e diretrizes federais para orientar a transição pós-quântica.
Europa estabelece roteiro coordenado de migração
A União Europeia também vem estruturando sua estratégia de transição para a criptografia pós-quântica, com o objetivo de coordenar a adoção dos novos padrões entre os Estados-membros.
O processo começou a ganhar forma em abril de 2024, quando a Comissão Europeia recomendou a elaboração de um roteiro comum para orientar essa migração.
Como resultado, em 23 de junho de 2025, foi publicado o documento A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography, que definiu as principais etapas da estratégia europeia.
O roteiro prevê que os Estados-membros iniciem a transição de maneira coordenada até o final de 2026, priorizando os sistemas mais vulneráveis e as infraestruturas críticas, com 2030 como um dos principais marcos para a migração desses ambientes.
Embora Estados Unidos e União Europeia compartilhem o objetivo de reduzir a exposição aos riscos quânticos, os instrumentos institucionais são diferentes.
Nos Estados Unidos, os padrões do NIST orientam políticas e requisitos técnicos federais. Na Europa, a coordenação envolve a Comissão Europeia, os Estados-membros e organismos responsáveis pela segurança das redes, normalização e serviços digitais.
Essa diversidade acrescenta desafios para organizações que operam internacionalmente e dependem de mecanismos de confiança reconhecidos em diferentes jurisdições.
A transição europeia precisa preservar a interoperabilidade
Além de cumprir os prazos estabelecidos no roteiro europeu, os países precisarão garantir que a adoção dos novos algoritmos não comprometa a comunicação entre sistemas de identificação digital, certificados, assinaturas eletrônicas e serviços de confiança utilizados em diferentes jurisdições.
Essa preocupação é especialmente relevante no contexto do eIDAS, regulamento europeu que estabelece requisitos para identificação eletrônica e serviços de confiança, incluindo assinaturas eletrônicas, selos eletrônicos e carimbos do tempo. Os prestadores qualificados de serviços de confiança (QTSPs) também precisarão adaptar suas tecnologias e procedimentos aos novos padrões criptográficos, preservando a interoperabilidade entre os sistemas.
Para Luís Correia, especialista em Certificados Digitais, Assinaturas Digitais, Smartcards e Soluções PKI, e responsável pelo desenvolvimento de negócios da AET Europe no Brasil, essa coordenação será fundamental para evitar que a modernização criptográfica comprometa a integração entre diferentes infraestruturas de confiança.
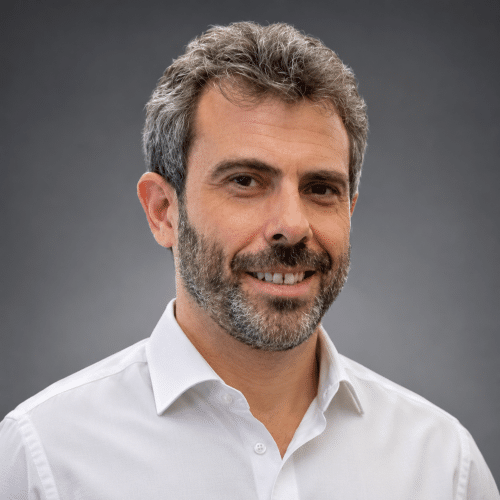
“As diferenças entre cronogramas, requisitos regulatórios e níveis de maturidade tecnológica exigirão uma cooperação estreita entre organismos de padronização, autoridades e fornecedores. O objetivo deve ser garantir que o avanço da segurança criptográfica não resulte na fragmentação dos ambientes digitais internacionais.”
A análise evidencia que a transição não poderá ser considerada concluída apenas porque determinado país, prestador ou aplicação passou a utilizar algoritmos pós-quânticos.
Será necessário preservar a capacidade dos diferentes sistemas de reconhecer credenciais, validar certificados e verificar assinaturas digitais durante todo o período de transformação.
Brasil incorpora algoritmos pós-quânticos aos padrões da ICP-Brasil
No Brasil, a preparação para a criptografia pós-quântica passou a integrar formalmente a regulamentação da certificação digital. Em 30 de janeiro de 2026, o Instituto Nacional de Tecnologia da Informação editou a Instrução Normativa ITI nº 35/2026, publicada no Diário Oficial da União em 3 de fevereiro.
A norma atualizou o documento Padrões e Algoritmos Criptográficos da ICP-Brasil, DOC-ICP-01.01, incorporando ML-DSA e ML-KEM.
A incorporação dos novos algoritmos representa um avanço regulatório, mas a migração da ICP-Brasil ainda dependerá de adaptações tecnológicas e operacionais em toda a infraestrutura. O ITI, responsável pela Autoridade Certificadora Raiz, já conduz ações técnicas para preparar essa transição.
Enylson Camolesi, diretor-presidente do ITI, esclareceu com ao Crypto ID que a primeira etapa dos trabalhos foi concluída, mas permaneceu restrita à AC Raiz, utilizada como prova de conceito para a metodologia de diagnóstico.
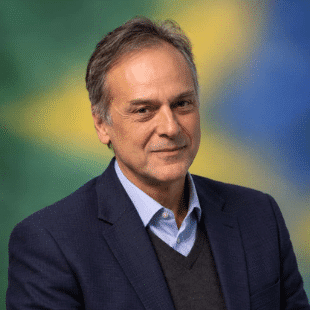
“Por se tratar de grupo interno do ITI, a fase de diagnóstico, já concluída, concentrou-se na AC Raiz da ICP-Brasil, operada diretamente pelo Instituto, como prova de conceito do processo de diagnóstico. Essa abordagem permitiu estruturar e validar a metodologia, que poderá subsidiar as demais entidades da ICP-Brasil em seus próprios diagnósticos.”
O levantamento realizado pelo ITI na Autoridade Certificadora Raiz abrangeu ativos criptográficos, dados protegidos, fornecedores e riscos associados à computação quântica.
Esse trabalho integra as atividades do Grupo de Trabalho Técnico sobre Criptografia Pós-Quântica (GTT-PQC/ICP-Brasil), instituído em junho de 2026 pela Portaria ITI nº 38/2026.
A experiência servirá de referência para as demais entidades da ICP-Brasil, que precisarão avaliar suas próprias infraestruturas. Segundo Camolesi, definição das próximas etapas e dos prazos de migração dependerá de um processo de discussão com os participantes do setor.
“O GTT vem trabalhando em uma versão inicial do roteiro de migração (roadmap), com o propósito de sinalizar às partes interessadas os grandes marcos da transição. Antes de ser divulgada com prazos definidos, essa versão deverá ser discutida com as demais entidades da ICP-Brasil, de modo a incorporar suas contribuições e realidades operacionais.”
Testes pós-quânticos e preservação das assinaturas digitais
O planejamento brasileiro considera os cronogramas dos Estados Unidos, da União Europeia e do Reino Unido, mas ainda não há prazos obrigatórios definidos para toda a ICP-Brasil.
“As etapas e prazos específicos para autoridades certificadoras, certificados digitais e sistemas de assinatura serão estabelecidos oportunamente em normativos próprios da ICP-Brasil”, esclarece Enylson Camolesi.
Paralelamente, o ITI realiza testes com algoritmos pós-quânticos padronizados pelo NIST, em parceria com o Laboratório de Segurança em Computação da Universidade Federal de Santa Catarina (LabSEC/UFSC). A adoção operacional dependerá da disponibilidade de equipamentos compatíveis e do cumprimento dos requisitos técnicos e de homologação.
Outro desafio é preservar a validade e a verificabilidade de documentos assinados digitalmente que precisam permanecer confiáveis por décadas, como contratos e registros públicos.
“O tema está no radar do ITI, uma vez que a possibilidade futura de falsificação de assinaturas figura entre os principais riscos quânticos para a ICP-Brasil, e essa dimensão foi considerada na avaliação de risco conduzida pelo GTT.”
As soluções para a preservação dessas assinaturas ainda estão em estudo e deverão envolver diferentes participantes da infraestrutura de confiança.
25 anos de experiência da ICP-Brasil serão decisivos na transição pós-quântica
A transição para a criptografia pós-quântica exigirá uma transformação coordenada de toda a cadeia de confiança da ICP-Brasil. O desafio ultrapassa a atualização de algoritmos e envolve equipamentos, aplicações, procedimentos operacionais e requisitos de segurança que precisam continuar funcionando de maneira integrada.
Para Márcio Nunes, presidente da Associação Nacional de Certificação Digital (ANCD), a experiência acumulada pela infraestrutura brasileira desde 2001 representa um diferencial importante nesse processo.
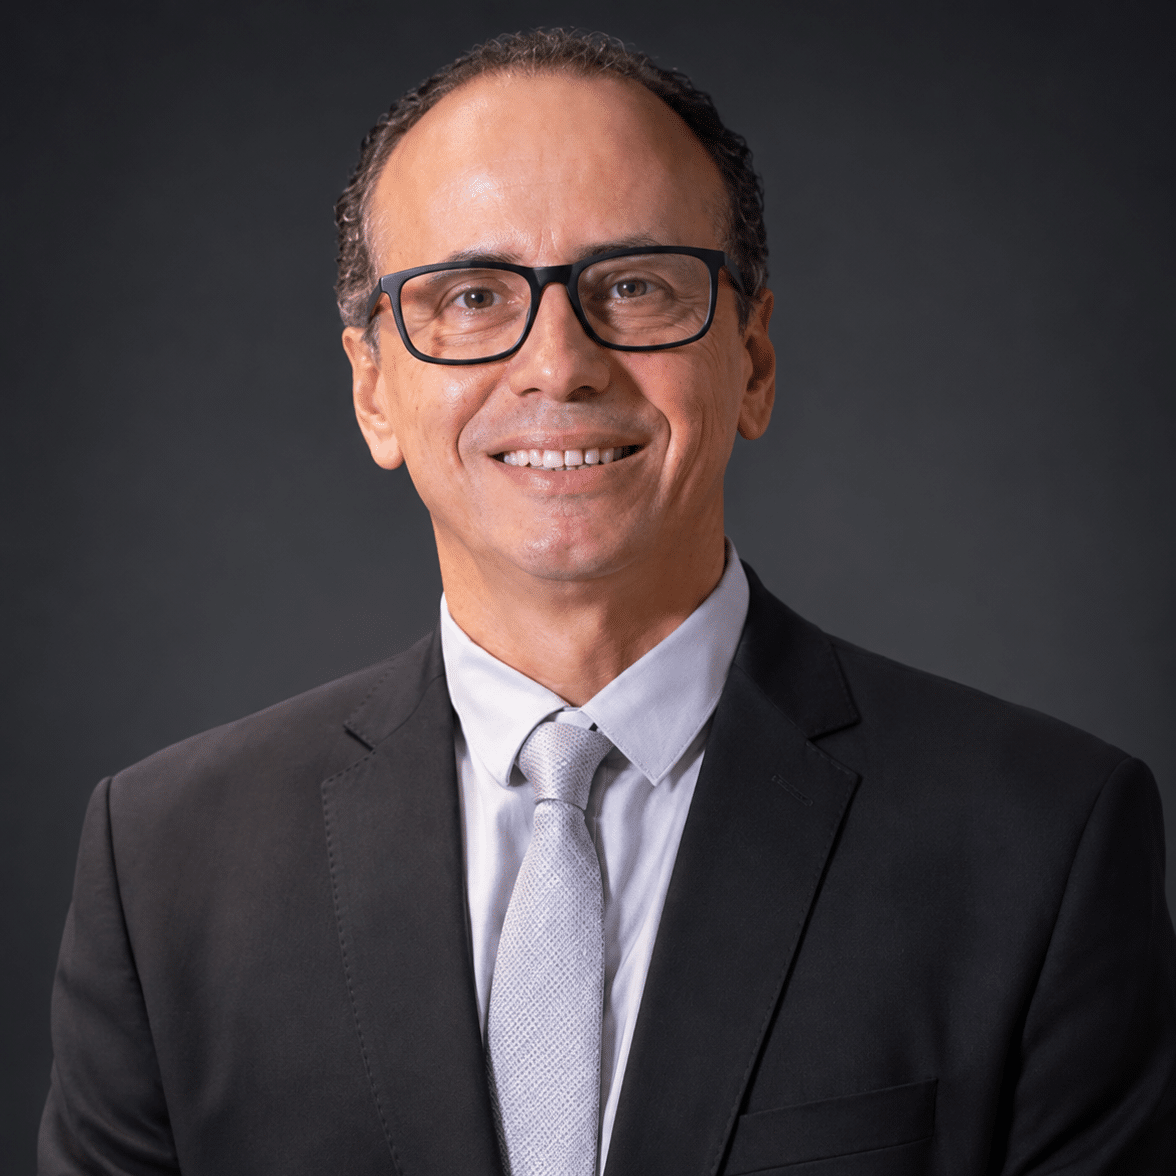
“Estamos diante de um dos maiores desafios tecnológicos da história da ICP-Brasil. Mas não começamos do zero. São 25 anos de experiência operando uma infraestrutura que exige conformidade permanente com normas, requisitos técnicos, auditorias e procedimentos rigorosos de segurança. Essa trajetória nos deu algo que não se constrói rapidamente: conhecimento acumulado, maturidade institucional e uma cultura de responsabilidade sobre a confiança digital.”
Uma migração que exige coordenação de todo o ecossistema
A estrutura de governança da ICP-Brasil, formada pelo Comitê Gestor, pelo Instituto Nacional de Tecnologia da Informação (ITI) e pelas entidades que integram a infraestrutura, terá papel central na condução dessa transformação.
O processo envolverá Autoridades Certificadoras (ACs), Autoridades de Registro (ARs), Autoridades de Carimbo do Tempo (ACTs), Prestadores de Serviços de Confiança (PSCs), além de prestadores de suporte, fornecedores de tecnologia, fabricantes de HSMs e desenvolvedores de aplicações.
Márcio Nunes reconhece a importância da criação do Grupo de Trabalho Técnico sobre Criptografia Pós-Quântica (GTT-PQC/ICP-Brasil) pelo ITI e defende uma atuação coordenada entre os diferentes integrantes da infraestrutura.
“A criação do grupo técnico pelo ITI é um passo importante porque essa transição não pode ser conduzida por decisões isoladas. Precisamos de planejamento, avaliação de riscos, testes de interoperabilidade e critérios claros para cada etapa. O Comitê Gestor, o ITI e as entidades da ICP-Brasil possuem responsabilidades distintas, mas complementares. O objetivo não é simplesmente adotar novos algoritmos, e sim garantir que toda a cadeia evolua preservando os níveis de segurança, conformidade e continuidade operacional exigidos da nossa infraestrutura.”
Segurança e continuidade precisam avançar juntas
A substituição gradual de RSA e algoritmos baseados em curvas elípticas por mecanismos resistentes à computação quântica também exigirá investimentos e adaptações tecnológicas das empresas que integram o ecossistema.
Os novos padrões deverão conviver, durante determinado período, com sistemas tradicionais. Essa coexistência exigirá atenção especial à proteção das chaves criptográficas, à compatibilidade entre equipamentos, aos processos de emissão e validação de certificados e à preservação de assinaturas digitais de longa duração.
Para a ANCD, a capacidade de incorporar novas tecnologias sem comprometer os serviços existentes será tão importante quanto a resistência dos novos algoritmos. Nunes destaca que a preparação deverá considerar não apenas as exigências atuais, mas também a capacidade de adaptação da infraestrutura às transformações futuras.
“Estamos preparados para participar dessa construção porque conhecemos a responsabilidade de operar uma infraestrutura de confiança. A criptografia pós-quântica exigirá investimentos, atualização tecnológica e criptoagilidade (como parte integrante de segurança desta fase de modernização), preservando o que sustenta a certificação digital brasileira: a confiança de que cada operação criptográfica clássica possa ser verificada, auditada e reconhecida em todas as fases de transição até a universalização pós-quântica.
E há uma questão que merece atenção: na transição pós-quântica, não será suficiente demonstrar que os novos algoritmos são seguros. Teremos de demonstrar que a confiança construída com os algoritmos anteriores continua protegida. Afinal, de que adiantará proteger as assinaturas de amanhã se não soubermos preservar a confiabilidade das assinaturas de ontem?,” complementa Nunes.
Maturidade das empresas brasileiras preocupa
A definição de novos padrões internacionais encontra organizações em diferentes níveis de preparação tecnológica.
Para Bruno Ortale, Head de Cibersegurança da Delfia, o interesse pela criptografia pós-quântica aumentou, mas ainda não se traduz necessariamente em iniciativas concretas de modernização.
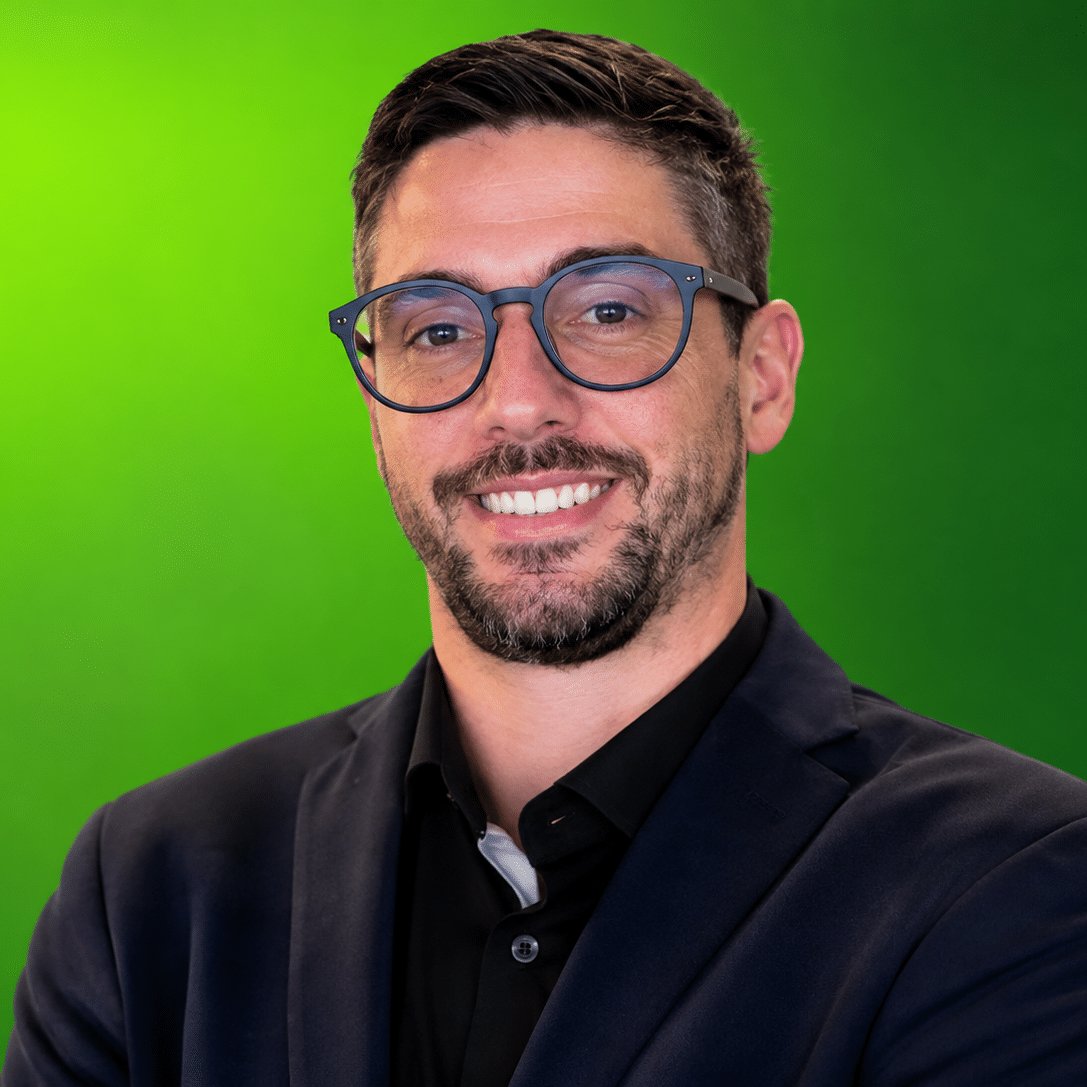
O executivo destacou ao Crypto ID a distância entre a complexidade da migração e a maturidade operacional de parte do mercado brasileiro.
“Na minha percepção, pouquíssimas grandes empresas brasileiras possuem, hoje, maturidade suficiente para conduzir uma migração criptográfica dessa magnitude. E é justamente por isso que minha principal recomendação é começar o quanto antes. Ampliar o debate, compartilhar conhecimento e conscientizar o mercado são passos fundamentais para acelerar essa preparação.”
Um dos problemas apontados pelo especialista está relacionado à administração dos certificados digitais já utilizados pelas organizações.
“Quando vemos empresas enfrentando indisponibilidade de páginas, aplicações e serviços simplesmente porque um certificado expirou, temos um forte sinal de fragilidade nos processos de inventário, monitoramento e gestão do ciclo de vida desses certificados.”
A migração pós-quântica exigirá identificar não apenas certificados, mas também algoritmos, chaves, protocolos, bibliotecas criptográficas e dependências entre sistemas.
Novos algoritmos podem criar pontos cegos na segurança
Outro risco destacado por Ortale envolve os Centros de Operações de Segurança (SOCs), responsáveis pelo monitoramento e pela resposta a ameaças cibernéticas. Determinadas ferramentas corporativas realizam inspeção de comunicações protegidas pelo protocolo TLS – Transport Layer Security, quando essa análise é autorizada e tecnicamente possível.
A introdução de novos mecanismos criptográficos poderá exigir adaptações nessas ferramentas. Caso exista incompatibilidade, o comportamento dependerá das configurações adotadas.
“Dependendo da configuração, temos dois cenários: o acesso é bloqueado (fail-closed) ou o tráfego é liberado sem inspeção (fail-open).”
“No segundo cenário, mecanismos de proteção podem deixar de examinar conteúdos potencialmente maliciosos ou informações sensíveis transmitidas pela rede. Desta forma, criamos um ponto cego de segurança. A solução deixa de analisar o conteúdo da comunicação e, consequentemente, pode não conseguir identificar ou bloquear o upload de arquivos sensíveis, o download de malware ou outras ameaças que dependam da inspeção do tráfego.”
Segundo explica o executivo, o risco não decorre de uma fragilidade intrínseca dos algoritmos pós-quânticos, mas da possibilidade de as ferramentas de proteção existentes não acompanharem a evolução dos protocolos e mecanismos criptográficos.
A avaliação de Ortale reforça que a preparação deverá alcançar também os controles de segurança que dependem da capacidade de compreender, monitorar e administrar as comunicações protegidas.
HSMs já incorporam padrões pós-quânticos, mas migração exigirá investimentos e conhecimento especializado
A preparação para a criptografia pós-quântica já começa a se refletir na oferta de equipamentos e serviços especializados no mercado brasileiro.
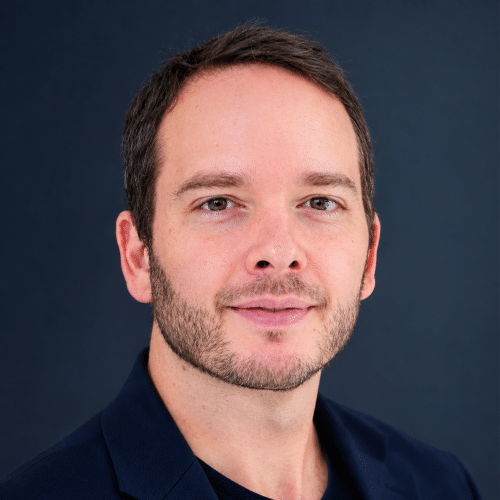
Em entrevista ao Crypto ID publicada em 4 de novembro de 2026, Jean Michel Guillot, Business Solutions Director da DINAMO Cyber Security Company, apresentou as capacidades do DINAMO NG, nova geração de módulos de segurança de hardware (HSMs) desenvolvida para operar com os padrões criptográficos estabelecidos pelo NIST.
Segundo o executivo, o equipamento oferece suporte nativo aos algoritmos ML-KEM (FIPS 203), ML-DSA (FIPS 204) e SLH-DSA (FIPS 205). As implementações desses três algoritmos foram validadas pelo Cryptographic Algorithm Validation Program (CAVP), sob o certificado A8232, conforme informado pela empresa.
A adoção dos novos algoritmos exige adaptações nos HSMs, responsáveis pela proteção e gestão de chaves criptográficas. Além de suportar os padrões pós-quânticos, esses equipamentos precisam preservar funcionalidades como backup, recuperação, controle de acesso e continuidade operacional, inclusive durante a convivência com algoritmos tradicionais, como RSA e ECC.
Uma das questões levantadas pelo Crypto ID nessa entrevista foi justamente em relação a como os fabricantes estão preparando seus equipamentos e aplicações para essa transição. Quais adaptações serão necessárias em hardware, firmware e software para suportar os novos requisitos de geração, armazenamento, backup, recuperação e gestão de chaves, incluindo operações híbridas com RSA e ECC.
E Guillot explicou que “A principal evolução para suportar a criptografia pós-quântica ocorreu no firmware dos HSMs. Os novos algoritmos exigem estruturas de chaves, métodos de cálculo e capacidades de processamento diferentes dos utilizados por RSA e ECC. A DINAMO incorporou essas funcionalidades ao DINAMO NG, preservando os mecanismos de segurança e gestão do ciclo de vida das chaves, incluindo backup, recuperação, replicação e controle de acesso.
Na camada de software, atualizamos nossas bibliotecas e APIs para disponibilizar as novas funcionalidades criptográficas às aplicações, facilitando a adoção de arquiteturas híbridas, que combinam algoritmos tradicionais e pós-quânticos durante a transição.
No hardware, o DINAMO NG combina elevada capacidade de processamento com recursos de alta disponibilidade, incluindo fontes de alimentação redundantes com troca a quente (hot swap) e interfaces de rede duplicadas, reforçando a continuidade operacional em ambientes de missão crítica.
A resposta evidencia que a migração não se limita à implementação de novos algoritmos. Envolve também a atualização das aplicações que utilizam os HSMs e a preservação dos mecanismos de segurança durante a transição.
De acordo com Guillot, a possibilidade de atualizar os equipamentos existentes dependerá de sua geração e capacidade tecnológica. Alguns poderão receber atualizações de firmware e software, enquanto outros precisarão ser substituídos.
Outro ponto levantado pelo Crypto ID na entrevista foi a realização de testes de desempenho, segurança e interoperabilidade dos novos algoritmos, além das condições para a migração dos HSMs atualmente instalados. Questionamos se essa transição poderia ser realizada por meio de atualizações de firmware e software ou se exigiria a substituição dos equipamentos.
Jean Michel Guillot esclareceu. “Sim. A DINAMO já realizou testes de desempenho, segurança e interoperabilidade, incluindo a validação independente das implementações criptográficas pelo NIST, conforme mencionado anteriormente. Os testes de interoperabilidade também foram conduzidos internamente, visando assegurar a integração com as infraestruturas existentes.
Para os equipamentos já instalados, a estratégia de migração dependerá do modelo e da geração do hardware. Em determinados casos, a evolução poderá ocorrer por atualização de firmware e software. Em outros, a migração para o DINAMO NG será necessária ou recomendada, especialmente para atender aos requisitos de desempenho da criptografia pós-quântica.”
Na entrevista completa, o executivo também aborda o desempenho dos novos algoritmos, a gestão do ciclo de vida das chaves e as condições técnicas para a modernização das infraestruturas criptográficas.
Marco Zanini alerta para uma dificuldade anterior à transição pós-quântica
Com 2030 cada vez mais próximo, a questão já não é apenas a disponibilidade de tecnologias pós-quânticas, mas a capacidade das organizações de avaliar e modernizar suas próprias infraestruturas. Quatro anos podem parecer muito tempo, mas não são quando a transição exige conhecimento especializado, investimentos e mudanças em sistemas críticos.
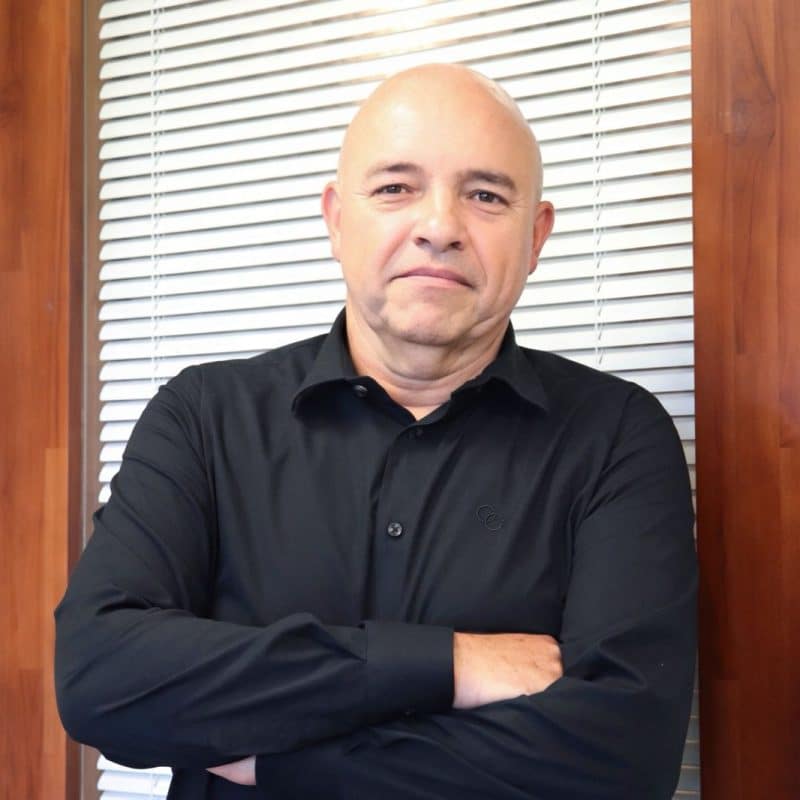
Marco Zanini, CEO da DINAMO Cyber Security Company é uma das vozes experientes do mercado brasileiro de criptografia. Suas análises costumam ir diretamente ao ponto:
“Antes de discutir os algoritmos do futuro, é preciso compreender os riscos dos mecanismos utilizados hoje.”
Um desses riscos está na qualidade da geração das chaves criptográficas, especialmente na entropia, conceito relacionado à imprevisibilidade dos valores utilizados nesse processo.
Em outubro de 2026, ao comentar um incidente envolvendo a autoridade certificadora indiana eMudhra, Zanini alertou:
“A geração segura de chaves passa por um processo de alta entropia que, neste caso, não foi eficiente.”
Na ocasião, uma falha no processo de geração de chaves resultou em oito chaves privadas vulneráveis, associadas a autoridades certificadoras intermediárias. O problema permitia sua recuperação a partir de informações públicas, comprometendo a confiança na infraestrutura.
A gravidade do episódio levou a eMudhra a revogar os certificados afetados e anunciar sua retirada do mercado de emissão de certificados TLS publicamente confiáveis, embora suas demais atividades de certificação e assinatura digital tenham permanecido em operação.
O caso demonstra que nem mesmo a utilização de equipamentos criptográficos certificados elimina os riscos quando existem falhas nos procedimentos de geração e gestão de chaves.
Zanini também chama a atenção para uma dificuldade que alcança empresas de diferentes setores, inclusive instituições financeiras: a falta de conhecimento interno para avaliar tecnicamente as soluções contratadas.
“As empresas, financeiras ou não, parecem não ter conhecimento necessário internamente para avaliar as soluções com esse nível de profundidade. Assim, estão suscetíveis a problema quando se trata de chaves de criptografia”
A consequência é que organizações podem investir em tecnologias sem compreender plenamente sua adequação ao ambiente operacional, suas limitações ou as dependências criadas em relação aos fornecedores.
A preocupação se estende à custódia de ativos digitais, especialmente à proteção das chaves privadas que permitem movimentar os recursos. Nesse contexto, a custódia fria mantém as chaves em ambientes segregados e desconectados dos sistemas online, reduzindo sua exposição a determinados ataques.
Antecipando a demanda por soluções que conciliem essa proteção com as necessidades operacionais das instituições financeiras, a DINAMO desenvolveu a Cold Station, voltada à gestão de ativos digitais em ambientes de custódia fria, com mecanismos de acesso remoto controlado.
A tecnologia busca enfrentar um desafio do setor: permitir a movimentação de ativos custodiados em ambientes isolados sem abrir mão dos controles de segurança necessários a essas operações.
A discussão reforça que a migração pós-quântica não poderá se limitar à substituição de algoritmos. Será necessário avaliar a qualidade da geração das chaves, os equipamentos utilizados, os procedimentos de custódia e a capacidade das organizações de administrar todo esse ciclo de vida.
“No final do dia, a questão é simples: como preparar a segurança criptográfica para 2030 se muitas organizações ainda não conseguem avaliar, com a profundidade necessária, a segurança daquilo que utilizam hoje?, finaliza Zanini.
Pagamentos exigem criptoagilidade e coordenação internacional
No setor financeiro, a transição pós-quântica apresenta um desafio adicional: modernizar os mecanismos de segurança sem comprometer a continuidade das operações.
Bancos, fintechs, adquirentes e processadores de pagamentos dependem de sistemas interligados, autenticação, comunicações protegidas e infraestruturas criptográficas que precisam funcionar de maneira integrada, mesmo durante a substituição dos algoritmos.
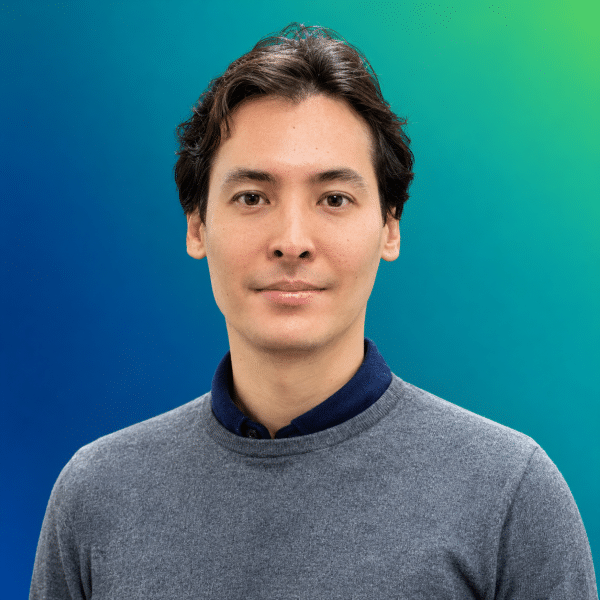
Marlon Tseng, CEO da Pagsmile, reúne experiência em meios de pagamento, tecnologia financeira e operações internacionais, especialmente na integração dos mercados brasileiro, asiático e latino-americano.
Em entrevista ao Crypto ID, o executivo destacou que a preparação para a transição pós-quântica começa pelo conhecimento das dependências criptográficas de cada organização, incluindo algoritmos, certificados, sistemas e integrações com fornecedores e parceiros.
“As empresas precisam identificar quais algoritmos e componentes utilizam, onde estão essas dependências e quais sistemas poderiam exigir mudanças no futuro. Sem esse mapeamento, é difícil construir um plano realista.”
Nesse contexto, Tseng enfatiza a importância da criptoagilidade:
“A criptoagilidade representa a capacidade de atualizar mecanismos criptográficos sem comprometer a operação. No mercado de pagamentos, isso é especialmente relevante, já que segurança, disponibilidade e interoperabilidade precisam caminhar juntas.”
Para empresas com operações internacionais, a complexidade aumenta. Uma mesma transação pode envolver instituições financeiras, plataformas tecnológicas e prestadores de serviços submetidos a diferentes regulamentações e cronogramas de modernização.
Embora Estados Unidos e União Europeia tenham estabelecido referências para a transição pós-quântica, os requisitos e prazos de implementação não serão necessariamente idênticos entre os mercados.
Por isso, o planejamento precisa considerar não apenas a substituição de algoritmos, mas também a compatibilidade entre sistemas e os impactos sobre o desempenho das operações.
“Em pagamentos, não podemos olhar apenas para a segurança teórica de uma solução. Qualquer mudança precisa considerar interoperabilidade, desempenho, disponibilidade e compatibilidade com sistemas existentes. A preparação deve ser gradual e baseada em avaliação de risco, acompanhando os padrões técnicos e as recomendações das entidades responsáveis.”
Para Tseng, a coordenação entre os participantes do mercado será determinante para preservar a segurança e a continuidade dos serviços.
“Acredito que o caminho passa por planejamento, governança e colaboração entre os participantes do ecossistema. A transição pós-quântica não é um desafio isolado de tecnologia, mas uma agenda de longo prazo para todo o mercado financeiro.”
A análise evidencia que a migração pós-quântica não poderá ser conduzida exclusivamente pelas equipes de segurança. Ela exigirá decisões conjuntas entre áreas de tecnologia, negócios, fornecedores e parceiros, especialmente nas operações financeiras que dependem da interoperabilidade entre diferentes países.
A transição pós-quântica exige conhecimento, planejamento e cooperação
Essa reportagem especial do Crypto ID reuniu diferentes perspectivas sobre um dos maiores desafios da segurança digital para os próximos anos.
Enylson Camolesi, presidente do ITI, apresentou os trabalhos de preparação da ICP-Brasil e os estudos para a definição do roteiro nacional de migração.
Márcio Nunes, presidente da ANCD, destacou a importância dos 25 anos de experiência da infraestrutura brasileira e a necessidade de preservar a confiabilidade das assinaturas digitais já produzidas.
Luís Correia, da AET Europe, abordou os desafios da interoperabilidade internacional.
Bruno Ortale, da Delfia, alertou para a maturidade ainda insuficiente das organizações e os riscos de criar pontos cegos na segurança durante a transição.
Jean Michel Guillot, da DINAMO, detalhou as adaptações necessárias em equipamentos, firmware e software para suportar os novos algoritmos.
Marco Zanini, também da DINAMO, chamou a atenção para a qualidade da geração das chaves criptográficas, a entropia e a capacidade das empresas de avaliar as tecnologias que utilizam.
Encerrando as contribuições, Marlon Tseng, da Pagsmile, trouxe a perspectiva do mercado financeiro internacional, no qual criptoagilidade, interoperabilidade e continuidade operacional precisam avançar juntas.
Para construir esta reportagem, o Crypto ID colheu especialmente as impressões de representantes do setor e também revisitou contribuições de entrevistas anteriores, algumas publicadas recentemente, cujas análises permanecem relevantes para compreender os desafios da transição pós-quântica.
Ao longo da matéria, compartilhamos apenas parte desse conteúdo. Convidamos os leitores a conhecer as entrevistas completas, que aprofundam aspectos técnicos, regulatórios e operacionais que vão muito além dos temas abordados nesta reportagem.
O Crypto ID agradece aos especialistas pela disponibilidade, pela qualidade das contribuições e pela confiança em nosso trabalho editorial. Estendemos o agradecimento às equipes de comunicação que apoiaram a realização das entrevistas e a construção desta cobertura especial.
A transição pós-quântica já começou. O desafio agora é transformar padrões, conhecimento e planejamento em uma evolução segura das infraestruturas digitais, sem comprometer a confiança construída até aqui.
Fontes Oficiais e Documentos Técnicos
NIST
Estados Unidos
GAO-27-108740, Quantum Computing: Federal Actions Needed to Prepare for Emerging Cyber Threat
União Europeia
A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography
Brasil
Instrução Normativa ITI nº 35, de 30 de janeiro de 2026
Padrões e Algoritmos Criptográficos da ICP-Brasil, DOC-ICP-01.01, versão consolidada
Portarias do ITI, incluindo a Portaria nº 38/2026 que instituiu o GTT-PQC/ICP-Brasil
Aprofunde o tema: entrevistas exclusivas do Crypto ID
A reportagem especial reúne informações de entrevistas e declarações concedidas com exclusividade ao Crypto ID por especialistas que acompanham diferentes dimensões da transição pós-quântica. Veja outras entrevistas que realizamos com esses executivos.
Enylson Camolesi, ITI: ID Talk | Enylson Camolesi: da modernização da identificação à criptografia pós-quântica, os próximos passos da ICP-Brasil.
Luis Correia, AET Europa: EUDI Wallet: AET Europe leva identidade digital em escala a governos
Márcio Nunes, ANCD: ID Talk | CertForum-ID 2026: Márcio Nunes, presidente da ANCD, destaca o avanço da AR Eletrônica e o novo ciclo da ICP-Brasil.
Marco Zanini, DINAMO: ID Talk | Qubic retoma operações após ataque e Marco Zanini analisa falha criptográfica.
Bruno Ortale, Delfia: ID Talk | Criptografia pós-quântica exige inventário de ativos e criptoagilidade para proteger dados, alerta especialista da Delfia.
Jean Michel Guillot, DINAMO: ID Talk | DINAMO Cyber Security Company prepara infraestrutura criptográfica para a era pós-quântica com HSMs e consultoria especializada.
Marlon Tseng, Pagsmile: Marlon Tseng analisa o futuro dos pagamentos digitais.
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias! Leia sobre Criptografia no canal que fala a sua língua! Acesse agora mesmo!
Inteligência Editorial que Orienta Cenários

Temos como propósito apresentar informações completas, contextualizadas e tecnicamente relevantes. Nosso compromisso é produzir conteúdos que ajudem efetivamente nossos leitores a tomar decisões, especialmente nos mercados brasileiro e latino-americano. E há ainda um resultado que confirma essa estratégia: a audiência expressiva que conquistamos também entre as plataformas e os mecanismos de busca baseados em inteligência artificial.
Faça parte desse contexto! contato@cryptoid.com.br