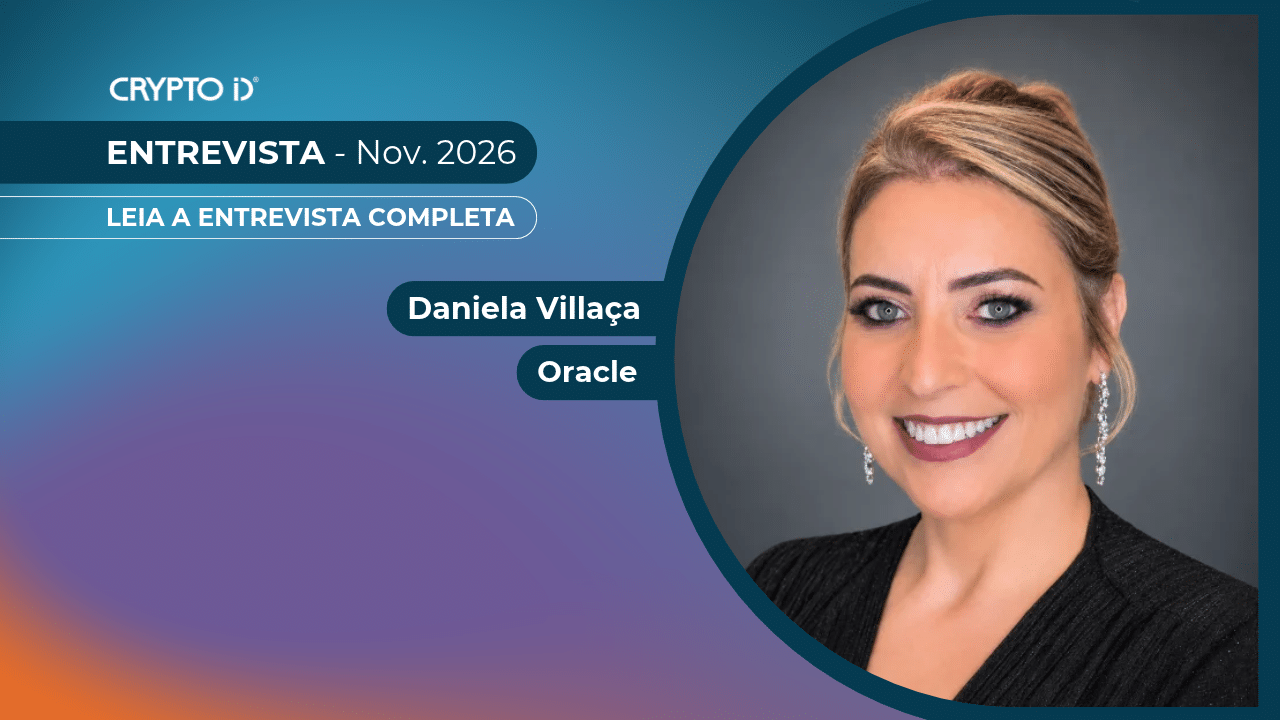
Daniela Villaça, da Oracle, explica como identidade digital, criptografia e governança de acessos estabelecem limites de atuação e segurança para agentes autônomos em ambientes corporativos
A adoção de agentes de inteligência artificial nas empresas inaugura uma nova etapa da automação de processos, na qual sistemas passam a executar tarefas complexas, acessar informações corporativas e interagir com diferentes aplicações com menor intervenção humana. Essa evolução, porém, amplia os desafios de segurança relacionados à autenticação, à gestão de privilégios e à governança de identidades não humanas. Para que a autonomia dos agentes não comprometa a proteção dos ambientes empresariais, é necessário estabelecer limites claros de atuação, mecanismos de autorização e rastreabilidade das operações.
Nesse contexto, a Oracle apresenta o Fusion Claw, solução integrada ao Oracle Fusion Applications que permite delegar atividades a agentes de IA sob controles de identidade, permissões e políticas de execução. Em entrevista ao Crypto ID, Daniela Villaça, Vice-Presidente de Pré-Vendas e Arquitetura de Aplicativos da Oracle para a América Latina, explica como a tecnologia estrutura a identidade dos agentes, protege as comunicações e limita a autoridade delegada. A executiva também aborda o uso de mecanismos criptográficos, a auditoria das operações e os desafios de governança em ambientes com múltiplas identidades digitais e agentes autônomos.
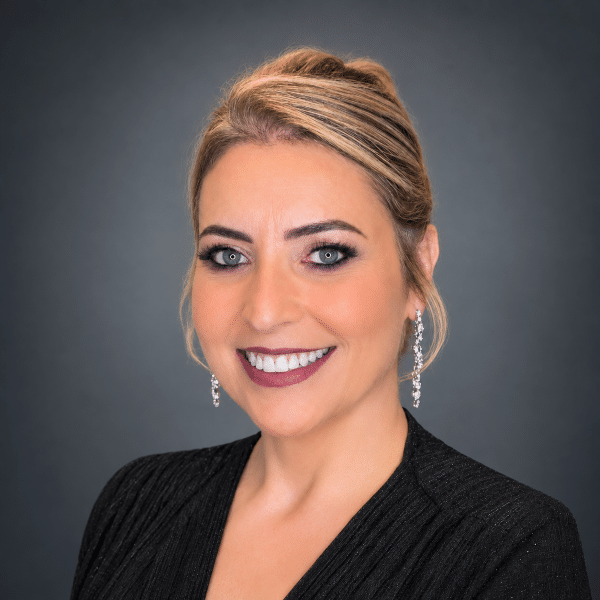
Sobre a Daniela Villaça
Daniela Villaça é Vice-Presidente de Pré-Vendas e Arquitetura de Aplicativos da Oracle para a América Latina. Tem 35 anos em TI, quase 29 na Oracle, com passagem pela IBM, reúne experiência em consultoria, operações de vendas, estratégia, desenvolvimento de negócios e pré-vendas. É engenheira química pela UFRJ, tem MBAs pelo COPPEAD/UFRJ e pela UFF e formação executiva internacional pela Kellogg.
Leia a entrevista completa!
Crypto ID: Identidade e autenticação dos agentes: Como o Oracle Fusion Claw estabelece e verifica a identidade dos agentes de IA antes de permitir que interajam com aplicações, dados e serviços empresariais?
Daniela Villaça: Os agentes operam sob uma identidade de execução autenticada, mesmo quando o trabalho é iniciado automaticamente. Nas interações iniciadas por um usuário, utilizam seu contexto de segurança. O Oracle AI Agent Studio também contempla contas de serviço para determinados fluxos de trabalho (workflows) programados. O mecanismo que inicia o trabalho e a identidade sob a qual ele é executado são aspectos distintos: um agendamento não substitui a autenticação nem concede permissões.
No Oracle Fusion Claw, cada execução fica sujeita à identidade, às capacidades, aos dados e às ações autorizadas para aquele trabalho. Isso permite aplicar as permissões correspondentes quando os agentes acessam recursos ou executam operações.
Por exemplo, se um gerente tem autorização apenas para consultar os funcionários de sua hierarquia, solicitar informações por meio de um agente não permite que ele consulte funcionários fora desse escopo. O Oracle Fusion Applications verifica as permissões ao acessar o recurso; não concede acesso simplesmente porque a solicitação partiu de um agente.
Crypto ID: PKI e certificados digitais: O Fusion Claw utiliza certificados digitais, infraestrutura de chave pública (PKI) ou outros mecanismos criptográficos para autenticar agentes, proteger as comunicações ou estabelecer confiança entre os componentes?
Daniela Villaça: O Oracle Fusion Claw opera como funcionalidade do Oracle Fusion Applications, sob a estrutura de segurança da plataforma, que utiliza mecanismos criptográficos para proteger as comunicações e autenticar solicitações. Suas interfaces REST utilizam HTTPS/TLS e, em determinadas conexões entre aplicações Oracle, utilizam-se chaves públicas e privadas para assinar solicitações de autenticação.
O Oracle Fusion Claw executa as tarefas dentro dos limites de identidade, permissões e políticas estabelecidos. Além disso, cada execução de um objetivo de negócio (“outcome”) dispõe de um ambiente isolado e temporário, limitado ao trabalho autorizado, que é eliminado ao ser concluído. Esses controles combinam proteção das comunicações, controle de acesso e isolamento da execução.
Crypto ID: Credenciais verificáveis: A arquitetura suporta credenciais verificáveis ou outros mecanismos que permitam aos agentes comprovar sua identidade, seus atributos e sua autorização para executar operações específicas?
Daniela Villaça: O Oracle Fusion Applications utiliza mecanismos baseados em tokens e controles de autorização para verificar a identidade apresentada em uma solicitação e determinar o que ela pode fazer. Por exemplo, sua interface Agent2Agent (A2A) exige tokens Bearer obtidos via OAuth e verifica a autorização ao processar as solicitações. Em determinadas conexões entre aplicações, também são utilizadas aplicações registradas no IAM e escopos (scopes) de acesso definidos.
No Oracle Fusion Claw, a execução é limitada pela identidade de execução, pelas capacidades habilitadas e pelas permissões e políticas aplicáveis. Isso também é relevante para o trabalho automatizado: autenticar corretamente uma aplicação ou conta de serviço não lhe concede acesso a todas as operações e dados do Oracle Fusion Applications.
Por exemplo, se a identidade utilizada por um processo automático tiver acesso apenas a determinadas unidades de negócio, a autenticação não lhe concederá autorização para consultar ou modificar informações fora desse escopo.
Crypto ID: Autenticação entre agentes: Quais protocolos de autenticação ou padrões de segurança são utilizados quando múltiplos agentes de IA interagem entre si ou se comunicam com sistemas empresariais externos? Como a confiança mútua é estabelecida?
Daniela Villaça: Quando o Oracle Fusion Claw coordena múltiplos agentes para concluir uma tarefa, essa coordenação é limitada pela identidade de execução, pelas capacidades habilitadas e pela autoridade delegada para aquele trabalho. Esses limites também se aplicam quando a execução é automática ou recorrente. Atribuir trabalho a outro agente não constitui, por si só, uma concessão de novos privilégios.
Para o acesso por meio da interface Agent2Agent (A2A) disponibilizada pelo Oracle Fusion Applications, utilizam-se autenticação OAuth e tokens Bearer. O acesso entre determinadas aplicações Oracle utiliza, além disso, aplicações registradas em seus domínios de identidade.
Quando um agente consome um sistema externo por meio de uma ferramenta MCP ou uma API REST, a conexão deve ser configurada com o método de autenticação e as credenciais exigidas por esse serviço. O sistema de destino aplica as permissões da identidade apresentada: ter acesso no Oracle Fusion Applications não concede automaticamente acesso na outra aplicação.
Por exemplo, se uma conexão externa utiliza uma conta autorizada apenas a consultar inventário, o agente não obtém permissão para modificar o estoque por meio dessa conexão.
Por exemplo, se uma conexão externa utiliza uma conta autorizada apenas para consultar estoque, o agente não obtém permissão para modificar o estoque por meio dessa conexão.
Crypto ID: Autoridade delegada e permissões: O Outcome Trust Harness vincula a identidade, as capacidades, os dados e as ações a cada execução. Como o Fusion Claw aplica tecnicamente essas permissões e impede que um agente ultrapasse os limites da autoridade que lhe foi delegada?
Daniela Villaça: O Oracle Fusion Claw separa o raciocínio da autoridade e da execução: o modelo propõe, mas não pode conceder permissões a si mesmo. Os controles operam de forma independente e o trabalho é realizado em um ambiente temporário isolado, restrito ao resultado autorizado. O fato de o trabalho continuar automaticamente ou de o Oracle Fusion Claw ajustar um plano não amplia a autoridade concedida.
A configuração determina quais ações estão disponíveis e quais exigem aprovação. Além disso, o modo “Research” permite analisar e gerar artefatos sem modificar dados de negócios; o modo “Full Auto” pode executar as ações disponíveis sob esses controles. Autonomia, portanto, não significa acesso irrestrito.
O Oracle AI Agent Studio incorpora modelos de políticas (Policy Models) que convertem regras de negócio em funções executáveis, que podem ser validadas por meio de testes. Essas políticas são incorporadas ao agente para avaliar condições e determinar como o trabalho deve prosseguir. Por exemplo, pode-se configurar que um agente realize uma compra que prossiga automaticamente apenas se o valor for inferior a US$ 100 e corresponder a um fornecedor aprovado; os demais casos são interrompidos ou encaminhados para aprovação, conforme as regras configuradas. Esses controles são adicionais às instruções ou prompts do agente e complementam as permissões e aprovações do Oracle Fusion Applications.
Crypto ID: Revogação e gestão de privilégios: Como as permissões dos agentes são modificadas ou revogadas? Se as credenciais de um agente forem comprometidas ou sua autorização mudar durante um processo em andamento, quais mecanismos impedem execuções não autorizadas?
Daniela Villaça: As permissões são gerenciadas na identidade utilizada pelo agente para agir. Se ele opera em nome de um usuário, gerenciam-se suas funções (roles) e permissões no Oracle Fusion Applications; se utiliza uma conta de serviço ou conexão externa, gerenciam-se os acessos e credenciais correspondentes. O Oracle Fusion Applications aplica controles de autorização quando o agente acessa seus recursos protegidos, além de controlar quem pode executar cada equipe de agentes.
Diante de uma conta comprometida, a resposta combina a remoção dos acessos afetados e a interrupção do trabalho ativo. O Oracle Fusion Claw permite cancelar um outcome em execução. Quando a conexão utiliza tokens de atualização (refresh tokens) do OCI IAM, estes também podem ser revogados para impedir que sejam utilizados para obter novos tokens de acesso. No trabalho recorrente, a resposta deve abranger também os agendamentos e conexões que originam novas execuções.
Por exemplo, se a conta utilizada por um agente de compras for comprometida, retiram-se suas permissões, revogam-se as credenciais aplicáveis e cancela-se o trabalho afetado. Se ele funcionar automaticamente, o mecanismo que o reativa também deve ser tratado. A rastreabilidade permite investigar as operações realizadas e determinar quais ações exigem atenção.
Crypto ID: Integridade criptográfica e auditabilidade: O Outcome Receipt fornece um registro auditável de decisões, ações e transações. Esses registros são assinados digitalmente ou protegidos por mecanismos criptográficos para garantir sua integridade e permitir sua verificação independente?
Daniela Villaça: Sim. O Outcome Receipt contém um identificador de verificação e uma assinatura digital. O recibo registra quem solicitou o trabalho, quem é o responsável, quem o executou e aprovou, qual política o governou, quais dados foram utilizados e quais transações ficaram relacionadas ao resultado. A evidência é gerada por execução, permitindo auditar também o trabalho autônomo ou recorrente.
Por exemplo, diante de uma realocação de pessoal, o responsável pode revisar as alternativas avaliadas, as restrições aplicadas e as alterações realizadas. Dessa forma, pode confrontar o resultado com a autoridade concedida e os registros de negócios. A assinatura do recibo deve ser diferenciada da assinatura de todos os logs individuais.
Crypto ID: Governança de identidades não humanas: Como a Oracle prevê a integração do Fusion Claw com soluções empresariais de gestão de identidades e acessos (IAM), gestão de acessos privilegiados (PAM) e governança de identidades não humanas?
Daniela Villaça: O Oracle Fusion Claw opera sob a estrutura de identidade e autorização do Oracle Fusion Applications. A governança contempla tanto quem define e autoriza o objetivo quanto as identidades utilizadas para executá-lo: usuários, contas de serviço, aplicações registradas e credenciais de conexões externas. A Oracle documenta a separação entre privilégios para construir agentes, executá-los e utilizar contas de serviço, o que é especialmente importante quando o trabalho opera automaticamente.
O Oracle Access Governance permite gerenciar contas do Oracle Fusion Applications, atribuir e remover funções (roles) e revogar contas, com escopos de acesso como unidades de negócio, livros contábeis e organizações de inventário. Essas capacidades permitem governar as contas e permissões que sustentam a execução dos agentes.
A integração também contempla identidades externas. O Oracle Fusion Applications disponibiliza acesso A2A autenticado via OAuth e tokens Bearer. Para interagir com agentes a partir do Microsoft Teams, a Oracle documenta uma integração com OCI IAM e Microsoft Entra ID por meio de OAuth 2.0 e asserções JWT, preservando a identidade e os controles de acesso. Os conectores de cliente mantêm ainda sua própria identidade de aplicação, referência ao tenant e ciclo de renovação de credenciais.
Por exemplo, um gerente pode utilizar um agente a partir do Teams conservando os limites de acesso de sua identidade no Oracle Fusion Applications. Por outro lado, uma tarefa financeira recorrente que utilize uma conta de serviço deve ser governada pelas permissões dessa conta. O canal de acesso, o criador da aplicação e a identidade de execução desempenham papéis distintos.
Agradecimento
O Crypto ID agradece a Daniela Villaça, Vice-Presidente de Pré-Vendas e Arquitetura de Aplicativos da Oracle para a América Latina, pela disponibilidade e pela contribuição técnica à entrevista. Sua participação trouxe esclarecimentos importantes sobre os desafios de segurança, identidade digital e governança na adoção de agentes de inteligência artificial em ambientes corporativos.
ID Talk são entrevistas que geram insights poderosos e soluções práticas para você tomar decisões estratégicas e liderar o futuro. Assistindo ou lendo você descobre o que há de mais inovador em tecnologia. Você vai gostar muito!