
Autenticação baseada em risco usa contexto e comportamento para ajustar verificações, reduzir fraudes e evitar atritos
Por Getúlio Santos
A verificação de identidade no KYC funciona melhor quando a autenticação baseada em risco deixa de tratar todo acesso como igual e passa a avaliar o contexto de cada login ou transação.
A lógica é simples: sinais como dispositivo, localização, rede, horário e sensibilidade da ação ajudam a estimar o risco; a resposta muda conforme esse nível. Baixo risco segue com menos atrito, risco elevado recebe uma verificação extra e situações críticas podem ser bloqueadas ou encaminhadas para revisão.
Esse desenho resolve uma tensão real de produto. Segurança excessiva em toda interação custa conversão, tempo e paciência do usuário; segurança fraca demais abre espaço para fraude e tomada de conta. A saída não é escolher um dos lados, mas criar uma política capaz de aumentar a exigência quando o contexto muda. Isso aproxima autenticação, validação de identidade e experiência do usuário de uma mesma decisão operacional.
Resumo
- Avalie sinais de contexto antes de definir o nível de autenticação.
- Transforme os sinais em faixas de risco e ações objetivas.
- Use step-up apenas quando o risco justificar uma camada adicional.
- Monitore falsos positivos, bloqueios, fraude e abandono para recalibrar o modelo.
Como a autenticação baseada em risco transforma contexto em decisão?
O valor da abordagem está em parar de perguntar apenas “a senha está correta?” e começar a perguntar “este comportamento combina com o usuário e com a ação?”. O NIST descreve sistemas adaptativos como mecanismos que avaliam atributos do usuário, do sistema e do ambiente, incluindo IP, geolocalização, horário, tipo de transação e desvios do comportamento habitual. Esses sinais não substituem um autenticador por si sós; eles ajudam a decidir quando exigir mais prova.
Eu costumo voltar a uma pergunta simples quando falamos de confiança digital: quem está do outro lado? Foi essa lógica que também apareceu quando apresentamos uma infraestrutura de identidade na ZapSign. Para mim, o ganho está em transformar uma dúvida ampla em verificações objetivas, sem obrigar o usuário legítimo a carregar o peso de toda a complexidade técnica.
Quais sinais vale observar?
Não existe um sinal isolado que resolva o problema. Um novo dispositivo pode ser legítimo; uma nova cidade também. A força está na combinação. Em fluxos com validação do signatário, por exemplo, o nível de proteção pode variar conforme o risco do documento e os métodos disponíveis.
| Sinal | Pergunta operacional | Possível resposta |
|---|---|---|
| Dispositivo | É conhecido ou novo? | Manter fluxo ou pedir prova extra |
| Localização | É compatível com o histórico? | Elevar risco se houver desvio relevante |
| Rede | O IP ou a origem são familiares? | Reforçar análise de contexto |
| Horário | O acesso foge muito do padrão? | Somar risco a outros sinais |
| Sensibilidade | A ação move dinheiro ou altera dados críticos? | Exigir autenticação mais forte |
Quando o contexto sugere maior exposição, recursos como reconhecimento facial, selfie com documento ou outros fatores podem entrar como step-up. O erro é transformar o step-up em regra fixa. Se todos recebem a mesma barreira, o modelo deixa de ser adaptativo e vira apenas um fluxo mais pesado.
Da pontuação ao limiar: a regra precisa terminar em ação
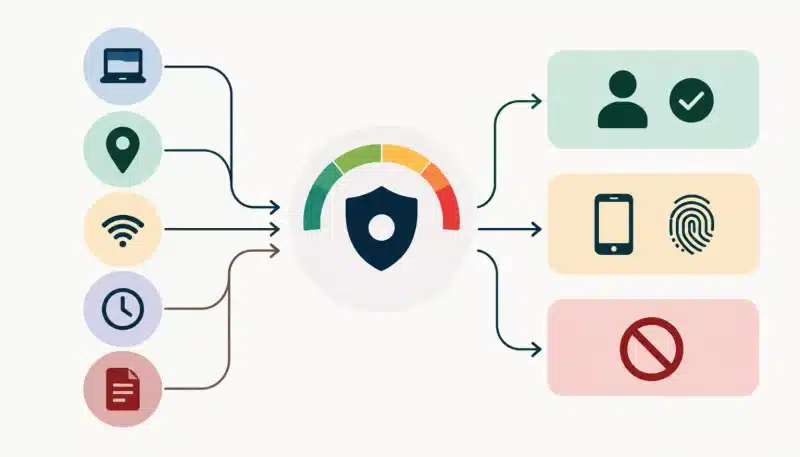
Coletar sinais sem uma regra de decisão gera um painel bonito e pouca proteção. O modelo precisa converter evidências em faixas de risco e ligar cada faixa a uma resposta. A OWASP recomenda considerar reautenticação diante de padrões incomuns de login, mudanças de IP, cadastro de novos dispositivos, recuperação de conta e ações críticas. A consequência prática é clara: o risco precisa mudar o comportamento do sistema.
- Baixo risco: liberar o acesso com o fluxo normal.
- Risco moderado: solicitar um fator adicional ou repetir uma validação.
- Risco alto: exigir prova mais robusta, como biometria ou validação de identidade.
- Risco crítico: bloquear temporariamente, registrar o evento e encaminhar para revisão quando necessário.
A fronteira entre essas faixas precisa ser calibrada com dados reais da operação. O NCSC britânico orienta que métodos de autenticação sejam proporcionais ao risco e cita localização e horário como fatores possíveis em decisões de acesso, especialmente em contas privilegiadas. Isso evita dois extremos: liberar demais ou transformar qualquer desvio em fraude.
Eu já tratei publicamente das aplicações de biometria e reconhecimento facial. Neste tema, a consequência que eu tiraria para produto é simples: uma tecnologia forte não deve virar etapa obrigatória apenas porque existe. Ela precisa responder a uma dúvida concreta do fluxo e ser acionada quando a evidência disponível não for suficiente.
Quando exigir uma verificação extra do usuário?
O melhor gatilho é a combinação entre anomalia e impacto. Um login de um celular novo pode merecer apenas uma confirmação adicional. O mesmo acesso, feito de uma rede incomum e seguido de alteração de dados financeiros, merece outra resposta. Em cenários de cadastro, sinais associados à identidade sintética também mostram por que validar campos isolados pode não bastar.
Outro exemplo é a recuperação de conta. Trocar senha, alterar telefone e movimentar valores em sequência aumenta o dano possível de uma decisão errada. A política pode exigir um fator mais forte ou uma nova validação de identidade. A mesma lógica vale para consentimento e dados pessoais: o fluxo precisa explicar o tratamento e preservar evidências, tema que se conecta à API na LGPD.
Confira também estes conteúdos relacionados:
- Entenda como controles de segurança se combinam em uma jornada de assinatura.
- Veja como liveness e reconhecimento facial reforçam validações biométricas.
- Conheça métodos de autenticação e recursos de segurança disponíveis na ZapSign.
KPIs mostram se a proteção está bem calibrada
Segurança que não é medida tende a virar opinião. Eu acompanharia pelo menos quatro indicadores: taxa de step-up, falsos positivos, bloqueios e fraude confirmada. A taxa de step-up mostra quanto da base está recebendo atrito extra. Falsos positivos revelam usuários legítimos tratados como suspeitos. Bloqueios ajudam a enxergar a rigidez da regra. Fraude mostra se a proteção realmente está reduzindo perda, e não apenas adicionando etapas.
Também vale cruzar esses números com conversão, abandono e tempo de conclusão. Uma política pode reduzir fraude e, ao mesmo tempo, destruir a experiência se o limiar estiver mal definido. A discussão sobre se a assinatura eletrônica é segura passa pela mesma lógica: controles precisam ser compatíveis com o risco concreto, não escolhidos por reflexo.
Quando apresentamos o ID ZapSign, eu resumi uma obsessão antiga: tornar simples o que costuma ser complexo, caro e burocrático. Uma boa política de risco deveria seguir a mesma régua. Ela não precisa mostrar toda a sofisticação para o usuário; precisa usar essa sofisticação para pedir a prova certa, no momento certo. Produtos evoluem, ameaças mudam e os métodos de autenticação também.
Segurança boa exige calibragem contínua
A autenticação baseada em risco não é uma configuração que se ativa uma vez e fica pronta. Sinais envelhecem, perfis mudam, fraudadores adaptam o comportamento e a operação cria novos pontos sensíveis. Por isso, revise pesos, limiares e exceções com frequência, compare alertas com fraude confirmada e corrija regras que estejam bloqueando usuários legítimos.
O objetivo é fazer segurança acompanhar o risco sem transformar cada login em interrogatório. Quando a empresa consegue combinar contexto, decisão e validação sob demanda, a autenticação baseada em risco melhora proteção, experiência e eficiência ao mesmo tempo. Para levar verificações de identidade para esse tipo de jornada, conheça o ID ZapSign.
Perguntas frequentes (FAQ)
O que é autenticação baseada em risco?
É uma abordagem que ajusta a autenticação conforme o contexto de cada acesso ou transação. O sistema avalia sinais como dispositivo, localização, rede, horário, comportamento e sensibilidade da ação para estimar risco. Em vez de exigir sempre a mesma etapa, libera situações de baixo risco e aumenta a verificação quando aparecem sinais mais preocupantes.
O que significa step-up authentication?
Step-up é a exigência de uma camada adicional quando o risco sobe. Um usuário pode entrar normalmente em um contexto conhecido, mas receber uma nova verificação ao trocar de dispositivo, acessar uma função sensível ou apresentar sinais anormais. O benefício está em concentrar atrito onde ele produz ganho real de segurança.
Um dispositivo novo deve sempre ser bloqueado?
Não. Um dispositivo novo é um sinal, não uma prova de fraude. A decisão fica melhor quando o sistema combina esse dado com localização, rede, horário, histórico e sensibilidade da ação. Dependendo do conjunto, pode bastar uma confirmação extra; em um cenário mais arriscado, o acesso pode ser bloqueado ou revisado.
Quais KPIs ajudam a calibrar o modelo?
Taxa de step-up, falsos positivos, bloqueios, fraude confirmada, abandono e tempo de conclusão formam um bom conjunto inicial. Nenhuma métrica deve ser lida sozinha. Se a fraude cai, mas a taxa de abandono dispara, o modelo pode estar rígido demais. A calibragem precisa equilibrar proteção e experiência.
Autenticação baseada em risco substitui MFA?
Não necessariamente. A autenticação baseada em risco decide quando aumentar ou reduzir a exigência, enquanto o MFA é uma das formas de reforçar a prova de identidade. Em muitos fluxos, o risco funciona como o gatilho que define quando pedir um segundo fator, biometria ou outra validação. A autenticação baseada em risco organiza quando usar cada camada.
Fonte: ZapSign
Sobre a ZapSign
ZapSign é uma plataforma de assinatura eletrônica que permite a empresas e profissionais formalizar documentos com validade jurídica de forma simples, rápida e 100% digital. Fundada por advogados com o objetivo de democratizar o acesso à formalização digital, a empresa combina segurança jurídica com uma experiência intuitiva, alinhada à forma como as pessoas se comunicam hoje.
Atualmente, a ZapSign conta com mais de 5 milhões de usuários, já viabilizou a assinatura de mais de 70 milhões de documentos e está presente em 81 países, atendendo desde profissionais autônomos até empresas de diferentes portes e setores. Com a evolução para Autoridade Certificadora vinculada à ICP-Brasil, a ZapSign reforça seu posicionamento como uma das principais infraestruturas de confiança digital do Brasil, ampliando continuamente seus padrões de segurança sem abrir mão da simplicidade que a consolidou no mercado.
Acompanhe outros artigos da ZapSign aqui!
Como implementar consentimento para API na LGPD de identidade sem criar um gargalo no fluxo?
Quando exigir uma verificação extra do usuário com autenticação baseada em risco?
O que é o KYC, para que serve e como fazer em 6 passos?
Identidade é quem você é. Identificação digital é como você prova isso. O Crypto ID trata dessa distinção desde 2014 e sobre identificação de pessoas e identidades não humanas (NHIs) com abordagem técnica e acadêmica, você só lê aqui!