Com cerca de 40 parceiros, iniciativa prevista para 2027 amplia o uso de credenciais digitais e da PKI na identificação de clientes
Cerca de 40 parceiros dos setores financeiro, tecnológico, comercial, acadêmico e da administração pública participarão do lançamento da d-you, a carteira estatal de identidade digital da Alemanha, previsto para 2 de janeiro de 2027.
A iniciativa abre caminho para processos de onboarding que utilizam credenciais digitais verificáveis, reduzindo a necessidade de fotografar documentos e repetir verificações de identidade a cada cadastro.
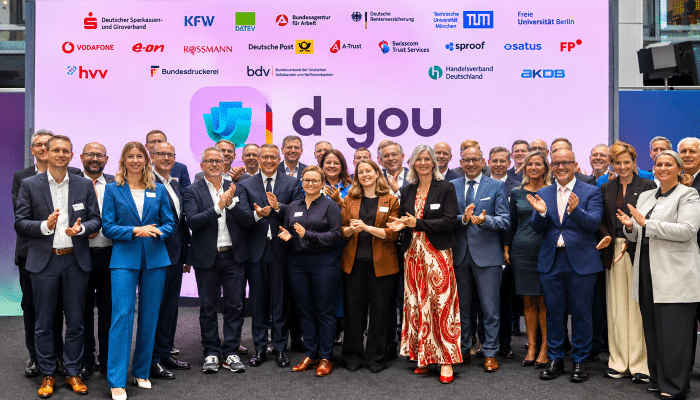
Conforme o comunicado oficial nº 53/2026, divulgado em setembro de 2026 pelo Ministério Federal de Digitalização e Modernização do Estado da Alemanha (BMDS), os parceiros deverão oferecer aplicações e serviços integrados à carteira desde sua estreia. Entre as organizações anunciadas estão a Bundesdruckerei, a A-Trust, a Swisscom Trust Services, a Sproof, a Vodafone, a Deutsche Post, a DATEV e entidades representativas do sistema bancário alemão, além de universidades e órgãos públicos.
A participação dessas organizações revela a dimensão do projeto. Não se trata apenas de disponibilizar uma identidade digital no celular, mas de construir um ecossistema em que diferentes instituições possam emitir, receber e verificar credenciais eletrônicas, com mecanismos criptográficos de autenticação e integridade.
Entre os casos de uso anunciados estão a comprovação de idade, a abertura de contas bancárias e a celebração de contratos. A carteira deverá evoluir progressivamente, incorporando novas credenciais e funcionalidades.
O ministro alemão de Digitalização e Modernização do Estado, Karsten Wildberger, apresentou oficialmente o nome e a identidade visual da d-you em setembro de 2026.
A solução integra a implementação alemã da European Digital Identity Wallet (EUDI Wallet), prevista no regulamento eIDAS 2.
A PKI por trás da identidade digital europeia
Por trás da experiência de identificação pelo celular está uma das tecnologias mais consolidadas da segurança digital: a infraestrutura de chaves públicas, conhecida como PKI.
A arquitetura europeia utiliza assinaturas e outros mecanismos criptográficos para proteger a autenticidade e a integridade das credenciais, identificar emissores confiáveis e permitir a verificação das informações apresentadas pelos usuários.
Segundo Márcio Nunes, Presidente da Associação Nacional de Certificação Digital (ANCD) esclarece, “A carteira não substitui a infraestrutura de chaves públicas. Ela depende dela. Cada dado apresentado pela d-you vale porque foi assinado digitalmente por um emissor confiável, e cada empresa que consulta a carteira se identifica com um certificado. A PKI deixa de aparecer para o cidadão, mas passa a sustentar toda a jornada”
A confiança deixa de depender exclusivamente da análise de documentos apresentados pelo cidadão e passa a incorporar a validação criptográfica das informações emitidas por fontes reconhecidas.
Da verificação documental à orquestração da confiança
Durante mais de uma década, o mercado de onboarding digital desenvolveu tecnologias para conferir documentos, ler chips, comparar imagens faciais, realizar provas de vida e consultar bases de dados.
Esses recursos continuam relevantes, especialmente em situações nas quais a carteira digital não está disponível ou em que verificações adicionais são necessárias.
Entretanto, a EUDI Wallet introduz uma alternativa importante.
Em vez de receber uma fotografia de documento para avaliar sua autenticidade, uma empresa poderá receber atributos digitais emitidos por fontes confiáveis e protegidos por assinaturas eletrônicas qualificadas ou outros mecanismos criptográficos previstos na arquitetura europeia.
A organização verificadora poderá conferir a origem, a integridade e, quando aplicável, a validade e o estado de revogação dessas informações.
Isso desloca parte do valor do onboarding da simples conferência documental para a capacidade de integrar credenciais, avaliar riscos, administrar autorizações e manter registros auditáveis.
É a passagem de um modelo centrado na verificação repetitiva de documentos para outro baseado na orquestração da confiança digital.
Quem são os parceiros da d-you e qual será seu papel
O comunicado do BMDS identifica organizações de diferentes setores que participarão do lançamento com aplicações próprias.
No setor financeiro, estão entidades representativas das Sparkassen e dos bancos cooperativos alemães, além do banco público de desenvolvimento KfW.
Entre as organizações ligadas à tecnologia, identidade digital e serviços de confiança aparecem Bundesdruckerei, A-Trust, Swisscom Trust Services, Sproof, esatus e DATEV.
A lista também inclui empresas como Vodafone, Deutsche Post, Rossmann e E.ON, além de universidades, administrações municipais e instituições públicas.
A presença de prestadores de serviços de confiança é particularmente relevante para o mercado de certificação digital. Entretanto, a participação dessas empresas no ecossistema não significa, necessariamente, que todas serão responsáveis pela emissão de certificados qualificados ou pela operação de assinaturas remotas.
As responsabilidades dependerão dos serviços efetivamente oferecidos e das autorizações regulatórias aplicáveis.
A Bundesdruckerei, por exemplo, informa que participa da infraestrutura de identidade digital alemã, incluindo mecanismos para transferir dados de identificação do documento nacional para a carteira.
Na administração pública, a AKDB anunciou a integração da carteira à BundID, infraestrutura de acesso a serviços governamentais, permitindo sua utilização em milhares de serviços digitais.
Essas iniciativas mostram como a d-you pretende conectar identidade digital, serviços públicos e aplicações empresariais.
Onboarding com menos intermediários
Uma das características relevantes da arquitetura europeia é permitir que determinadas credenciais sejam apresentadas e verificadas diretamente entre o usuário e a organização que solicita os dados.
Em um fluxo típico, o cidadão inicia o cadastro em um serviço digital e utiliza sua carteira para apresentar os atributos necessários.
A carteira permite identificar a organização solicitante, informar quais dados foram pedidos e obter a autorização do usuário.
A empresa recebe os atributos e realiza as verificações criptográficas e regulatórias pertinentes.
Esse modelo pode dispensar consultas ao emissor original durante cada apresentação da credencial, conforme o tipo de documento digital e os mecanismos de validação empregados.
O regulamento europeu estabelece salvaguardas de privacidade para evitar o rastreamento indevido das transações pelos emissores das credenciais.
Outra característica importante é a divulgação seletiva de informações.
Para comprovar que uma pessoa possui mais de 18 anos, por exemplo, poderá ser suficiente apresentar uma confirmação de maioridade, sem revelar necessariamente a data completa de nascimento.
A carteira, entretanto, não elimina todas as verificações de identidade nem as obrigações de prevenção a fraudes e lavagem de dinheiro.
Instituições financeiras e outras organizações reguladas continuarão sujeitas às exigências legais de identificação, diligência e monitoramento de clientes.
O uso da carteira pelo cidadão será voluntário, e os procedimentos tradicionais ou alternativos continuarão relevantes durante a transição.
Assinatura qualificada: o elo entre identidade e manifestação de vontade
A identificação eletrônica responde a uma pergunta essencial: quem está participando da transação?
A assinatura eletrônica responde a outra: como vincular uma manifestação de vontade a determinado conteúdo e ao seu signatário?
Na União Europeia, o regulamento eIDAS estabelece três categorias de assinatura eletrônica: simples, avançada e qualificada.
“A assinatura eletrônica qualificada é a única que combina três garantias: um certificado qualificado emitido por um prestador credenciado, uma chave privada protegida por um dispositivo certificado e uma identificação rigorosa do titular. Na Europa, ela tem o mesmo efeito jurídico da assinatura de próprio punho em todos os países do bloco. No Brasil, a Lei 14.063/2020 reserva esse nível ao certificado ICP-Brasil, que traz presunção legal de autoria”, afirma Marcio Nunes.
Esse reconhecimento constitui uma das bases jurídicas para a utilização de assinaturas qualificadas em transações transfronteiriças dentro da União Europeia.
No Brasil, a Lei nº 14.063/2020 classifica as assinaturas eletrônicas em simples, avançadas e qualificadas. A assinatura eletrônica qualificada brasileira utiliza certificado digital emitido no âmbito da ICP-Brasil.
A Medida Provisória nº 2.200-2/2001 estabelece, em seu artigo 10, § 1º, a presunção de veracidade, em relação aos signatários, das declarações constantes dos documentos eletrônicos produzidos com processo de certificação disponibilizado pela ICP-Brasil.
Trata-se de um efeito jurídico específico que diferencia a assinatura qualificada das demais modalidades, sem retirar a validade jurídica das assinaturas simples e avançadas nas situações em que são admitidas.
A assinatura qualificada dentro da carteira europeia
O eIDAS 2 prevê que as carteiras europeias de identidade digital permitam a assinatura de documentos por meio de assinaturas eletrônicas qualificadas.
O regulamento também estabelece a gratuidade dessa funcionalidade para pessoas físicas, admitindo restrições da gratuidade aos usos não profissionais.
A implementação pode utilizar dispositivos qualificados de criação de assinatura locais ou remotos, desde que atendidos os requisitos técnicos e regulatórios.
No modelo remoto, a chave privada é protegida em infraestrutura qualificada, sob mecanismos de controle que assegurem sua utilização pelo signatário autorizado.
Essa arquitetura permite que o cidadão realize operações de assinatura por meio de dispositivos móveis sem necessariamente armazenar a chave privada de assinatura qualificada no próprio smartphone.
Na d-you, a assinatura eletrônica qualificada está prevista para uma etapa posterior ao lançamento inicial, conforme o planejamento divulgado para a evolução da carteira.
Portanto, a estreia de janeiro de 2027 não deve ser confundida com a disponibilização imediata de todas as funcionalidades previstas pelo eIDAS 2.
Quem protege as chaves de assinatura na Europa
O eIDAS estabelece a figura dos prestadores qualificados de serviços de confiança, conhecidos pela sigla QTSP.
São organizações autorizadas a prestar serviços de confiança qualificados, conforme requisitos técnicos, operacionais e regulatórios.
Entre esses serviços estão a emissão de certificados qualificados, os selos eletrônicos qualificados, os carimbos do tempo qualificados e determinados serviços associados à criação e à gestão de assinaturas eletrônicas.
O reconhecimento como prestador qualificado depende de avaliação de conformidade, supervisão e inclusão nas listas oficiais de confiança.
Cada Estado-membro mantém sua lista nacional, que integra o sistema europeu de listas de confiança.
A condição de prestador qualificado não pode ser simplesmente autodeclarada.
O artigo 29a do eIDAS trata dos requisitos aplicáveis aos serviços qualificados de gestão de dispositivos remotos de criação de assinaturas eletrônicas qualificadas.
Nesse modelo, a proteção das chaves pode envolver módulos criptográficos de hardware, conhecidos como HSMs, e outros componentes certificados de acordo com os requisitos aplicáveis aos dispositivos qualificados.
O aspecto fundamental não é apenas onde a chave está armazenada, mas como são garantidos sua proteção, seu uso autorizado, o controle pelo signatário e a conformidade da infraestrutura.
O paralelo brasileiro: o PSC da ICP-Brasil
O Brasil desenvolveu um modelo de certificação digital em nuvem no âmbito da ICP-Brasil, com a atuação dos Prestadores de Serviço de Confiança, conhecidos como PSCs.
Essas entidades integram uma estrutura regulada que permite a utilização de certificados digitais e chaves privadas protegidas em infraestrutura criptográfica remota.
O modelo brasileiro possui regras específicas para credenciamento, operação, auditoria, fiscalização e homologação de componentes criptográficos.
O DOC-ICP-17 reúne requisitos aplicáveis aos serviços de confiança no âmbito da ICP-Brasil.
Na assinatura digital em nuvem, a proteção da chave privada e os mecanismos de autenticação e autorização do titular são elementos essenciais para preservar a segurança do processo.
A utilização de HSMs homologados conforme as exigências aplicáveis da ICP-Brasil faz parte dessa arquitetura de proteção.
A assinatura produzida com certificado ICP-Brasil mantém os efeitos jurídicos associados à assinatura eletrônica qualificada, desde que observados os requisitos normativos pertinentes.
Existe, entretanto, uma diferença importante entre os modelos europeu e brasileiro.
Na União Europeia, a categoria de prestador qualificado de serviços de confiança abrange diferentes modalidades de serviços reconhecidos pelo eIDAS.
No Brasil, as atribuições são distribuídas entre entidades da ICP-Brasil, como Autoridades Certificadoras, Autoridades de Registro, Autoridades de Carimbo do Tempo e Prestadores de Serviço de Confiança, cada uma com funções e requisitos específicos.
Portanto, o PSC brasileiro e o prestador qualificado europeu não são figuras juridicamente idênticas.
A aproximação está nos princípios de proteção das chaves, supervisão regulatória, conformidade técnica e confiança nas operações criptográficas.
A carteira europeia fortalece a PKI?
A expansão das carteiras digitais europeias tende a ampliar a utilização de certificados, assinaturas e mecanismos de confiança baseados em criptografia assimétrica.
Credenciais precisam ser emitidas por fontes reconhecidas, protegidas contra alterações indevidas e verificadas por organizações autorizadas.
Os participantes do ecossistema precisam administrar certificados, mecanismos de autenticação, informações de confiança e procedimentos de validação.
Quando uma assinatura eletrônica qualificada é utilizada, entram em cena requisitos adicionais relacionados aos certificados qualificados e aos dispositivos qualificados de criação de assinatura.
A PKI não desaparece da experiência digital. Ela passa a operar em camadas que o cidadão não precisa necessariamente conhecer.
Para bancos, prestadores de serviços de confiança, órgãos públicos e empresas de tecnologia, essa infraestrutura se torna parte importante da continuidade operacional e da governança de segurança.
A gestão do ciclo de vida dos certificados, a proteção das chaves criptográficas e a capacidade de responder a incidentes passam a ter consequências diretas sobre os serviços digitais.
Interoperabilidade e oportunidades para o Brasil
“Quando a Europa decide que toda carteira precisa oferecer assinatura qualificada, ela reconhece que identificar não basta. É preciso garantir que a manifestação de vontade seja de quem diz ser. O Brasil tem 25 anos de experiência com a ICP-Brasil e pode ser protagonista nesse debate, inclusive na interoperabilidade internacional”, declara Marcio Nunes que nos ajuda a estabelecer esse paralelo entre a legislação brasileira e europeia.
A experiência brasileira com a ICP-Brasil oferece referências importantes para o debate internacional sobre certificação digital, assinatura remota e gestão de chaves criptográficas.
Ao longo de 25 anos, a infraestrutura brasileira desenvolveu mecanismos de emissão de certificados, identificação de titulares, auditoria e supervisão de entidades credenciadas.
A evolução dos serviços de assinatura em nuvem demonstra como uma infraestrutura nacional de certificação pode incorporar novos modelos de utilização sem abandonar seus fundamentos de confiança.
Marcio Nunes destaca que a aproximação técnica entre diferentes infraestruturas, entretanto, não significa reconhecimento jurídico automático.
A interoperabilidade internacional depende de padrões técnicos, requisitos regulatórios, mecanismos de reconhecimento e eventuais instrumentos jurídicos entre as jurisdições envolvidas. A experiência europeia pode contribuir para esse debate ao demonstrar como credenciais verificáveis, carteiras digitais e serviços de confiança podem funcionar em um ecossistema integrado.
Próximos passos da d-you
A Alemanha prepara a entrada em operação da carteira estatal para 2 de janeiro de 2027.
O lançamento ocorrerá dentro de um processo mais amplo de implementação da identidade digital europeia, que envolve regulamentação nacional, certificação de soluções, integração de serviços e desenvolvimento de novas funcionalidades.
A carteira estatal não elimina a possibilidade de soluções privadas.
O modelo europeu permite a existência de diferentes carteiras, desde que cumpram os requisitos regulatórios e de certificação aplicáveis.
A implementação também deverá conviver com os sistemas nacionais de identificação eletrônica já existentes.
Para o mercado de onboarding, o movimento representa uma oportunidade de transformação.
A verificação documental continuará necessária em diversas situações, mas deixará de ser a única forma de estabelecer confiança em uma identidade apresentada digitalmente.
O diferencial competitivo poderá estar cada vez mais na capacidade de integrar credenciais verificáveis, interpretar atributos, administrar riscos e garantir conformidade.
Quando tudo falhar, a criptografia continuará sendo essencial
Em junho de 2013, Edward Snowden afirmou, durante uma conversa com leitores do jornal britânico The Guardian, que a criptografia funciona e que sistemas criptográficos fortes, quando corretamente implementados, estão entre os poucos mecanismos em que ainda se pode confiar.
A observação continua pertinente, mas exige uma ressalva: a segurança de um sistema não depende apenas da robustez matemática dos algoritmos.
A segurança da identidade digital não depende apenas da criptografia, mas também da proteção das chaves, da confiabilidade dos dispositivos e da governança da infraestrutura.
A carteira europeia traduz esse princípio: credenciais fortes e cadeias de confiança sustentadas pela PKI permitem simplificar a identificação e a assinatura digital, sem abrir mão da segurança.
A complexidade fica na infraestrutura. A simplicidade chega ao cidadão
“Simples para o dia a dia. Segura para os seus dados. A Carteira Europeia de Identidade Digital.”
Mais do que uma mensagem institucional, essa proposta traduz uma mudança na forma de estabelecer confiança no ambiente digital. Quando a identidade é comprovada por credenciais fortes protegidas por mecanismos criptográficos e sustentadas por uma infraestrutura de confiança, a complexidade da segurança pode deixar de ser percebida pelo usuário, sem perder sua importância.
É essa a transformação que a d-you pretende representar: menos etapas para o cidadão, mais confiança na origem dos dados e a PKI como um dos alicerces da identidade digital.
Fontes oficiais
- BMDS: comunicado nº 53/2026, de 9 de setembro de 2026
- EUDI Wallet: anúncio oficial da d-you
- Governo alemão: marco legal da carteira digital
- Bundesdruckerei: arquitetura e infraestrutura de identidade digital
- AKDB: integração da carteira aos serviços públicos
Glossário
PKI (Public Key Infrastructure): infraestrutura de chaves públicas composta por políticas, processos e tecnologias que permitem emitir, administrar, utilizar e verificar certificados digitais e chaves criptográficas.
ICP-Brasil: Infraestrutura de Chaves Públicas Brasileira, instituída pela Medida Provisória nº 2.200-2/2001, responsável pela cadeia de confiança dos certificados digitais emitidos em seu âmbito.
EUDI Wallet: carteira europeia de identidade digital prevista no regulamento eIDAS 2, destinada a permitir a identificação eletrônica e o armazenamento, apresentação e utilização de credenciais digitais.
eIDAS 2: denominação utilizada para a atualização do regulamento europeu de identificação eletrônica e serviços de confiança promovida pelo Regulamento (UE) 2024/1183.
Assinatura eletrônica qualificada: modalidade de assinatura eletrônica que, na União Europeia, exige certificado qualificado e dispositivo qualificado de criação de assinatura. No Brasil, utiliza certificado digital ICP-Brasil.
QSCD (Qualified Signature Creation Device): dispositivo qualificado de criação de assinatura eletrônica, sujeito aos requisitos técnicos e regulatórios europeus.
QTSP (Qualified Trust Service Provider): prestador qualificado de serviços de confiança reconhecido e supervisionado segundo as regras do eIDAS.
PSC (Prestador de Serviço de Confiança): entidade da ICP-Brasil que atua em serviços de confiança, incluindo operações relacionadas à assinatura digital em nuvem, conforme seu credenciamento e as normas aplicáveis.
HSM (Hardware Security Module): módulo criptográfico de hardware utilizado para gerar, armazenar e operar chaves criptográficas sob mecanismos específicos de proteção.
Credencial verificável: conjunto de informações digitais cuja origem e integridade podem ser verificadas por mecanismos criptográficos e por uma estrutura de confiança.
Onboarding digital: processo de identificação, validação e cadastramento de usuários ou clientes por meios eletrônicos.
Divulgação seletiva: mecanismo que permite apresentar apenas os atributos necessários para determinada finalidade, reduzindo a exposição de dados pessoais.
ICP-Brasil: a engrenagem invisível da confiança digital no Brasil
A ICP-Brasil é a infraestrutura que sustenta a confiança das transações digitais no país. É ela que permite que assinaturas eletrônicas qualificadas tenham validade jurídica robusta, garantindo autoria, integridade, autenticidade e proteção criptográfica das informações.
No centro desse ecossistema está o Instituto Nacional de Tecnologia da Informação, o ITI, que atua como Autoridade Certificadora Raiz da ICP-Brasil. É o órgão responsável por coordenar, supervisionar e manter as regras que fazem toda a cadeia funcionar de forma interoperável e segura.
A estrutura opera como uma cadeia hierárquica de confiança. As Autoridades Certificadoras emitem os certificados digitais, enquanto as Autoridades de Registro validam presencial ou remotamente a identidade do titular antes da emissão. É esse processo que garante o caráter personalíssimo do certificado digital.
Mas a ICP-Brasil vai além da emissão de certificados. O ecossistema envolve entidades especializadas em carimbo do tempo, atributos digitais e serviços de confiança, criando uma arquitetura capaz de proteger contratos, sistemas, equipamentos, aplicações e identidades no ambiente eletrônico.
Na prática, a ICP-Brasil funciona como uma espécie de “infraestrutura invisível” da economia digital brasileira. Ela está por trás de assinaturas de contratos, processos judiciais eletrônicos, prontuários médicos, operações bancárias, emissão de notas fiscais e inúmeras transações que exigem elevado nível de segurança e validade jurídica.
Tudo isso é sustentado por normas técnicas, auditorias, homologações e processos rígidos de governança definidos pelo Comitê Gestor da ICP-Brasil, formando uma das maiores infraestruturas nacionais de confiança digital do mundo.
Acesse aqui a coluna sobre a ICP-Brasil!
Europa prepara regras para autenticar pagamentos com carteira de identidade digital EUDI
ECA Digital: classificação indicativa exige verificar idade sem expor usuário
Rodrigo Lattaro, CMO da Certta fala sobre como a segurança digital fortalece marcas
Sobre ANCD

Fundada em setembro de 2014, a Associação Nacional de Certificação Digital – ANCD é uma associação sem fins lucrativos, cujo objetivo é a defesa dos interesses do setor da Certificação Digital no padrão da Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil). Tecnologia implantada no Brasil há quase vinte anos.
A Associação Nacional de Certificação Digital – ANCD reúne as maiores empresas e entidades que atuam no mercado de certificação digital no padrão ICP-Brasil. A associação busca representar a indústria da certificação digital nos mais diversos espaços de debate, garantindo que a ICP-Brasil permaneça sendo uma tecnologia aliada da digitalização segura do país e fomentando novos modelos de negócio para o setor.
Siga o Crypto ID no LinkedIn agora mesmo!