Investigação sobre a eMudhra identifica oito chaves ECC vulneráveis, envolve HSMs utilizados na geração e mobiliza fabricantes de navegadores e fornecedores de software
Por Redação Crypto ID
A atualização emergencial do Go, noticiada pelo Crypto ID em 20 de outubro, ganhou uma explicação técnica. As oito chaves de autoridades certificadoras intermediárias bloqueadas pela linguagem de programação estão relacionadas a um incidente envolvendo a eMudhra, empresa indiana que opera serviços de certificação digital sob a marca emSign.
A investigação revelou que as chaves privadas foram geradas incorretamente durante uma cerimônia realizada em 30 de abril de 2025. Embora utilizassem a curva elíptica P-384, os valores produzidos eram extremamente pequenos e podiam ser recuperados quase instantaneamente a partir das chaves públicas.
Não há evidências de que as chaves tenham sido roubadas dos equipamentos criptográficos. O comprometimento ocorreu porque as chaves geradas eram previsíveis.
A descoberta levou à revogação de oito certificados intermediários, sendo seis destinados a TLS/HTTPS e dois à assinatura de código. Google, Mozilla, Apple, Microsoft e outros fornecedores adotaram medidas para impedir a utilização das chaves comprometidas.
O algoritmo P-384 não foi quebrado
O Indian Computer Emergency Response Team (CERT-In), órgão indiano de resposta a incidentes cibernéticos, esclareceu que o problema não representa uma quebra matemática do algoritmo P-384.
Em condições normais, uma chave privada P-384 deve ser gerada com aleatoriedade criptográfica adequada, dentro de um espaço numérico de aproximadamente 2 elevado a 384 possibilidades.
No incidente da eMudhra, as oito chaves privadas apresentavam valores inferiores a 256, permitindo sua recuperação por métodos computacionais convencionais.
A fragilidade não estava na matemática da criptografia de curvas elípticas, mas no processo utilizado para gerar e manipular as chaves.
HSMs da Utimaco e Entrust participaram da cerimônia
As chaves foram geradas durante uma cerimônia formal, conhecida como Key Generation Ceremony (KGC), com a utilização de módulos de segurança de hardware, os Hardware Security Modules (HSMs).
Esses equipamentos são utilizados por autoridades certificadoras, instituições financeiras e outras organizações para gerar, armazenar e utilizar chaves criptográficas em ambientes protegidos.
Um HSM permite executar operações criptográficas sem expor diretamente as chaves privadas ao ambiente externo. Também pode realizar operações de wrap/unwrap, utilizadas para proteger material criptográfico durante procedimentos controlados de exportação, transferência ou recuperação.
Segundo informações apresentadas pela eMudhra na investigação pública conduzida pela Mozilla, a cerimônia utilizou equipamentos dos fabricantes Entrust e Utimaco, com certificação FIPS 140-2 Nível 3.
Os HSMs da Entrust foram associados à série A, enquanto os equipamentos da Utimaco participaram da geração das séries B e C, nas quais foram identificadas as oito chaves ECC comprometidas.
A eMudhra informou que as chaves originais haviam sido geradas corretamente. Entretanto, durante uma operação de wrap/unwrap, um problema no script utilizado na cerimônia produziu um segundo conjunto de chaves mais fracas.
Segundo a explicação preliminar apresentada pela empresa, essas chaves acabaram sendo utilizadas na criação dos pedidos de assinatura de certificados (Certificate Signing Requests, ou CSRs), devido à semelhança entre os identificadores dos objetos criptográficos.
A associação dos equipamentos da Utimaco às chaves comprometidas não comprova defeito nos HSMs. A própria eMudhra afirmou, em sua avaliação preliminar, que os dispositivos não parecem ser a origem da falha.
A causa raiz definitiva continua sob investigação.
O caso também demonstra que a certificação FIPS 140-2 Nível 3, que estabelece requisitos de segurança para módulos criptográficos, não garante a ausência de erros nos scripts, procedimentos operacionais ou sistemas integrados aos equipamentos.
Falha permaneceu sem identificação por quase 18 meses
As chaves foram geradas em abril de 2025, mas o comprometimento somente foi identificado em 17 de outubro de 2026.
Segundo a eMudhra, a infraestrutura envolvida passou por auditorias independentes nesse intervalo.
A investigação levanta questões sobre os controles utilizados para validar as chaves geradas, a execução das cerimônias criptográficas e os mecanismos de auditoria.
Oito chaves vulneráveis integravam um conjunto maior de certificados intermediários produzidos na cerimônia. O problema identificado estava concentrado nas chaves ECC das séries B e C.
Revogação e bloqueios atingiram diferentes plataformas
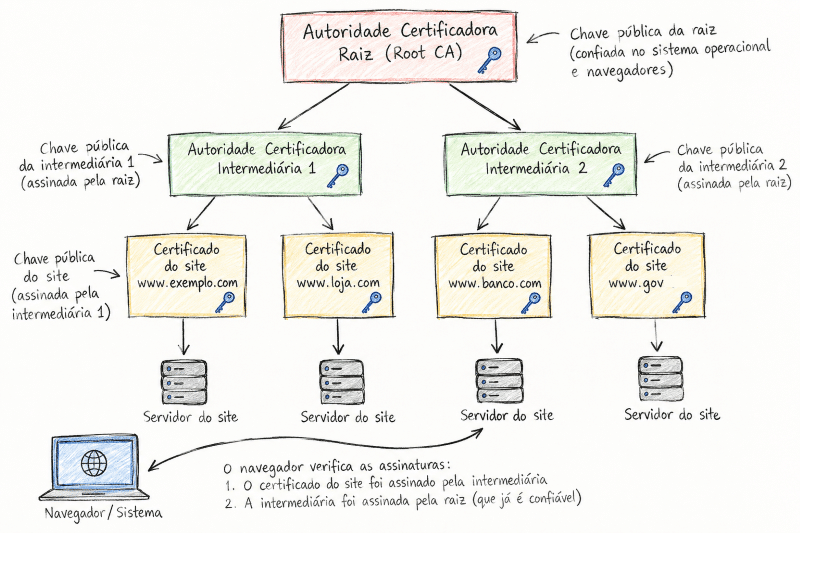
A eMudhra revogou os oito certificados intermediários em 18 de outubro. A Sectigo, que havia assinado de forma cruzada alguns dos certificados afetados, também confirmou a conclusão das revogações correspondentes.
A resposta internacional envolveu diferentes mecanismos de proteção:
- Google Chrome: bloqueio das chaves públicas comprometidas por meio do CRLSet e anúncio de retirada de confiança da raiz emSign ECC Root CA – G3.
- Mozilla Firefox: bloqueio das intermediárias pela OneCRL e atualização do NSS para remover a raiz associada.
- Apple e Microsoft: adoção de medidas para bloquear as intermediárias comprometidas.
- Go: atualizações 1.27.3 e 1.26.10 para rejeitar cadeias de certificação que utilizem as oito chaves.
- Cloudflare: atualizações do WARP e cloudflared, além de medidas de proteção em serviços de CDN e Zero Trust.
O incidente também mobilizou mantenedores de repositórios de certificados utilizados por sistemas Linux, bibliotecas e aplicações que não dependem diretamente dos mecanismos de revogação dos navegadores.
Um registro de segurança do Debian classificou o problema como grave e informou que projetos como Ubuntu, Python certifi, Go e Homebrew já haviam disponibilizado correções. O Debian também iniciou medidas para atualizar seu pacote ca-certificates.
A distinção é importante: revogar um certificado intermediário não significa necessariamente que todas as aplicações deixarão de aceitá-lo. Sistemas que não consultam informações de revogação podem depender de atualizações específicas de seus repositórios de confiança.
O que acontece com os certificados da eMudhra?
A empresa informou que nenhum dos oito certificados intermediários comprometidos havia emitido certificados finais para sites ou organizações.
Entretanto, a decisão de retirar a confiança da raiz emSign ECC Root CA – G3 tem consequências mais amplas para certificados legítimos vinculados à mesma infraestrutura.
Na discussão pública da Mozilla, a eMudhra estimou inicialmente que aproximadamente 30 mil certificados precisariam ser migrados para cadeias alternativas, principalmente vinculadas à sua infraestrutura RSA.
Esse número corresponde à estimativa de migração apresentada pela empresa, e não à quantidade de certificados emitidos pelas oito intermediárias comprometidas.
Marco Zanini alerta para a qualidade dos mecanismos de geração de chaves
Para Marco Zanini, CEO da DINAMO Cyber Security Company, fabricante brasileira de módulos de segurança criptográfica (HSMs), o episódio envolvendo a eMudhra reforça a necessidade de atenção à qualidade dos equipamentos e aos processos utilizados na geração de chaves criptográficas.
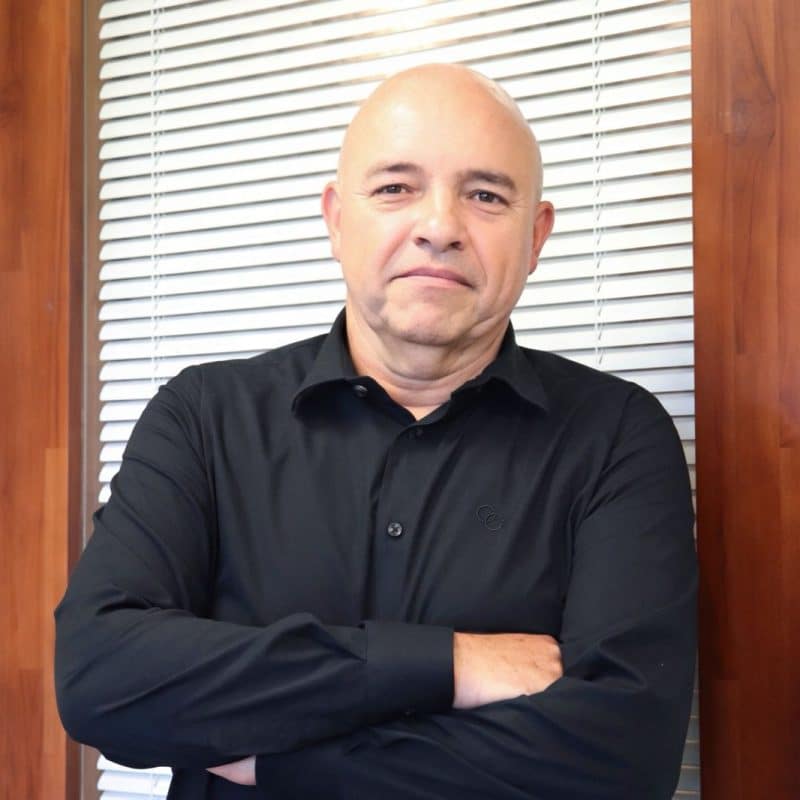
“Existe um problema grave relacionado à qualidade do firmware de equipamentos criptográficos, especialmente no que diz respeito à entropia utilizada na geração das chaves. Na DINAMO, temos uma preocupação muito grande com esse aspecto, porque a segurança de toda a infraestrutura depende da qualidade das chaves geradas”, afirma Zanini.
O executivo também chama a atenção para a dificuldade crescente das organizações em avaliar tecnicamente essas características no momento da contratação de soluções criptográficas.
“Infelizmente, as organizações têm cada vez mais dificuldade para avaliar, por conta própria, características técnicas tão importantes. Isso aumenta o risco de que problemas relacionados à qualidade da geração de chaves passem despercebidos e acabem comprometendo a segurança dos sistemas”, acrescenta.
Investigação continua e fabricantes de HSM podem esclarecer o incidente
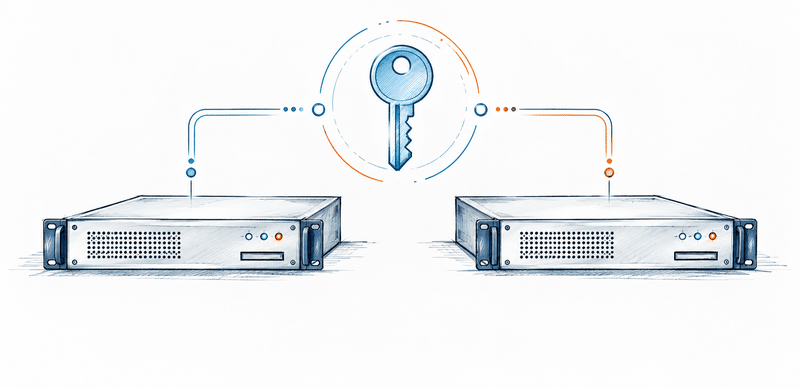
A eMudhra afirma que a falha está relacionada ao processo de geração e manipulação das chaves. Até o momento, não foi demonstrado defeito nos HSMs utilizados.
O Crypto ID já solicitou esclarecimentos junto à Utimaco e à Entrust citados por varios veículos de impresa internacional sobre a participação dos equipamentos na cerimônia, os mecanismos de geração e validação das chaves e eventuais recomendações técnicas decorrentes do incidente.
A investigação também deverá esclarecer por que os controles operacionais e as auditorias não identificaram as chaves vulneráveis antes da publicação dos certificados.
O episódio demonstra que algoritmos criptográficos robustos e HSMs certificados dependem de procedimentos corretamente implementados e auditados. No caso da eMudhra, o P-384 permaneceu matematicamente seguro, mas as chaves geradas não ofereciam a proteção esperada.
Leia também: Go bloqueia oito chaves de certificação digital em atualização de emergência, publicado pelo Crypto ID em 20 de outubro de 2026.
Criptografia Forte é o Padrão que Mantém Bilhões de Pessoas Seguras Todos os Dias! Leia sobre Criptografia no canal que fala a sua língua! Acesse agora mesmo!
Acompanhe no Crypto ID a cobertura do cenário mundial de certificados digitais TLS, que protegem as comunicações, autenticam servidores e contribuem para a segurança das transações eletrônicas em todo o mundo.
Com uma cobertura especializada e abrangente, o Crypto ID acompanha a evolução do mercado internacional de certificação digital, as principais autoridades certificadoras, os padrões tecnológicos, as mudanças regulatórias e os desafios que impactam a infraestrutura global de confiança digital. Acesse aqui!
Crypto ID, referência em informação sobre identidade, criptografia e confiança digital.
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.

O certificado digital é um documento eletrônico que identifica pessoas físicas ou jurídicas e coisas na internet. Leia mais e se aprofunde na coluna de Certificado Digital!