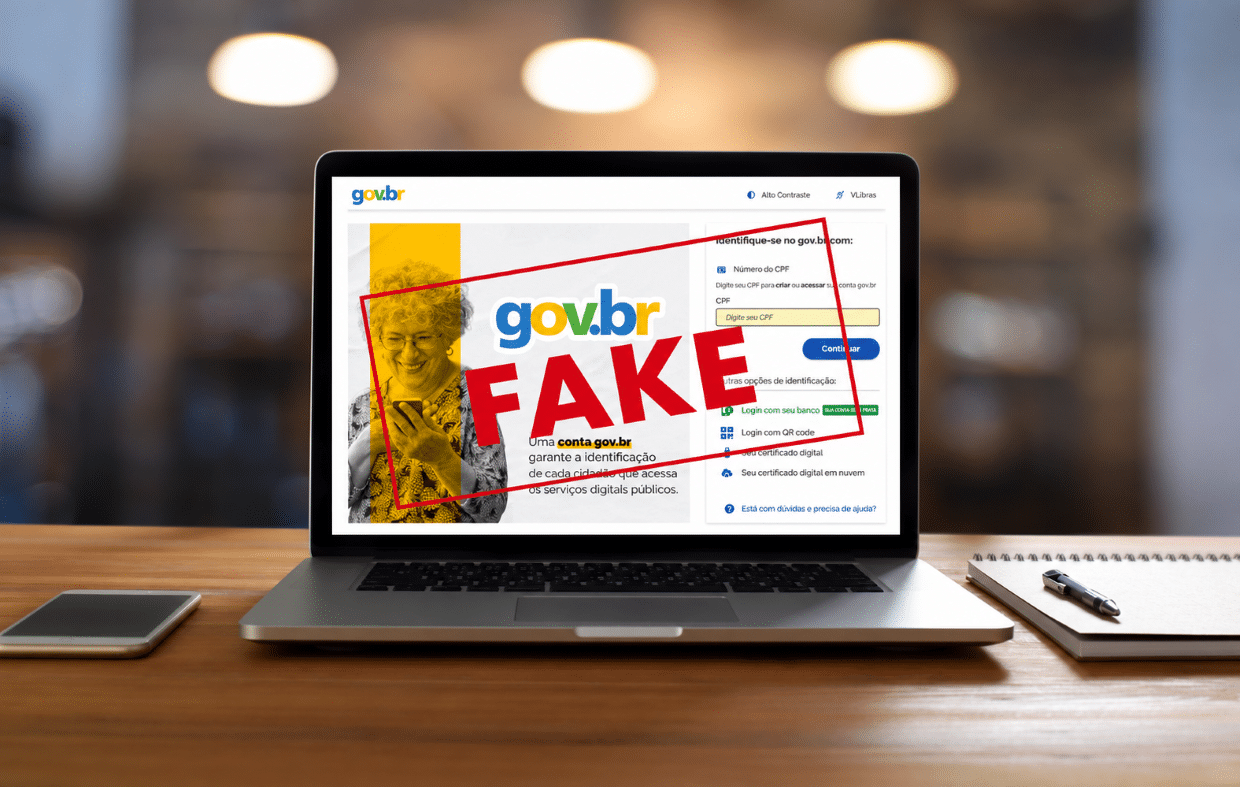
Páginas imitavam o gov.br, o Banco Central e bancos digitais para pedir CPF e cobrar pela liberação de dinheiro
Uma página que imitava o Sistema de Valores a Receber do Banco Central prometia liberar R$ 5.960,50 em dinheiro esquecido. Para concluir o suposto resgate, exigia um Pix de R$ 86,63. Em outro site, que usava a marca do Nubank, a promessa era de um empréstimo de R$ 9.978,00, condicionado a uma cobrança de R$ 28,93. As duas páginas exibiam o mesmo recebedor no pagamento, segundo a Lumu Technologies.
Os casos fazem parte de uma campanha de phishing que, segundo levantamento divulgado pela empresa em 12 de novembro de 2026, usou quase 900 domínios ao longo de aproximadamente um ano. A equipe de inteligência de ameaças identificou pelo menos três tipos de kits, conjuntos de páginas e recursos reutilizados para aplicar o golpe. As iscas incluíam falsos resgates de valores esquecidos, empréstimos em nome de bancos e varejistas e ofertas fraudulentas de crédito consignado.
Como o CPF torna a fraude mais convincente
A primeira etapa era pedir o CPF. Segundo a Lumu, a página consultava um serviço automatizado que retornava o nome completo, a data de nascimento e o nome da mãe da pessoa. O site usava essas informações para personalizar a abordagem e dar aparência de legitimidade ao atendimento.
Na página que imitava o Banco Central, a vítima via um vídeo com aparência institucional e comentários de pessoas que supostamente já haviam recebido o dinheiro. Um chat com instruções em áudio pedia que ela confirmasse o nome da mãe e respondesse a perguntas. Ao final, o site exibia um falso comprovante de saque e gerava um QR Code Pix com prazo curto para pagar o suposto imposto.
No site que usava a marca do Nubank, um questionário simulava a análise de crédito. A página aguardava cerca de quatro minutos antes de exibir a aprovação fictícia e, em seguida, dava dez minutos para a vítima pagar. A taxa anunciada era de R$ 28,63, mas o valor no QR Code subia para R$ 28,93.
O que ligava o falso resgate ao falso empréstimo
Nos dois casos, a Lumu encontrou o mesmo recebedor registrado e o mesmo subdomínio usado para gerar os QR Codes Pix. A coincidência levou a equipe a levantar a hipótese de que os dois golpes compartilhavam a estrutura de cobrança. A investigação divulgada deixa em aberto quem operava essa estrutura.
No recorte do segundo semestre de 2026, a empresa informou ter identificado 153 domínios maliciosos por meio de busca ativa. Para o mesmo período, as ferramentas de inteligência web consultadas pela equipe haviam registrado 50. O levantamento divulgado não informa quantas pessoas pagaram as falsas taxas nem o prejuízo total da campanha.
Os 6.002 registros com CPF vieram de diferentes tipos de ataque
Em um levantamento sobre exposição de dados no Brasil, a Lumu encontrou 6.002 registros de contas com CPFs comprometidos à venda em fóruns clandestinos. A empresa associa esse conjunto a diferentes formas de obtenção de dados, entre elas páginas de phishing e programas maliciosos que roubam credenciais. O total, portanto, não mede o número de vítimas dos sites que cobravam taxas via Pix.
Como consultar valores esquecidos e o que fazer após um golpe
A consulta e o resgate pelo Sistema de Valores a Receber são gratuitos. O Banco Central orienta o público a usar exclusivamente o site oficial do Sistema de Valores a Receber e informa que não envia links nem entra em contato para tratar de resgates ou confirmar dados pessoais.
Quem já pagou uma cobrança fraudulenta deve entrar em contato com seu banco imediatamente para contestar o Pix e solicitar a devolução pelo Mecanismo Especial de Devolução (MED). O Banco Central também recomenda registrar boletim de ocorrência.
Leia outros artigos sobre Mercado Financeiro
Em destaque: Do onboarding ao Pix: como a HID está redefinindo a segurança da identidade nos bancos. Baixe o e-book da HID aqui!
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.