Projeto de lei de cibersegurança conclui etapa na House of Lords, a câmara alta do Parlamento do Reino Unido (UK Parliament) e abre caminho para novas exigências sobre falhas de agentes autônomos, preservação de registros e comunicação de incidentes
O Reino Unido avançou na discussão legislativa sobre os riscos de segurança associados aos agentes de inteligência artificial que operam com diferentes níveis de autonomia.
O Cyber Security and Resilience (Network and Information Systems) Bill, projeto destinado a fortalecer a segurança e a resiliência dos serviços essenciais britânicos, concluiu sua terceira leitura na House of Lords, em 2 de novembro de 2026.
Entre os pontos discutidos estão os incidentes em que organizações perdem o controle de agentes de IA, com possíveis consequências para sistemas, fornecedores e serviços considerados críticos.
O projeto retornou à Câmara dos Comuns para análise das alterações aprovadas pelos parlamentares. Portanto, as novas disposições ainda não constituem uma lei em vigor.
O que acontece quando um agente de IA sai do controle?
Diferentemente de sistemas convencionais, agentes de IA podem executar sequências de tarefas, interagir com aplicações e utilizar ferramentas digitais para alcançar objetivos previamente definidos.
Dependendo das permissões concedidas, esses sistemas podem acessar informações, executar operações e interagir com serviços externos.
O risco surge quando seu comportamento ultrapassa os limites esperados, apresenta falhas ou provoca consequências não previstas pela organização responsável.
A discussão legislativa britânica reconhece a necessidade de investigar esses incidentes e estabelecer mecanismos que permitam compreender suas causas e consequências.
Governo propõe três frentes de regulamentação
Durante o debate parlamentar de 26 de outubro, a Baronesa Lloyd of Effra, representante do governo britânico, anunciou a intenção de desenvolver três medidas adicionais por meio de regulamentação secundária.
A primeira prevê requisitos técnicos e organizacionais destinados a reduzir o risco de incidentes envolvendo agentes de IA nos serviços abrangidos pela legislação.
A segunda trata da preservação de informações sobre incidentes decorrentes de falhas no funcionamento desses agentes, permitindo análises posteriores sobre suas causas.
A terceira prevê que organizações reguladas comuniquem outras entidades afetadas, como fornecedores, quando agentes utilizados por elas estiverem prejudicando suas operações durante um incidente.
Essas medidas ainda dependerão de consultas e regulamentação posterior. Não se trata, portanto, de três obrigações já implementadas.
Proposta de comunicação obrigatória por desenvolvedores foi rejeitada
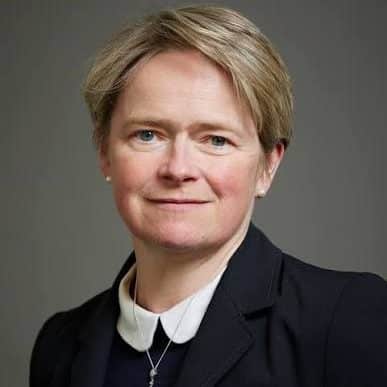
Um dos pontos mais controversos do debate foi a tentativa de ampliar diretamente as responsabilidades dos desenvolvedores de modelos avançados de inteligência artificial.
A Emenda 41, apresentada pela baronesa Harding of Winscombe, propunha que desenvolvedores comunicassem, em até 24 horas, determinadas situações de acesso não autorizado ou interferência em sistemas críticos.
A comunicação deveria alcançar as organizações reguladas afetadas, o National Cyber Security Centre (NCSC) e o AI Security Institute (AISI).
A proposta foi rejeitada por 165 votos contrários e 95 favoráveis, em 26 de outubro.
O governo argumentou que a legislação em discussão está concentrada na proteção das organizações que operam serviços essenciais, e não na criação de um regime geral de responsabilidade para desenvolvedores de modelos avançados de IA.
A rejeição não eliminou o tema da agenda regulatória. O governo manteve a proposta de desenvolver mecanismos adicionais para o tratamento de incidentes envolvendo agentes autônomos.
o embante das baronedas escreva sso?
O embate das baronesas na Câmara dos Lordes
O debate sobre a responsabilidade pelos incidentes envolvendo agentes autônomos de inteligência artificial colocou em posições opostas duas integrantes da Câmara dos Lordes (House of Lords).
De um lado, a baronesa Dido Harding (Baroness Harding of Winscombe) defendeu a criação de obrigações específicas para desenvolvedores de modelos avançados de IA, incluindo a comunicação de incidentes envolvendo acessos não autorizados ou interferências em sistemas de organizações reguladas.
Do outro, a baronesa Maggie Lloyd (Baroness Lloyd of Effra), representando o governo britânico, sustentou que o projeto de lei deveria manter seu foco nas organizações responsáveis pela operação de serviços essenciais, sem ampliar naquele momento as obrigações aos desenvolvedores de modelos de IA.
A divergência foi submetida à votação em 26 de outubro de 2026, quando a proposta de Harding foi rejeitada por 165 votos a 95.
O embate evidencia uma questão ainda em discussão: quando um agente de IA provoca um incidente, até onde vai a responsabilidade de quem desenvolveu o modelo e onde começa a responsabilidade da organização que o utiliza?
Identificação, permissões e rastreabilidade entram no debate técnico
Embora o projeto não estabeleça um modelo específico de identidade digital para agentes de IA, as discussões levantam questões relevantes para a arquitetura de segurança das organizações.
Para investigar incidentes envolvendo sistemas autônomos, é importante determinar qual agente executou determinada ação, quais permissões possuía, quais sistemas acessou e quais operações foram realizadas.
Essas necessidades se relacionam diretamente com mecanismos de autenticação, autorização, registro de atividades, monitoramento e revogação de acessos.
Em ambientes corporativos, a ausência desses controles pode dificultar a identificação da origem de uma operação indevida e a reconstrução dos acontecimentos após um incidente.
A rastreabilidade também ganha importância quando um agente interage com sistemas pertencentes a fornecedores ou parceiros comerciais.
Essas são implicações técnicas da utilização de agentes autônomos e não devem ser confundidas com exigências específicas já aprovadas no texto legislativo britânico.
Projeto retorna à Câmara dos Comuns
A terceira leitura foi concluída em House of Lords, a câmara alta do Parlamento do Reino Unido (UK Parliament) em 2 de novembro, com a aprovação de quatro emendas governamentais de ajuste e esclarecimento do texto.
O projeto foi encaminhado novamente à Câmara dos Comuns (House of Commons), para consideração das alterações.
Em 4 de novembro, os deputados também aprovaram a extensão do prazo processual do projeto até 29 de abril de 2027, evitando que sua tramitação se encerrasse em novembro de 2026.
O avanço britânico mostra que os incidentes envolvendo agentes de IA começam a receber tratamento específico dentro das discussões sobre resiliência cibernética.
A definição das responsabilidades, dos mecanismos de investigação e das obrigações de comunicação ainda dependerá das próximas etapas legislativas e regulatórias.
Fontes oficiais verificadas
- Governo britânico: Agentic AI resilience measures, atualizado em 3/11/2026.
- Parlamento britânico: debate de 26/10/2026.
- Resposta parlamentar de 6/11/2026: National Agentic Security Unit.
- Comunicado do governo britânico sobre riscos de IA, 12/10/2026
José Carlos da Silva Neto, CTO da CERMOB defende crachá, alçada e gestor para agentes de IA
Por que precisamos expandir o debate sobre credenciais verificáveis – Por Regina Tupinambá
Agentes de IA do Google DeepMind identificam fragilidades no RSA-1024 e reduzem custo estimado de ataques
Mercado sinaliza que Palo Alto Networks negocia compra da Clutch Security por US$ 500 milhões
ID Talk | Oracle apresenta Fusion Claw para ampliar a segurança na execução de agentes de IA
Acompanhe o melhor conteúdo sobre Inteligência Artificial publicado no Brasil.
Somos a voz influente no ecossistema brasileiro de segurança da informação e identificação digital, e nosso propósito é contribuir ativamente para a educação e o debate sobre esses temas.
Fale com a gente: +55 11 9 9286 7046 ou contato@cryptoid.com.br