“Midnight in the War Room” reúne CISOs, ex-hackers, psicólogos e ex-dirigentes da CIA e da CISA para contar histórias de ataques como WannaCry e SolarWinds
A Semperis, empresa especializada em resiliência cibernética e proteção de identidades, apresentou nesta terça-feira, 27 de outubro, no Conjunto Nacional, em São Paulo, o documentário Midnight in the War Room, produção que revela os bastidores das guerras digitais por meio dos depoimentos de profissionais que vivenciaram grandes incidentes de segurança cibernética.
A guerra cibernética não é abstrata. É real.
Uma guerra sem fronteiras. Sem regras. Quando o ciberespaço se torna físico, pessoas se ferem; redes elétricas falham, hospitais ficam sem energia, mercados desabam.
“Meia-noite na Sala de Guerra” expõe o custo humano do conflito digital – através dos defensores que se interpõem entre a ordem e o caos.
Midnight in the War Room | New Official Trailer (2026)
Baseado em mais de 50 entrevistas com CISOs, ex-hackers, especialistas em psicologia do comportamento digital e líderes de segurança nacional dos Estados Unidos, o filme aborda o impacto humano, empresarial e geopolítico dos ciberataques. Entre os acontecimentos retratados está o WannaCry, ransomware que provocou uma crise mundial em 2017, com repercussões também no Brasil. A produção reúne personagens como Marcus Hutchins, pesquisador que ajudou a interromper sua propagação, e Tim Brown, ex-CISO da SolarWinds.
A primeira exibição brasileira foi realizada em uma sessão privada destinada a jornalistas especializados em segurança cibernética.
O filme estreou mundialmente em 5 de agosto de 2026, durante a Black Hat USA, em Las Vegas, e integra uma turnê internacional de exibições. A programação divulgada pela Semperis prevê outra sessão em São Paulo, em 4 de novembro.
O lançamento chama a atenção por uma característica pouco convencional: em vez de concentrar sua comunicação exclusivamente em produtos, tecnologias e demonstrações de soluções, uma empresa do setor de cibersegurança decidiu investir em uma produção cinematográfica documental para discutir as consequências dos ataques digitais sobre pessoas, organizações e sociedades.
A proposta desloca o olhar da tecnologia para os protagonistas de uma realidade que normalmente chega ao público por meio de notícias sobre vazamentos, ransomware, interrupções de serviços e comprometimento de infraestruturas críticas.
Quando os protagonistas contam as histórias que viraram notícia
“Acredito que podemos fazer do ransomware uma anomalia chocante, e é nesse mundo que quero viver.” Jen Easterly, Ex-diretora da CISA
Para quem acompanha diariamente a cobertura internacional de cibersegurança, assistir ao documentário proporciona uma experiência particular: reconhecer, nos relatos dos profissionais envolvidos, situações e ataques que já foram amplamente divulgados pela imprensa especializada.
Durante a exibição, chamou a atenção da redação do Crypto ID justamente essa mudança de perspectiva. Incidentes acompanhados ao longo dos anos, geralmente apresentados em reportagens por meio de análises técnicas, comunicados corporativos e investigações, passam a ser contados a partir das experiências de quem esteve envolvido nos acontecimentos.
O documentário permite observar como decisões são tomadas em situações de pressão, quando profissionais precisam enfrentar ameaças que podem comprometer operações empresariais e serviços essenciais.
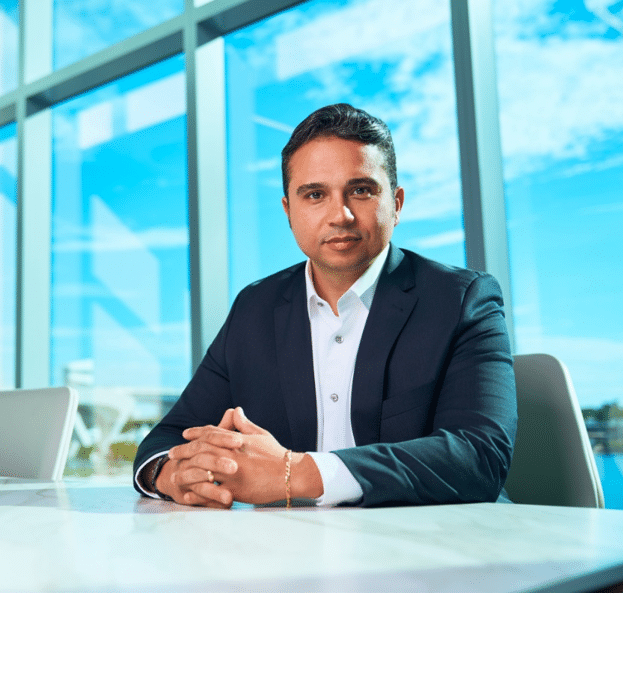
“A partir de histórias de forte impacto humano, queremos ajudar pessoas não técnicas a compreender as guerras secretas travadas 24×7, e a adotar atitudes que contribuam para a resiliência das organizações”, afirma
“O DNA da Semperis inclui ações educativas que aumentam o engajamento de pessoas e empresas na luta contra o cyber crime.”
Mais do que apresentar as consequências tecnológicas de um ataque, a produção procura mostrar as pessoas que atuam na defesa dos sistemas e aquelas que, por diferentes caminhos, acabam participando de atividades criminosas.
WannaCry: o ataque mundial que atingiu o Brasil e revelou um jovem pesquisador
Um dos episódios apresentados em Midnight in the War Room é o WannaCry, ataque de ransomware que, em maio de 2017, provocou uma crise internacional de segurança cibernética.
O malware explorava uma vulnerabilidade do Windows para se propagar automaticamente entre computadores, criptografando arquivos e exigindo pagamentos para sua liberação.
O ataque atingiu organizações em mais de 150 países, incluindo o Brasil, onde instituições públicas e empresas adotaram medidas emergenciais para conter a ameaça. Entre as vítimas internacionais mais conhecidas estava o Serviço Nacional de Saúde do Reino Unido (NHS), que enfrentou interrupções em atendimentos e procedimentos médicos.
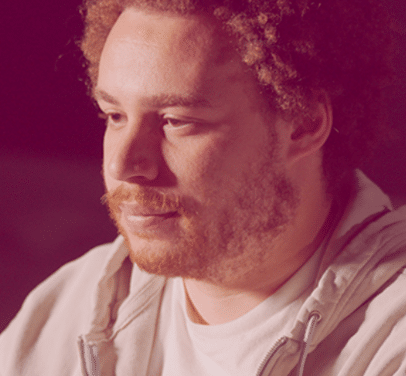
Um dos personagens dessa história é Marcus Hutchins, pesquisador britânico que tinha apenas 22 anos quando identificou um domínio utilizado pelo código malicioso.
Ao registrá-lo, acionou um mecanismo de interrupção, conhecido como kill switch, que ajudou a conter a propagação daquela versão do WannaCry.
“No fim das contas, tudo se resume a: a pessoa certa estava no lugar certo na hora certa?”
Marco Hutchins – Herói do WannaCry
O debate após a exibição: a segurança precisa falar a linguagem dos negócios
Após a apresentação do documentário, o debate com Fernando Oliveira, vice-presidente da Semperis para a América Latina, e Silvio Hayashi, Chief Information Security Officer (CISO) da Americanas, ampliou as reflexões do filme e trouxe a discussão para a realidade das organizações brasileiras.
Entre os temas abordados no encontro esteve a necessidade de aproximar a linguagem dos CISOs daquela utilizada pelas lideranças empresariais.
O desafio não está apenas em explicar vulnerabilidades, ameaças ou tecnologias, mas em traduzir riscos cibernéticos em impactos financeiros, operacionais, regulatórios e reputacionais, permitindo que a segurança digital participe efetivamente das decisões estratégicas das organizações.
Da cultura gamer à formação de profissionais de cibersegurança
Outro tema que ganhou destaque no debate com Fernando Oliveira e Silvio Hayashi foi a necessidade de identificar e desenvolver talentos em segurança cibernética desde cedo.
O documentário revela trajetórias de hackers que começaram a explorar computadores, jogos eletrônicos, programação e comunidades digitais ainda muito jovens, em alguns casos por volta dos 12 anos.
Essa aproximação com a cultura gamer chama a atenção para uma geração que desenvolve familiaridade com sistemas computacionais antes mesmo de ingressar no ensino técnico ou universitário.
A curiosidade por compreender o funcionamento dos jogos, modificar códigos, explorar ambientes virtuais e superar desafios tecnológicos pode estimular habilidades relacionadas à programação, à engenharia reversa e à pesquisa de vulnerabilidades.
O problema surge quando jovens com aptidões técnicas precoces não encontram ambientes adequados para desenvolver esses conhecimentos de maneira supervisionada e legal.
Nesse contexto, o debate apontou para a importância de aproximar empresas de universidades, escolas técnicas e programas de formação, criando oportunidades para que esses talentos sejam identificados e orientados.
Laboratórios de segurança, competições de Capture the Flag (CTF), programas de aprendizagem e iniciativas de divulgação responsável de vulnerabilidades são exemplos de caminhos possíveis.
A questão não é associar a cultura gamer à criminalidade digital, mas reconhecer que habilidades tecnológicas podem surgir muito antes da formação profissional convencional.
Se jovens de 12 anos já demonstram capacidade para explorar sistemas complexos, por que esperar até a universidade para oferecer caminhos estruturados de formação em cibersegurança?
Essa reflexão conecta duas dimensões fundamentais da segurança digital: a necessidade de formar a próxima geração de especialistas e a responsabilidade das organizações de preparar suas estruturas para enfrentar ameaças cada vez mais sofisticadas.
Preparar a sala de guerra antes que o ataque aconteça
Outro aspecto discutido foi a necessidade de as organizações se prepararem para a possibilidade de uma invasão, mesmo quando mantêm investimentos consistentes em prevenção.
Uma sala de guerra cibernética não pode começar a ser organizada quando o incidente já comprometeu sistemas críticos.
É necessário estabelecer antecipadamente planos de resposta, critérios de escalonamento, responsabilidades executivas, procedimentos de contenção, canais alternativos de comunicação e estratégias de recuperação.
Isso envolve exercícios de simulação, testes de restauração e definição dos processos de negócios que precisam ser recuperados prioritariamente. Também exige preservar evidências técnicas para investigação forense, sem comprometer a integridade dos registros.
Quando a crise acontece, o CISO e sua equipe precisam saber quais sistemas foram comprometidos, quais privilégios podem ter sido explorados, como conter a movimentação lateral dos invasores e quais condições devem ser atendidas antes de restabelecer o ambiente.
Nesse contexto, a governança de identidades e acessos precisa ser elevada ao nível de prioridade estratégica da resiliência cibernética.
Não se trata apenas de administrar credenciais ou conceder permissões. É necessário assegurar a integridade dos diretórios corporativos, a rastreabilidade das autenticações, a aplicação do princípio do menor privilégio e o controle rigoroso das contas administrativas.
A gestão de acessos privilegiados (PAM), a governança e administração de identidades (IGA), a autenticação multifator resistente a phishing e a detecção de ameaças à identidade (ITDR) devem atuar de maneira coordenada.
A criptografia também ocupa uma posição essencial nessa arquitetura. A proteção das chaves criptográficas, a segurança dos certificados digitais, a autenticação baseada em mecanismos criptográficos robustos e a gestão de seus ciclos de vida são fundamentais para preservar a confidencialidade, a integridade e a autenticidade das comunicações e transações.
Em um cenário de identidades humanas e não humanas, aplicações automatizadas e agentes de inteligência artificial, essas disciplinas precisam deixar de ser tratadas como controles isolados e passar a integrar uma arquitetura de confiança verificável e recuperação segura.
Afinal, restaurar servidores não significa necessariamente recuperar a segurança da organização. Se identidades privilegiadas, credenciais, certificados ou relações de confiança permanecerem comprometidos, o atacante poderá conservar caminhos de acesso ao ambiente reconstruído.
É justamente nesse ponto que a mensagem do documentário encontra sua aplicação mais concreta.
As histórias de jovens que descobriram cedo suas habilidades no ciberespaço, os relatos dos profissionais que enfrentaram ataques históricos e a experiência dos CISOs responsáveis pela continuidade dos negócios convergem para uma mesma conclusão: a resiliência cibernética começa muito antes de uma invasão.
Começa na formação de pessoas, na preparação das organizações e na capacidade de reconhecer que a identidade digital, os controles de acesso e a criptografia constituem fundamentos da confiança nos ambientes corporativos.
Se o documentário mostra o que acontece quando as guerras digitais começam, o desafio das empresas é garantir que, ao entrar na sala de guerra, suas equipes já saibam como agir, quais identidades proteger e de que forma recuperar a confiança nos sistemas comprometidos.
Como remédios para o WannaCry são apenas mais um vetor de ataques
Pesquisadores encontram evidências de conexão entre WannaCry e North Korean Hacker Group
Principais formas de ransomware que preocupam as empresas identificadas
Ataque ao SolarWinds pode esconder novos vetores de intrusão
Hackers supostamente usaram uma senha comprometida no ataque cibernético Colonial Pipeline
Chefe da Colonial Pipeline confirma pagamento de resgate de $ 4,4 milhões
Desde 2014, o Crypto ID trata sobre evolução das tecnologias de identificação de pessoas e de identidades não humanas (NHIs) com abordagem técnica e acadêmica. Aprofunde-se nesses temas em nossa coluna sobre Identidade. Aqui!
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.
Somos a voz influente no ecossistema brasileiro de segurança da informação e identificação digital, e nosso propósito é contribuir ativamente para a educação e o debate sobre esses temas.
Fale com a gente: +55 11 9 9286 7046 ou contato@cryptoid.com.br