Pesquisa da NordVPN e da Saily identificou 494 incidentes envolvendo empresas de turismo entre 2021 e 2026. Plataformas de reservas e passeios concentraram mais da metade das ocorrências analisadas
Uma pesquisa realizada pela NordVPN e pela Saily identificou 119,4 milhões de registros de viajantes expostos em 494 vazamentos de dados relacionados ao setor de turismo, entre janeiro de 2021 e agosto de 2026. O levantamento revela a dimensão dos riscos associados ao armazenamento de informações pessoais por companhias aéreas, hotéis, plataformas de reservas, locadoras de veículos e prestadores de serviços turísticos.
Publicado em 13 de outubro de 2026, o estudo conjunto da NordVPN e da Saily utilizou informações da plataforma NordLayer Intelligence e identificou incidentes que envolveram desde pequenos operadores turísticos até grandes empresas de transporte aéreo.
Além do volume de registros expostos, os pesquisadores analisaram os tipos de informações comprometidas, a frequência dos incidentes e os segmentos mais afetados.
Os dados mostram que o volume de registros expostos e o número de incidentes variaram de forma significativa nos últimos anos, o que evidencia mudanças no perfil dos vazamentos e na superfície de ataque das organizações.
| Ano | Número de registros expostos | Número de vazamentos |
|---|---|---|
| 2021 | 37.471.649 | 278 |
| 2022 | 21.927.007 | 43 |
| 2023 | 29.981.113 | 23 |
| 2024 | 8.143.216 | 74 |
| 2025 | 12.053.918 | 40 |
| 2026* | 9.856.530 | 36 |
Embora 2021 tenha registrado o maior volume de ocorrências e de registros expostos, os anos seguintes mostram que a redução no número de casos não elimina a gravidade do problema, já que incidentes menos numerosos ainda podem comprometer milhões de registros.
Os resultados mostram que os riscos não se limitam ao vazamento de credenciais de acesso. Informações como nome completo, endereço, telefone, data de nascimento e números de documentos podem permanecer associadas a uma pessoa durante toda a vida, ampliando as consequências de sua exposição.
“As viagens fazem parte de um ecossistema altamente conectado, e cada empresa com a qual você compartilha informações se torna mais um possível ponto de exposição”, afirma Marijus Briedis, diretor de tecnologia (CTO) da NordVPN.
Segundo o executivo, diferentemente das senhas, que podem ser substituídas, informações pessoais como nome e data de nascimento não podem ser facilmente alteradas após um incidente.
Nomes, telefones e endereços aparecem na maioria dos vazamentos
Os pesquisadores identificaram uma presença recorrente de informações pessoais nos incidentes analisados. Como o número de endereços de e-mail únicos foi utilizado para dimensionar cada vazamento, esse dado estava presente em todas as ocorrências consideradas.
Tipos de dados identificados nos vazamentos
Percentual dos 494 incidentes analisados que continham cada informação
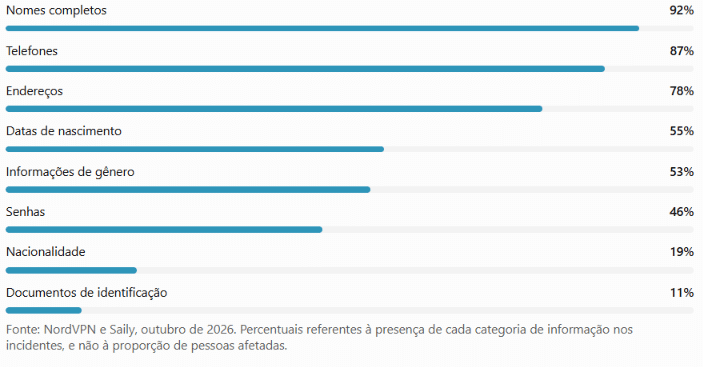
O cruzamento dessas informações pode favorecer tentativas de fraude, engenharia social e golpes personalizados. Criminosos que tenham acesso a registros de reservas ou dados cadastrais podem utilizar informações verdadeiras sobre os viajantes para construir abordagens mais convincentes.
Um contato fraudulento que mencione o nome completo, telefone ou dados de uma reserva, por exemplo, pode ganhar credibilidade perante a vítima, especialmente quando apresentado como uma comunicação de uma companhia aérea, hotel ou agência de viagens.
O levantamento não quantifica quantas fraudes foram efetivamente praticadas a partir dos registros identificados. Ele permite, contudo, avaliar a natureza das informações expostas e os riscos decorrentes de sua utilização indevida.
Plataformas de reservas e passeios concentram 55,5% dos incidentes
O estudo identificou diferenças entre a frequência dos vazamentos e a quantidade de registros expostos em cada segmento.
Plataformas de reservas, agências de viagens on-line, operadoras de turismo e empresas de passeios e atividades responderam por 274 dos 494 incidentes, equivalentes a aproximadamente 55,5% das ocorrências analisadas.
Esse grupo reúne empresas de diferentes portes, incluindo grandes plataformas digitais, pequenas agências, operadores regionais e fornecedores de experiências turísticas.
As companhias aéreas apresentaram um comportamento distinto. Embora tenham registrado apenas 21 vazamentos na base pesquisada, esses incidentes expuseram, conjuntamente, mais de 25,2 milhões de registros.
Em média, cada incidente envolvendo companhias aéreas comprometeu cerca de 1,2 milhão de registros, mais de 11 vezes a média de aproximadamente 107 mil registros observada na categoria de reservas, agências e passeios.
Participação dos segmentos no total de registros expostos
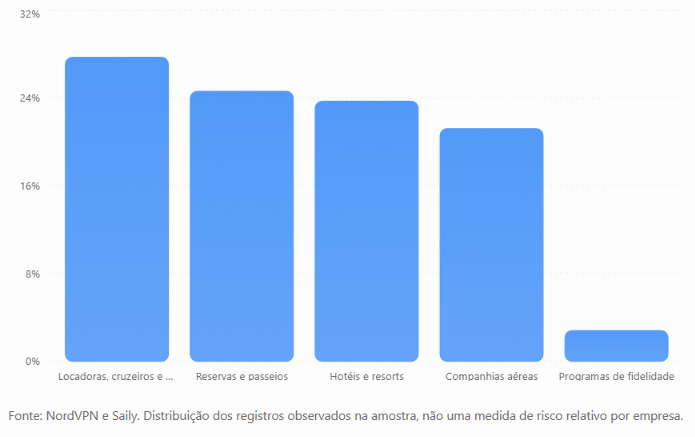
A comparação evidencia que um maior número de incidentes não significa necessariamente maior volume de registros comprometidos.
“O porte da empresa não explica, sozinho, o risco para o viajante”, observa Briedis. Segundo ele, fornecedores menores podem apresentar fragilidades de segurança, enquanto um único incidente em uma grande companhia aérea pode afetar milhões de registros.
Informações podem permanecer armazenadas anos após a viagem
Outro aspecto destacado pela pesquisa é a permanência dos dados pessoais nos sistemas das empresas depois da utilização de seus serviços.
Uma viagem internacional, por exemplo, pode envolver cadastros em diferentes plataformas para compra de passagens, hospedagem, transporte, passeios e contratação de serviços adicionais. Mesmo quando a relação comercial termina, parte dessas informações pode permanecer armazenada conforme as políticas de retenção e as obrigações legais aplicáveis.
Para Vykintas Maknickas, CEO da Saily, o problema é agravado pelo fato de muitos usuários não se lembrarem de todos os serviços nos quais se cadastraram.
“O viajante pode usar um serviço por pouco tempo, mas a relação desse serviço com seus dados pode durar muito mais”, afirma.
O executivo observa que informações fornecidas para uma única reserva podem permanecer em sistemas de fornecedores durante anos, mesmo quando o usuário deixa de utilizar a plataforma.
A questão envolve também a gestão do ciclo de vida dos dados pessoais. Quanto maior a quantidade de sistemas que armazenam informações de um consumidor, mais pontos potenciais de exposição podem existir.
No Brasil, a Lei Geral de Proteção de Dados Pessoais (LGPD) estabelece princípios como necessidade, finalidade, segurança e prevenção para o tratamento de dados pessoais. A legislação também prevê hipóteses para o término do tratamento e a eliminação de informações, ressalvadas as situações em que sua conservação é permitida por lei.
Assim, o encerramento de uma viagem ou mesmo a exclusão de uma conta não significa, necessariamente, que todos os registros associados ao consumidor devam ser imediatamente eliminados.
Vazamentos não ocorreram de maneira uniforme ao longo dos anos
Os dados também revelam uma distribuição irregular dos incidentes ao longo do período pesquisado.
Em 2021, foram identificados 278 vazamentos, com mais de 37,4 milhões de registros expostos. Esse foi o ano com o maior número de incidentes observados, influenciado por ocorrências envolvendo plataformas de reservas.
Em 2022, foram registrados 43 incidentes, que expuseram quase 22 milhões de registros. Já em 2023, a base apresentou apenas 23 vazamentos, mas com aproximadamente 30 milhões de registros comprometidos.
Essa diferença demonstra como incidentes de grandes proporções podem elevar substancialmente o volume de dados expostos, mesmo quando o número total de ocorrências é menor.
Os pesquisadores ressaltam que os resultados representam os incidentes identificados na base utilizada e não permitem concluir que o número global de vazamentos no turismo tenha aumentado ou diminuído na mesma proporção.
Como os viajantes podem reduzir a exposição de dados pessoais
Embora a segurança das plataformas dependa das empresas responsáveis pelo tratamento das informações, algumas medidas podem limitar a exposição dos consumidores.
Entre as recomendações apresentadas pela NordVPN e pela Saily estão evitar a criação de contas desnecessárias, utilizar senhas exclusivas para cada serviço, ativar autenticação multifator e remover informações de pagamento que não precisem permanecer armazenadas.
Os pesquisadores também recomendam verificar a necessidade de enviar documentos de identificação, especialmente passaportes, para serviços turísticos e plataformas de reservas.
Outra providência é revisar cadastros antigos e solicitar a exclusão de contas e dados pessoais quando não houver mais necessidade de mantê-los, observadas as obrigações legais de conservação.
Maknickas recomenda que os usuários façam essa revisão após as viagens, inclusive em plataformas de passeios, locadoras de veículos e serviços contratados apenas uma vez.
A orientação se estende a mensagens inesperadas relacionadas a reservas antigas, sobretudo quando contêm solicitações de pagamento, atualização cadastral ou acesso a links externos.
Metodologia e limites do levantamento
A pesquisa da NordVPN e da Saily analisou registros históricos de vazamentos observados entre 1º de janeiro de 2021 e 18 de agosto de 2026, a partir da base da NordLayer Intelligence.
Os incidentes foram classificados segundo a organização afetada, seu domínio e a descrição do vazamento. Os pesquisadores informam que verificaram individualmente os maiores casos e removeram falsos positivos.
O volume de dados comprometidos foi calculado com base na quantidade de endereços de e-mail únicos identificados em cada vazamento.
Uma ressalva importante: os 119,4 milhões representam registros contabilizados nos incidentes, e não necessariamente 119,4 milhões de pessoas diferentes. O mesmo indivíduo pode ter informações presentes em mais de um vazamento.
Além disso, a pesquisa não representa um censo mundial de incidentes de segurança no turismo, mas o conjunto observado na plataforma utilizada.
Os resultados reforçam a importância de políticas de retenção, proteção e eliminação de informações pessoais em um setor no qual os consumidores compartilham dados com diferentes empresas ao longo de uma mesma viagem.
Fonte: NordVPN e Saily, New research reveals nearly 120 million traveler records exposed, publicado em 13 de outubro de 2026.
IA: Uma Revolução para o Turismo no G7, aponta OCDE
Inteligência Artificial Generativa revoluciona o setor de turismo
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.
Somos a voz influente no ecossistema brasileiro de segurança da informação e identificação digital, e nosso propósito é contribuir ativamente para a educação e o debate sobre esses temas.
Fale com a gente: +55 11 9 9286 7046 ou contato@cryptoid.com.br