
Novos recursos permitem identificar agentes que acessam sites em nome de usuários, controlar suas atividades e discutir padrões de delegação de identidade
A Cloudflare anunciou, nos dias 4 e 5 de novembro de 2026, novas iniciativas para identificar e controlar agentes de inteligência artificial que navegam pela internet e executam tarefas em nome de usuários.
A novidade responde a uma transformação na forma como pessoas e empresas interagem com serviços digitais. Em vez de acessar diretamente um site, o usuário pode solicitar que um agente de IA pesquise informações, compare produtos, consulte serviços ou realize operações.
Para os administradores dessas plataformas, surge uma questão de segurança: como identificar o agente que está realizando uma operação, saber em nome de quem ele atua e estabelecer os limites de sua autorização?
A Cloudflare pretende enfrentar parte desse desafio com novos recursos de visibilidade, políticas de acesso e uma iniciativa internacional de padronização.
Cloudflare permite identificar quais agentes acessam os sites
A empresa ampliou os recursos do Security Analytics para identificar o tráfego gerado por assistentes pessoais de IA.
A nova categoria Personal Assistants permite aos administradores visualizar quais agentes estão acessando seus sites, quantas requisições realizam e quais páginas ou serviços procuram.
As informações ajudam a diferenciar agentes conhecidos de outras atividades automatizadas, oferecendo elementos para decisões de segurança e gestão de tráfego.
A Cloudflare também ampliou as políticas de acesso para agentes compatíveis com seus mecanismos de controle.
Os administradores podem permitir o acesso, bloquear determinados agentes ou impedir sua atuação em páginas que apresentam publicidade.
Esse último recurso é particularmente relevante para portais de notícias e empresas de comunicação que dependem da monetização de conteúdo.
Identificar o agente não é suficiente
Um dos problemas apresentados pela Cloudflare é a perda de visibilidade sobre o usuário quando um agente atua como intermediário.
Uma plataforma de IA pode representar milhares de pessoas diferentes, mas o site acessado nem sempre consegue distinguir qual usuário autorizou determinada operação.
Essa limitação dificulta a identificação de fraudes, a aplicação de políticas individualizadas e a investigação de comportamentos suspeitos.
Para clientes que utilizam o Account Abuse Protection, recurso atualmente em acesso antecipado, a Cloudflare acrescentou funcionalidades para relacionar atividades de agentes às contas dos usuários.
O sistema permite identificar quais assistentes estão associados a determinada conta e utilizar identificadores de usuário protegidos por hash para aplicar medidas de segurança específicas.
Assim, uma conta suspeita pode ser submetida a controles sem que seja necessário bloquear indiscriminadamente todos os usuários de uma mesma plataforma de agentes.
Trusted Agent Delegation: a proposta de estabelecer regras comuns
Em 5 de novembro, a Cloudflare apresentou também a iniciativa Trusted Agent Delegation (TAD), voltada ao desenvolvimento de mecanismos interoperáveis de identidade, reputação e responsabilização nas interações realizadas por agentes de IA.
A proposta parte de um princípio: a intermediação tecnológica não deve eliminar a relação de confiança e as responsabilidades existentes entre usuários e serviços digitais.
Para isso, será necessário desenvolver formas de comprovar quem é o agente, qual organização o opera, quem autorizou determinada atividade e quais limites devem ser respeitados.
A discussão envolve tecnologias e protocolos de identidade e autorização, incluindo mecanismos de autenticação de agentes e delegação de permissões.
A iniciativa pretende contribuir para o desenvolvimento de padrões abertos, mas ainda não representa um modelo universal concluído ou adotado por toda a internet.
O desafio ultrapassa a segurança dos sistemas corporativos
A identificação de agentes de IA já vinha ganhando espaço nas arquiteturas empresariais de gestão de identidade e acesso, conhecidas como IAM.
Com as iniciativas da Cloudflare, essa discussão alcança também os sites, plataformas digitais e serviços que recebem solicitações realizadas por agentes externos.
O desafio não é apenas reconhecer uma aplicação automatizada. É estabelecer mecanismos que permitam verificar a legitimidade da operação, limitar privilégios, preservar a privacidade e manter registros capazes de apoiar auditorias e investigações.
Como desenvolvedores e administradores podem identificar agentes de IA que acessam seus sites
Os agentes pessoais de inteligência artificial funcionam como intermediários entre usuários e serviços disponíveis na internet. Eles transformam instruções humanas em requisições HTTP e ações executadas em sites, como consultar produtos, pesquisar informações, acessar páginas de suporte ou iniciar uma compra.
Para o administrador de um site, essas interações podem aparecer simplesmente como tráfego automatizado.
O problema é que nem toda automação representa o mesmo risco. Um agente pode estar atendendo a uma solicitação legítima de um cliente, enquanto outro pode executar atividades incompatíveis com as políticas de acesso do serviço.
Bloquear indiscriminadamente esse tráfego pode impedir operações autorizadas e prejudicar a experiência dos usuários.
A Cloudflare apresentou novos recursos para permitir que proprietários de sites identifiquem os agentes pessoais que acessam suas aplicações, analisem seu comportamento e estabeleçam políticas específicas de acesso.
Security Analytics passa a identificar assistentes pessoais
No painel Security Analytics, a Cloudflare acrescentou a categoria Personal Assistants à análise de bots.
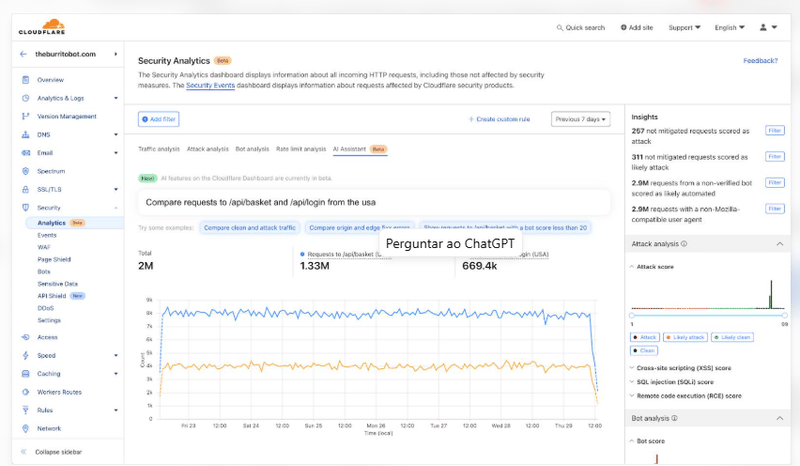
Ela aparece ao lado das classificações Verified Bot, Likely Human, Likely Automated e Automated.
Com isso, as equipes técnicas podem filtrar o tráfego originado de agentes pessoais e acompanhar sua evolução ao longo do tempo.
Um novo widget identifica os agentes reconhecidos e apresenta o volume de requisições associado a cada um.
Ao selecionar determinado agente, os demais indicadores do painel são atualizados para apresentar informações específicas de seu tráfego, incluindo:
- Caminhos e endpoints solicitados.
- Códigos de resposta HTTP.
- Redes de origem das requisições.
- Volume de solicitações por agente.
- Atividades relacionadas a páginas de autenticação, produtos e checkout.
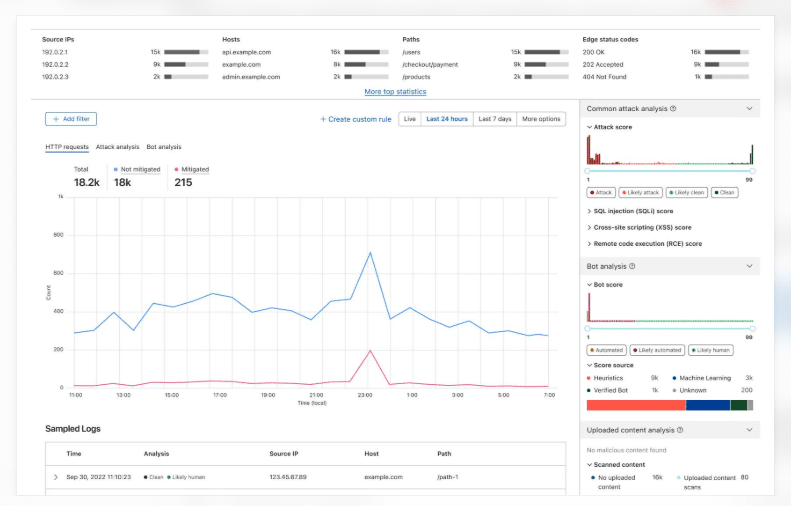
Esses dados permitem identificar, por exemplo, se um agente está consultando páginas públicas, tentando acessar recursos restritos ou recebendo sucessivas respostas de erro.
Para desenvolvedores e equipes de operações, a análise pode ajudar a distinguir problemas de compatibilidade de aplicações, comportamentos automatizados esperados e atividades que exigem investigação.
A identificação de um agente, entretanto, não comprova isoladamente que todas as suas requisições foram autorizadas pelo usuário.
Account Abuse Protection relaciona agentes às contas dos usuários
A Cloudflare também ampliou os recursos do Account Abuse Protection (AAP), atualmente em acesso antecipado, para oferecer informações sobre agentes pessoais associados a contas de usuários.
A funcionalidade permite identificar quais agentes estão ativos entre os usuários de uma aplicação e quantas contas utilizam esses serviços.
Nos eventos de login e cadastro, os administradores podem verificar se determinada solicitação foi realizada por um agente pessoal reconhecido.
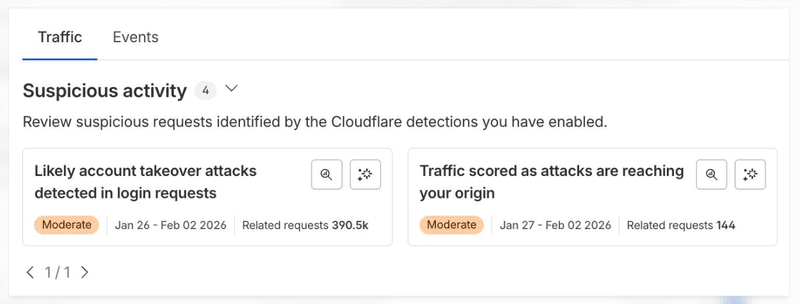
A plataforma também permite filtrar contas de acordo com eventos relacionados a assistentes de IA e com a quantidade de agentes associados.
Na análise individual de uma conta, a equipe antifraude pode verificar se uma atividade suspeita está relacionada a um agente utilizado anteriormente ou a um agente identificado recentemente.
Essa diferenciação é importante porque um mesmo serviço de agentes pode representar diversos usuários.
Caso seja identificado comportamento suspeito associado a uma conta específica, a Cloudflare permite aplicar medidas de mitigação por meio de regras do Web Application Firewall (WAF), utilizando um identificador de usuário representado por hash.
Dessa forma, a proteção pode ser direcionada à conta investigada, sem exigir o bloqueio do agente para todos os demais usuários que utilizam o mesmo serviço.
O mecanismo acrescenta uma camada de análise de contexto à proteção de aplicações, embora a identificação técnica do agente não substitua os controles de autenticação e autorização mantidos pelo próprio site.
Políticas permitem aceitar, restringir ou bloquear agentes
Além da visibilidade, a Cloudflare ampliou as opções de controle de acesso para agentes pessoais compatíveis com seus mecanismos de identificação.
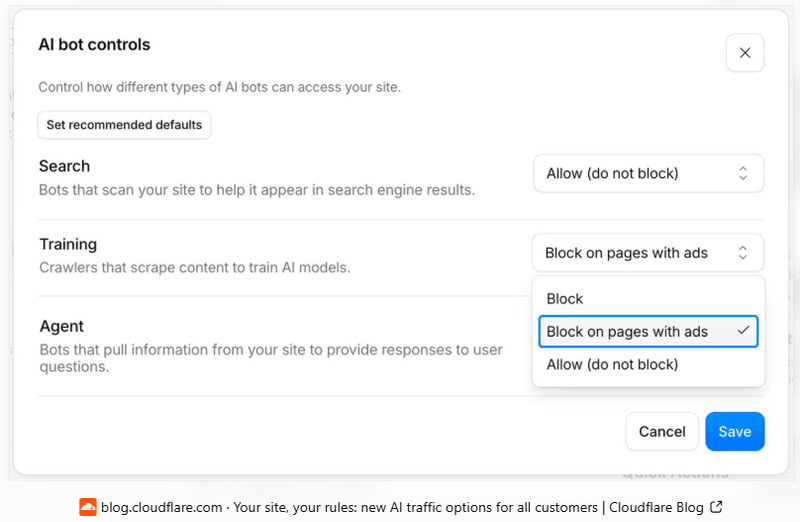
A configuração, anteriormente relacionada às políticas de bots de IA, passa a ser apresentada como AI Crawler and Agent Access Policies.
Nas configurações de segurança, os administradores podem estabelecer uma política geral para agentes e, quando disponível, definir regras específicas para determinados assistentes pessoais.
As opções anunciadas incluem:
Allow (do not block): permite que o agente acesse o site, sem bloqueio por essa política específica.
Block on pages with ads: bloqueia o agente nas páginas identificadas como monetizadas por publicidade.
Block: impede o acesso do agente abrangido pela política.
Essas opções permitem diferenciar o tratamento dado a agentes que consultam conteúdo, realizam tarefas autorizadas ou acessam páginas cuja monetização depende da exibição de anúncios.
Para portais de notícias, por exemplo, a configuração permite avaliar separadamente a conveniência de permitir que agentes pessoais consultem artigos e a necessidade de proteger páginas financiadas por publicidade.
As políticas existentes para bots de pesquisa e treinamento de IA permanecem separadas.
Durante a configuração inicial de um novo site na Cloudflare, a plataforma também pode perguntar se a propriedade utiliza publicidade, utilizando essa informação para recomendar políticas de acesso.
Os controles podem ser revisados posteriormente no painel de segurança.
Como configurar os controles na Cloudflare
Para os administradores que já utilizam a plataforma, o caminho indicado pela empresa é:
- Acessar o painel da Cloudflare e selecionar o domínio.
- Abrir Security Analytics e examinar a categoria Personal Assistants na análise de bots.
- Identificar os agentes que estão acessando o site e verificar seus padrões de requisições.
- Acessar Security Settings e localizar AI Crawler and Agent Access Policies.
- Definir a política geral e, quando disponível, as exceções específicas para agentes pessoais compatíveis.
Antes de bloquear um agente, é recomendável analisar os endpoints acessados, os códigos HTTP retornados e a possível relação do tráfego com funcionalidades utilizadas por clientes.
Os novos controles também não dispensam mecanismos de autenticação, autorização, proteção de APIs e monitoramento de transações no servidor de origem.
Identificar o agente é apenas a primeira etapa
A Cloudflare reconhece que identificar o agente responsável por uma requisição não resolve integralmente o problema da confiança.
Um site pode reconhecer o serviço automatizado que está realizando uma operação, mas ainda não saber qual usuário autorizou a atividade, se ele possui uma assinatura ativa ou quais permissões devem ser aplicadas.
Por isso, a empresa pretende avançar no desenvolvimento de mecanismos que permitam transmitir o contexto do usuário de maneira compatível com sua privacidade, avaliar a reputação dos agentes e estabelecer responsabilidades nas operações intermediadas.
Essa evolução está relacionada à iniciativa Trusted Agent Delegation, anunciada pela Cloudflare para estimular o desenvolvimento de mecanismos interoperáveis de identificação e delegação de autoridade.
Para desenvolvedores e administradores de sites, o desafio será conciliar três necessidades: reconhecer os agentes legítimos, preservar os controles de segurança das aplicações e permitir que usuários continuem acessando serviços por meio de interfaces automatizadas.
A gestão do tráfego de agentes de IA começa, portanto, a exigir políticas próprias, diferentes daquelas tradicionalmente aplicadas aos rastreadores de mecanismos de busca e aos bots utilizados para treinamento de modelos.
Crypto ID já vinha destacando os movimentos do mercado de identidade de agentes
Na última semana, o Crypto ID acompanhou diferentes movimentos que mostram como a identidade dos agentes de inteligência artificial está se tornando uma prioridade para fornecedores de tecnologia e especialistas em segurança.
Um deles foi a negociação envolvendo a Palo Alto Networks e a Clutch Security, empresa especializada na proteção de identidades não humanas. O movimento evidencia o interesse do mercado por soluções capazes de administrar credenciais, privilégios e acessos utilizados por sistemas automatizados.
O tema também foi abordado na ID Talk com Daniela Villaça, vice-presidente da Oracle, que apresentou a visão da companhia sobre a identidade dos agentes de IA e os mecanismos de segurança necessários à sua utilização nos ambientes corporativos ao falar sobre os mecanismos de identidade, autenticação e controle de permissões utilizados no Oracle Fusion Claw.
“Os agentes operam sob uma identidade de execução autenticada, mesmo quando o trabalho é iniciado automaticamente. Nas interações iniciadas por um usuário, utilizam seu contexto de segurança.”
A executiva explicou ainda que a autenticação não concede automaticamente acesso a todos os recursos corporativos. As operações permanecem sujeitas às permissões e políticas estabelecidas para cada identidade.
Outra contribuição veio de José Carlos da Silva Neto, engenheiro e CTO da CERMOB Tecnologia, autor de um artigo técnico publicado no Crypto ID sobre os limites da autonomia dos agentes de IA.
No artigo, José Carlos defende que esses sistemas tenham identidade verificável, funções claramente definidas, permissões proporcionais às tarefas e um responsável humano por sua atuação. A análise também aborda a importância de credenciais criptográficas, registros auditáveis e mecanismos de revogação.
As três publicações ajudam a compreender diferentes dimensões do mesmo desafio: o investimento das empresas de segurança, o desenvolvimento de soluções corporativas e os requisitos técnicos para estabelecer confiança nas operações automatizadas.
Agora, a discussão se dirige para a infraestrutura da internet, a identidade dos agentes de IA deixa de ser apenas uma questão interna das organizações e passa a integrar as regras de confiança entre usuários, agentes e serviços digitais.
Fonte oficial Cloudflare: Novos recursos de identificação e controle de agentes
Leia também no Crypto ID
Palo Alto Networks negocia aquisição da Clutch Security, especializada em identidades não humanas.
Acompanhe o melhor conteúdo sobre Inteligência Artificial publicado no Brasil.
IAM: Segurança que vai além do acesso
Em um ambiente sem perímetro definido, é a identidade que define quem acessa, como acessa e até onde pode ir. E a disciplina se desdobra: o IGA governa e audita esses acessos, e o PAM protege os privilégios mais críticos. O Crypto ID, referência editorial em tecnologia e segurança digital, mantém conteúdo riquíssimo sobre IAM – Identity and Access Management e todo o seu ecossistema.
Acesse a coluna e confira.