Governança de IA ajuda empresas a orientar o uso da tecnologia, avaliar riscos e estabelecer critérios para sua adoção
A inteligência artificial já influencia decisões relacionadas à produtividade, inovação e operação das empresas. A velocidade de adoção da tecnologia também aumenta a necessidade de estabelecer critérios claros para seu uso.
Nesse cenário, a governança de IA começa a ocupar um espaço que vai além das preocupações regulatórias e passa a ser utilizada pelas organizações para estabelecer parâmetros de segurança e previsibilidade para a expansão da tecnologia.
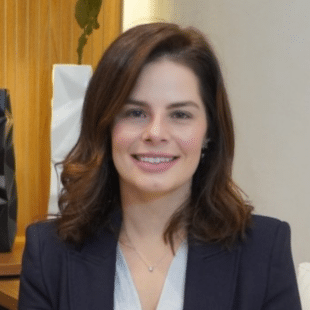
Para Mariana Dessotti, fundadora e CEO da Axis AI & Privacy Governance, empresas sem critérios definidos para o uso de inteligência artificial tendem a seguir dois caminhos: liberar ferramentas sem controles suficientes ou restringir seu uso por receio dos riscos. Em ambos os casos, há impacto sobre a capacidade de aproveitar a tecnologia.
“Uma estrutura de governança permite que a empresa saiba quais usos podem avançar rapidamente, quais precisam de controles adicionais e quais não devem ser adotados. Isso reduz retrabalho, acelera a avaliação de novas ferramentas e dá mais segurança para que as áreas de negócio experimentem a tecnologia“, explica Mariana Dessotti.
A governança também passa a influenciar a relação das empresas com clientes, investidores e parceiros. Questões como quais dados são utilizados nos sistemas de IA, quais fornecedores participam da operação e como os riscos são administrados podem fazer parte da avaliação de uma organização. Esses fatores também contribuem para a construção de confiança.
O colaborador também faz parte da governança
A definição de políticas corporativas precisa considerar o comportamento de quem utiliza as ferramentas diariamente. São os colaboradores que escolhem quais informações serão inseridas em um sistema, avaliam respostas produzidas pela IA e identificam novos usos para a tecnologia.
Isso evidencia a importância do treinamento dos colaboradores, que precisa estar acompanhado de regras objetivas. A organização deve estabelecer quais ferramentas estão autorizadas, que tipos de informação podem ser utilizados, quando uma aplicação exige revisão humana e quais situações dependem de aprovação prévia.
Entre os cuidados estão evitar o uso de contas pessoais ou ferramentas não homologadas para atividades corporativas, não inserir informações confidenciais em ambientes sem autorização e validar conteúdos produzidos por sistemas de IA antes de utilizá-los.
A responsabilidade também precisa ser compartilhada com a própria organização. Se uma ferramenta não autorizada permanece disponível nos dispositivos corporativos, por exemplo, apenas informar que seu uso é proibido pode não ser suficiente.
Dependendo do nível de risco, mecanismos como autenticação corporativa, gestão centralizada de acessos, registros de atividades, monitoramento e restrições de compartilhamento podem complementar as políticas internas.
Políticas baseadas em risco podem preservar a inovação
Outro ponto relevante é evitar que a governança transforme todo uso de IA em um processo burocrático. Uma ferramenta utilizada para revisar um texto sem informações confidenciais apresenta um perfil de risco diferente de uma aplicação usada para avaliar candidatos, analisar dados sensíveis, definir preços ou apoiar decisões que afetam clientes.
As empresas podem estabelecer diferentes níveis de autorização, separando usos de baixo risco, aplicações permitidas sob determinadas condições, casos que exigem avaliação específica e utilizações proibidas.
Também é importante distinguir a aprovação de uma ferramenta da aprovação de um determinado uso. Uma solução corporativa pode estar homologada e, ainda assim, determinadas aplicações dentro dela exigirem uma análise adicional.
“Se o processo de aprovação for excessivamente complexo, o colaborador pode procurar caminhos fora dos canais oficiais. Os casos de baixo risco precisam ter uma jornada mais simples, enquanto os recursos de governança devem estar concentrados nas aplicações que apresentam maior potencial de impacto”, complementa Mariana.
A abordagem baseada em risco também acompanha referências internacionais, como o NIST AI Risk Management Framework (AI RMF), e está alinhada ao direcionamento do debate regulatório brasileiro sobre inteligência artificial.
Fornecedores precisam ser avaliados além do preço e das funcionalidades
A governança deve começar antes da contratação de uma solução de IA. Ao avaliar um fornecedor, a empresa precisa compreender, por exemplo, as hipóteses de uso, quais dados podem ser enviados para a ferramenta, onde serão armazenados, por quanto tempo permanecerão disponíveis e se poderão ser utilizados para treinamento ou aprimoramento dos modelos.
A avaliação pode envolver ainda as características do próprio modelo, suas limitações conhecidas, frequência de atualizações e possibilidade de alterações relevantes na tecnologia. Aspectos de segurança também entram nessa análise, incluindo gestão de acessos, criptografia, registros de atividades e procedimentos de resposta a incidentes.
Dependendo da finalidade da solução, outros critérios ganham importância, como confiabilidade, riscos de alucinação, explicabilidade, supervisão humana, capacidade de gerar evidências, continuidade do serviço e propriedade intelectual.
Para soluções relevantes ou de maior risco, informações comerciais devem ser acompanhadas de documentação técnica e contratual que permita verificar as afirmações feitas sobre segurança, privacidade, desempenho e governança. A avaliação, segundo a especialista, precisa considerar fornecedor, ferramenta, dados e finalidade de uso em conjunto.
“Com a expansão da inteligência artificial para diferentes áreas das organizações, a governança tende a deixar de ser uma estrutura restrita às equipes jurídicas, de compliance ou tecnologia. Ela passa a envolver áreas de negócio, segurança da informação, recursos humanos e liderança, criando parâmetros para que a adoção da IA aconteça de maneira mais organizada e compatível com os riscos de cada aplicação“, finaliza Mariana.
Sobre a Axis AI & Privacy Governance
A Axis AI & Privacy Governance é uma empresa especializada em governança contínua de Inteligência Artificial e Privacidade. Seu modelo integra tecnologia proprietária, processos estruturados e uma equipe multidisciplinar para apoiar organizações na implementação, operação e evolução de programas de governança de IA e de proteção de dados. Por meio da plataforma Axis Manager e de uma metodologia operacional contínua, a empresa auxilia seus clientes a estruturar controles, produzir evidências de conformidade, gerenciar riscos e fortalecer a prestação de contas, transformando a governança em uma capacidade permanente das organizações.
Estudo da Visa mostra avanço dos agentes de IA nas vendas digitais do varejo brasileiro
Da segurança estática à defesa adaptativa: como a IA transforma a cibersegurança
Dados, governança e soluções tecnológicas
Acompanhe o melhor conteúdo sobre Inteligência Artificial publicado no Brasil.