
Investigações da CrowdStrike revelam uso de agentes de IA em ataques a instituições financeiras. John Park, da AGI Inc., alerta para riscos também enfrentados pelas empresas brasileiras
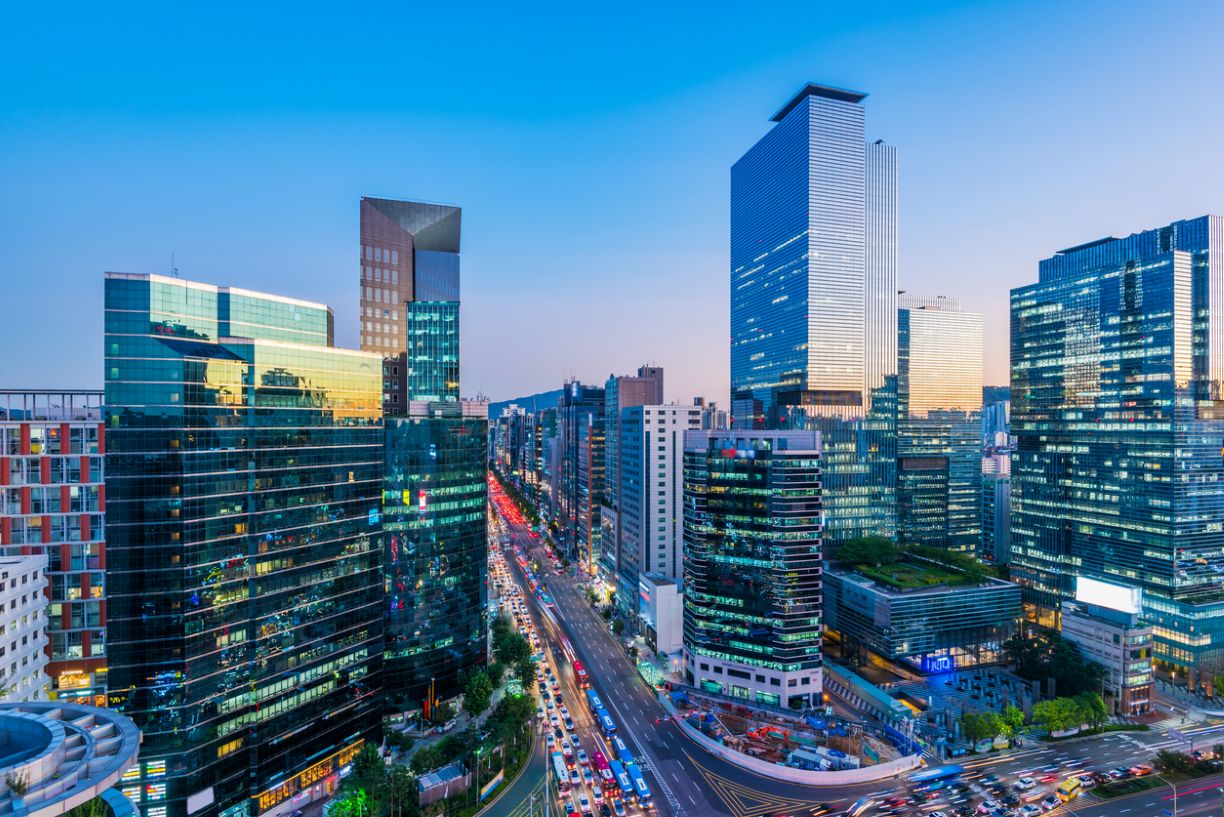
Uma série de ataques cibernéticos contra instituições financeiras da Coreia do Sul, registrada entre o final de setembro e o início de outubro de 2026, colocou em evidência os riscos da utilização de ferramentas de inteligência artificial para identificar vulnerabilidades e facilitar invasões a sistemas corporativos.
O episódio acende um alerta também para as empresas brasileiras. John Park, especialista em inteligência artificial e Founding Member of Technical Staff da AGI Inc., analisa os impactos dessa nova realidade e defende a democratização do acesso à defesa digital, especialmente para pequenas e médias organizações que não dispõem de equipes especializadas em cibersegurança.
Para o especialista, à medida que a IA torna os ataques mais acessíveis, é fundamental que as tecnologias de proteção acompanhem essa evolução.
O caso, investigado pelas autoridades sul-coreanas, ganhou repercussão internacional após a CrowdStrike divulgar, em 7 de outubro, evidências técnicas da utilização de agentes de IA na campanha criminosa.
Segundo reportagem da Reuters publicada em 2 de outubro, a Comissão de Serviços Financeiros da Coreia do Sul (FSC) convocou uma reunião emergencial com representantes de bancos e outras instituições financeiras para determinar a revisão dos mecanismos de defesa contra acessos não autorizados.
Entre as instituições mencionadas na cobertura internacional estão Shinhan Bank, KB Kookmin Bank e Hana Bank. Os incidentes envolveram exposição de informações pessoais e acesso indevido a sistemas utilizados nas operações dessas instituições.
CrowdStrike identifica ferramentas de IA utilizadas nos ataques
Em relatório publicado em 7 de outubro de 2026, intitulado Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance, a CrowdStrike apresentou os resultados de sua investigação sobre a infraestrutura relacionada aos ataques.
A empresa identificou registros de sessões do Claude Code, arquivos de configuração da ferramenta ARTEX e outros elementos que indicam a utilização de modelos de linguagem associados a ferramentas de testes de intrusão.
O ARTEX é uma ferramenta de código aberto desenvolvida na China para testes de segurança com recursos de IA agêntica. Essa categoria de software permite que agentes executem sequências de atividades apoiadas por modelos de inteligência artificial, com diferentes graus de automação.
Segundo a CrowdStrike, a infraestrutura analisada utilizava o modelo DeepSeek v4.1-flash como principal recurso de IA, complementado por outros modelos, incluindo GLM-5.3 e Grok 4.6, em sessões realizadas por meio do Claude Code.
A investigação também encontrou indícios de motivação financeira, embora a identificação definitiva do responsável ainda não tenha sido estabelecida. A Yonhap News Agency, em 8 de outubro de 2026, destacou que a CrowdStrike atribuiu confiança moderada à avaliação de que o responsável seria uma pessoa de língua chinesa, possivelmente motivada financeiramente.
É importante observar que o relatório não demonstra que todas as etapas dos ataques ocorreram de maneira autônoma, sem intervenção humana.
Sistemas auxiliares e falhas de autenticação estiveram entre os alvos
Um dos aspectos mais relevantes da ocorrência está na natureza dos sistemas comprometidos.
De acordo com a imprensa sul-coreana, os ataques envolveram aplicações que dão suporte às operações bancárias e que não correspondem necessariamente à infraestrutura central de processamento de transações.
O Seoul Economic Daily, em reportagem de 2 de outubro, informou que, no Shinhan Bank, aproximadamente 25 mil clientes tiveram informações expostas após acesso indevido a um serviço simplificado de consulta utilizado por intermediários de crédito, com relatos de contorno de autenticação.
A publicação também informou que, no KB Kookmin Bank, dados de 119 clientes foram expostos em um sistema móvel de apoio ao trabalho dos funcionários e que, no Hana Bank, houve exposição de informações pessoais de 89 clientes após acesso anormal a um sistema de suporte operacional.
A reportagem destacou ainda que a existência de certificações e avaliações favoráveis de segurança não impediu a ocorrência do incidente no Shinhan Bank.
Essas informações ajudam a compreender por que a segurança de aplicações auxiliares, integrações e mecanismos de autenticação merece atenção equivalente à dispensada aos sistemas bancários principais.
O episódio não significa que a inteligência artificial tenha criado as vulnerabilidades. As informações disponíveis indicam que problemas de controle de acesso já existentes puderam ser explorados com o auxílio de novas ferramentas.
John Park: a inteligência artificial pode tornar o cibercrime mais acessível
Para John Park, os ataques sul-coreanos indicam que a proteção contra novas ameaças não pode se limitar aos mecanismos de segurança incorporados aos próprios modelos de IA.
“Os ataques aos bancos sul-coreanos são um alerta: não basta tornar os modelos de IA mais seguros. Também precisamos preparar os sites, servidores e sistemas com os quais essa tecnologia interage. A preocupação não é apenas com uma IA ultrapassar os limites de uma tarefa, mas também com alguém usá-la deliberadamente para atacá-la.”
O especialista observa que a inteligência artificial pode reduzir o esforço necessário para executar atividades que anteriormente exigiam conhecimentos técnicos mais especializados. Ao comentar os resultados da investigação da CrowdStrike, ele afirma:
“Segundo a CrowdStrike, ferramentas de IA foram utilizadas para auxiliar nesses ataques. Para mim, esse é um sinal importante de mudança. Parte do trabalho que antes exigia mais tempo e conhecimento especializado pode ser realizada com menos recursos. Não é preciso uma IA capaz de invadir qualquer sistema para termos um problema sério. Ajudar um criminoso a encontrar falhas e atacar mais alvos já faz diferença.”
A avaliação de Park acompanha a preocupação expressa por pesquisadores internacionais sobre a possibilidade de ampliação da escala das operações criminosas, embora o grau de automação efetivamente alcançado ainda dependa das ferramentas e das circunstâncias de cada ataque.
O que os ataques representam para a segurança digital brasileira?
Embora os incidentes tenham ocorrido na Coreia do Sul, as características identificadas na investigação podem servir de referência para instituições financeiras e empresas brasileiras.
Aplicações antigas, interfaces de programação (APIs), sistemas terceirizados, serviços de consulta e ferramentas internas acessíveis remotamente precisam integrar as estratégias de segurança corporativa.
Do ponto de vista da identidade digital, o episódio reforça a necessidade de mecanismos de autenticação adequados ao risco, aplicação do princípio do menor privilégio, gestão de credenciais, revisão periódica de permissões e monitoramento de acessos.
John Park ressalta que as vulnerabilidades identificadas nos ataques não surgiram necessariamente com a inteligência artificial:
“A análise dos casos sul-coreanos aponta falhas na verificação de acesso em sistemas antigos. Não é que esses sistemas fossem seguros e tivessem deixado de ser por causa da IA. As fragilidades já existiam. O que preocupa é a possibilidade de explorá-las com mais rapidez e em maior escala.”
Para o especialista, a resposta passa por incorporar práticas de segurança desde o desenvolvimento das aplicações, acelerar a correção de vulnerabilidades e preparar as organizações para detectar e conter incidentes.
“Precisamos atualizar a forma de construir e proteger sistemas: testar a segurança desde o início, corrigir falhas mais rapidamente, limitar acessos e estar preparados para detectar e conter ataques. As boas práticas não perderam a validade. Mas não podemos continuar deixando sua aplicação para depois, nem depender apenas das proteções dos próprios modelos.”
Essa avaliação reforça a importância de tratar identidade, autenticação e autorização como componentes fundamentais da arquitetura de segurança, e não apenas como mecanismos de proteção aplicados depois que os sistemas já estão em operação.
O desafio é democratizar também a defesa digital
O caso sul-coreano demonstra a importância de ampliar o acesso a tecnologias e serviços de proteção, sobretudo entre organizações que dependem de sistemas digitais para operar, mas não possuem estruturas próprias de cibersegurança.
John Park chama atenção para as empresas de menor porte, que frequentemente não dispõem de equipes especializadas em segurança da informação e podem ser atingidas mesmo sem utilizar inteligência artificial em suas operações.
“Esse alerta também vale para o Brasil, e não apenas para os grandes bancos. Uma pequena empresa pode ser alvo de um ataque com IA sem nunca ter adotado a tecnologia. Minha preocupação é como fazer com que a proteção chegue a quem não tem uma grande equipe de segurança. Precisamos de apoio técnico e de ferramentas acessíveis, em vez de esperar que cada organização enfrente essa mudança sozinha.”
A discussão ganha relevância porque a exposição ao risco não depende de a organização utilizar inteligência artificial em suas operações. Basta que seus sistemas estejam acessíveis e apresentem fragilidades exploráveis por ferramentas cada vez mais automatizadas.
Para John Park, a evolução das ameaças exige uma resposta que combine práticas consolidadas de segurança, ferramentas acessíveis e apoio técnico.
Sua conclusão sintetiza o desafio:
“Se atacar está ficando mais acessível, precisamos fazer com que se defender também fique.”
Para o setor financeiro e para as organizações brasileiras, a principal lição é que a utilização crescente da inteligência artificial no ambiente ofensivo torna ainda mais importante a proteção de toda a cadeia de acesso aos sistemas.
Não basta assegurar a identidade de quem solicita uma operação. É necessário verificar suas permissões, proteger as credenciais utilizadas, acompanhar o comportamento das aplicações e impedir que serviços auxiliares se transformem em portas de entrada para invasões.
Fontes internacionais consultadas: CrowdStrike, 7 de outubro de 2026, Reuters, 2 de outubro de 2026, Yonhap News Agency, 8 de outubro de 2026, Seoul Economic Daily, 2 de outubro de 2026.
Itaú Unibanco evolui Modo Protegido com nova camada de ocultação de investimentos no Superapp
O próximo ciclo dos pagamentos começa pela infraestrutura de confiança
Conheça nossa coluna sobre o Mercado Financeiro, leia outros artigos e acompanhe os principais eventos do setor. Somos oficialmente parceiros de mídia do Febraban Tech.
Febraban Tech 2026 encerra edição recorde com IA, identidade e inovação
Inteligência Editorial que Orienta Cenários

Temos como propósito apresentar informações completas, contextualizadas e tecnicamente relevantes. Nosso compromisso é produzir conteúdos que ajudem efetivamente nossos leitores a tomar decisões, especialmente nos mercados brasileiro e latino-americano. E há ainda um resultado que confirma essa estratégia: a audiência expressiva que conquistamos também entre as plataformas e os mecanismos de busca baseados em inteligência artificial.
Faça parte desse contexto! contato@cryptoid.com.br