Após retomar as operações, Universidade do Novo México afirma não ter feito concessões aos criminosos e alerta para novas tentativas de fraude
Após retomar as operações, Universidade do Novo México afirma não ter feito concessões aos criminosos e alerta para novas tentativas de fraude
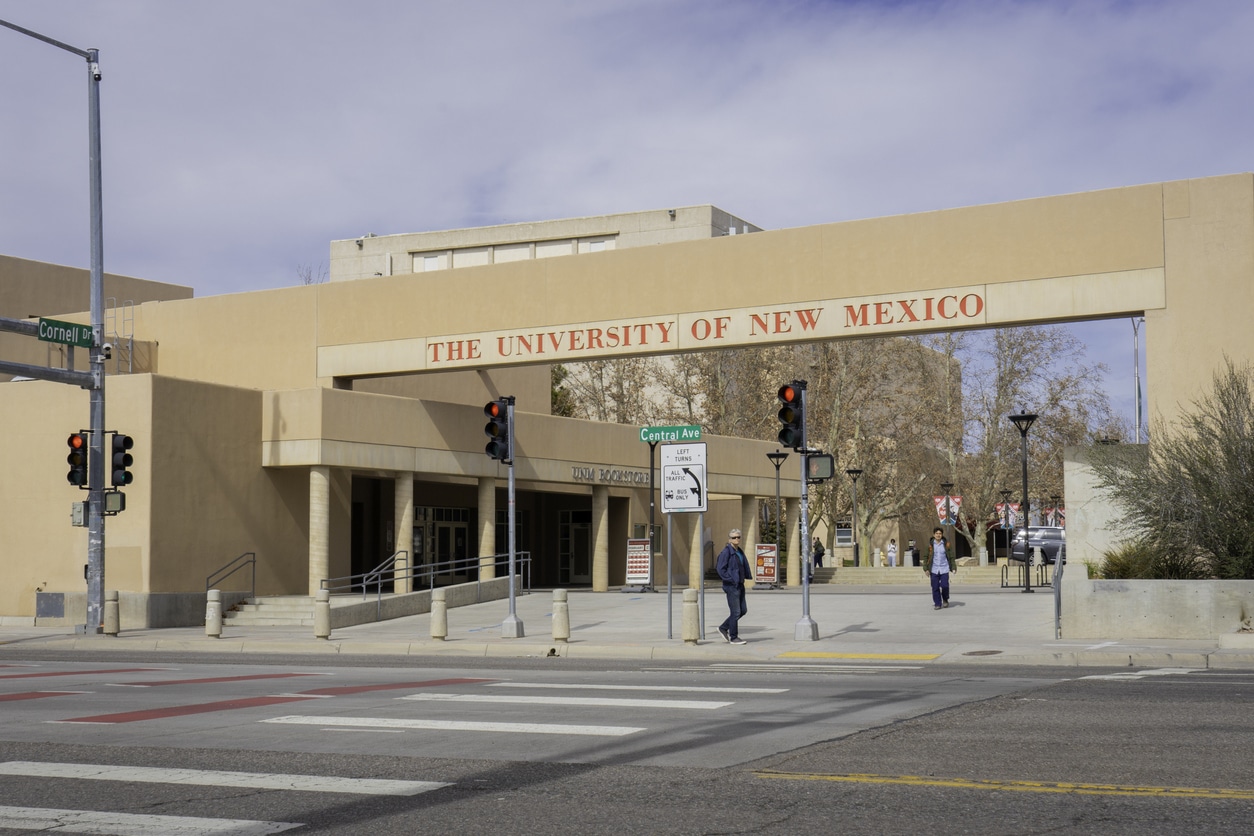
O ataque cibernético que atingiu o sistema de saúde da Universidade do Novo México (UNM), nos Estados Unidos, na segunda-feira, 26 de outubro, provocou o desvio de ambulâncias, a suspensão de cirurgias ambulatoriais e o cancelamento de consultas. Dois dias depois, a instituição anunciou a normalização dos serviços e divulgou informações sobre o alcance do incidente, além de um alerta à população sobre possíveis golpes relacionados ao ataque.
Em comunicado publicado nesta quarta-feira, 28, a universidade informou que não fez concessões a nenhum grupo envolvido na ameaça. A instituição também afirmou que a análise de suas equipes de segurança identificou dispositivos de usuários finais afetados, mas não encontrou evidências de comprometimento dos sistemas centrais ou servidores.
A declaração contrasta com as alegações do grupo de ransomware BYOD, que assumiu a autoria do ataque e afirmou ter comprometido 36 mil sistemas, incluindo infraestrutura de identidade, bancos de dados e informações pessoais. Essas afirmações continuam sem confirmação independente.
Ambulâncias desviadas e cirurgias suspensas
O incidente começou a ser tratado pelas equipes de segurança da universidade por volta das 11h de segunda-feira. Entre 12h30 e 14h30, as ambulâncias destinadas às unidades do UNM Health foram redirecionadas para outros hospitais da região, enquanto a instituição restringia o recebimento de novos pacientes.
As interrupções nos sistemas também obrigaram o cancelamento de cirurgias ambulatoriais e consultas pelo restante do dia.
A universidade acionou seu Centro de Operações de Emergência para coordenar a resposta e orientar profissionais de saúde, estudantes e funcionários. Equipes técnicas, com apoio de parceiros externos, iniciaram o isolamento dos sistemas afetados e a recuperação gradual do ambiente.
A retomada começou ainda na segunda-feira, às 14h30. Na terça-feira, 27, os sistemas eletrônicos considerados críticos já estavam operacionais, as ambulâncias haviam retomado suas rotas e as clínicas voltaram a realizar atendimentos e procedimentos programados.
Nesta quarta-feira, 28, a universidade confirmou que todas as operações clínicas estavam plenamente funcionais e que as atividades acadêmicas e de pesquisa também haviam sido restabelecidas.
Sistemas de identidade e bancos de dados estão entre os alvos alegados pelo BYOD
O grupo BYOD reivindicou a autoria do ataque em uma publicação identificada pelo site especializado BleepingComputer.
Segundo os criminosos, teriam sido comprometidos aproximadamente 36 mil sistemas, incluindo ambientes do campus universitário e da rede hospitalar.
A relação divulgada pelo grupo inclui componentes críticos da infraestrutura de tecnologia, como domínios do Active Directory, políticas de grupo (Group Policy), o ambiente Microsoft Entra e dois bancos de dados Oracle.
Esses componentes merecem atenção especial porque fazem parte da arquitetura de autenticação, autorização e administração de identidades digitais de organizações.
O Active Directory, por exemplo, permite administrar contas, computadores e permissões em ambientes corporativos. Já o Microsoft Entra integra recursos de identidade e controle de acesso utilizados em serviços e aplicações em nuvem.
Caso uma infraestrutura desse tipo seja efetivamente comprometida, o invasor poderá, dependendo dos privilégios obtidos, ampliar seu acesso, movimentar-se entre sistemas e atingir informações protegidas.
Entretanto, não há evidências públicas verificadas de que esse comprometimento tenha ocorrido na universidade. A avaliação oficial divulgada pela UNM aponta que a ameaça atingiu alguns dispositivos de usuários finais, sem penetrar nos sistemas centrais ou servidores.
O BYOD também afirma ter obtido dados pessoais de estudantes, pacientes e funcionários, além de registros administrativos e informações hospitalares.
Até esta atualização, a universidade não havia confirmado essas alegações nem esclarecido publicamente se houve extração de informações.
Criminosos prometem compensações financeiras; universidade alerta para golpes
Uma das novidades mais relevantes do caso envolve a estratégia de comunicação utilizada pelos criminosos.
Segundo o BleepingComputer, o BYOD publicou uma nova mensagem oferecendo gratuitamente chaves de descriptografia para sistemas de unidades de saúde e prometendo pagamentos de até US$ 2.500 por paciente afetado.
O grupo afirmou, entretanto, que manteria os dados supostamente extraídos.
A oferta não representa uma indenização reconhecida pela universidade e deve ser tratada exclusivamente como uma alegação dos criminosos.
Em comunicado divulgado nesta quarta-feira, a UNM advertiu pacientes, funcionários, estudantes e integrantes da comunidade para que não respondam a mensagens de indivíduos ou organizações que aleguem responsabilidade pelo incidente.
A instituição destacou o risco de novas tentativas de fraude, incluindo falsas propostas de pagamento ou compensação financeira.
Também recomendou que destinatários dessas mensagens não abram anexos, não acessem links e não forneçam informações pessoais ou financeiras. Eventuais contatos devem ser preservados e comunicados ao FBI.
A universidade reafirmou que não fez concessões aos responsáveis pela ameaça.
O impacto sobre serviços essenciais de saúde
O caso ganha relevância pelo papel do sistema hospitalar da Universidade do Novo México na assistência à população do estado.
O complexo abriga o único centro de trauma de nível 1 do Novo México, preparado para atender pacientes com lesões de elevada gravidade, além de serviços especializados que recebem pessoas encaminhadas de diferentes regiões.
A interrupção temporária da rede, portanto, ultrapassou os limites operacionais de uma instituição. Durante duas horas, outros hospitais precisaram absorver o fluxo de ambulâncias que normalmente seria direcionado às unidades universitárias.
O episódio evidencia como um ataque cibernético pode afetar a disponibilidade de serviços clínicos mesmo quando, segundo a avaliação preliminar da organização, seus servidores e sistemas centrais não são comprometidos.
A paralisação de estações de trabalho, aplicações ou serviços de apoio pode ser suficiente para exigir a ativação de procedimentos de contingência e a suspensão preventiva de atividades.
Segurança cibernética e continuidade operacional na saúde
O ataque à Universidade do Novo México evidencia a importância da segurança cibernética na continuidade dos serviços hospitalares, especialmente em instituições que dependem da integração entre sistemas clínicos, administrativos e de pesquisa.
A complexidade desses ambientes envolve prontuários eletrônicos, equipamentos médicos conectados, plataformas de gestão hospitalar, serviços em nuvem e infraestruturas de identidade e controle de acesso. A indisponibilidade de qualquer componente crítico pode provocar interrupções que ultrapassam a área de tecnologia e afetam diretamente a assistência aos pacientes.
Nesse contexto, a gestão de identidades e acessos (IAM), a proteção de credenciais privilegiadas, a segmentação de redes e o monitoramento contínuo dos dispositivos são elementos fundamentais para reduzir a superfície de ataque e limitar possíveis movimentações laterais dos invasores.
Outro aspecto relevante é a capacidade de preservar evidências digitais durante a resposta ao incidente, incluindo registros de autenticação, alterações de privilégios, eventos de segurança e atividades suspeitas. Esses elementos são essenciais para a investigação forense, a identificação dos sistemas afetados e a avaliação de eventual comprometimento de dados.
No Brasil, a Lei Geral de Proteção de Dados (LGPD) classifica informações referentes à saúde como dados pessoais sensíveis. Incidentes de segurança que possam acarretar risco ou dano relevante aos titulares estão sujeitos às obrigações de comunicação previstas na legislação e na regulamentação da Autoridade Nacional de Proteção de Dados (ANPD).
A experiência da universidade americana também evidencia a importância dos planos de continuidade de negócios e recuperação de desastres, que precisam contemplar procedimentos alternativos de atendimento, isolamento de sistemas comprometidos e restabelecimento seguro das operações.
No Novo México, a instituição afirma que seus sistemas centrais e servidores não foram comprometidos e que as atividades clínicas foram integralmente restabelecidas. Entretanto, a investigação permanece em andamento, sem confirmação independente das alegações divulgadas pelo grupo BYOD.
O episódio evidencia que a segurança cibernética hospitalar não se limita à proteção de dados. Envolve a disponibilidade dos serviços, a integridade dos sistemas, a confiabilidade das identidades digitais e a capacidade das instituições de manter a assistência à população mesmo diante de incidentes de segurança.
Assinatura digital integrada: seu sistema gera o documento. Por que a assinatura acontece fora dele?
Inteligência artificial amplia possibilidades de diagnóstico e acompanhamento do câncer de mama
Sírio-Libanês investiga acesso não autorizado a dados de projetos sociais
A adoção de novas tecnologias tem redefinido o setor de Saúde. Essas inovações têm melhorado diagnósticos, agilizado rotinas administrativas. E como proteger esse setor tão importante para a sociedade global?
Conheça outros artigos sobre o setor da Saúde e como elas estão moldando o futuro da medicina!