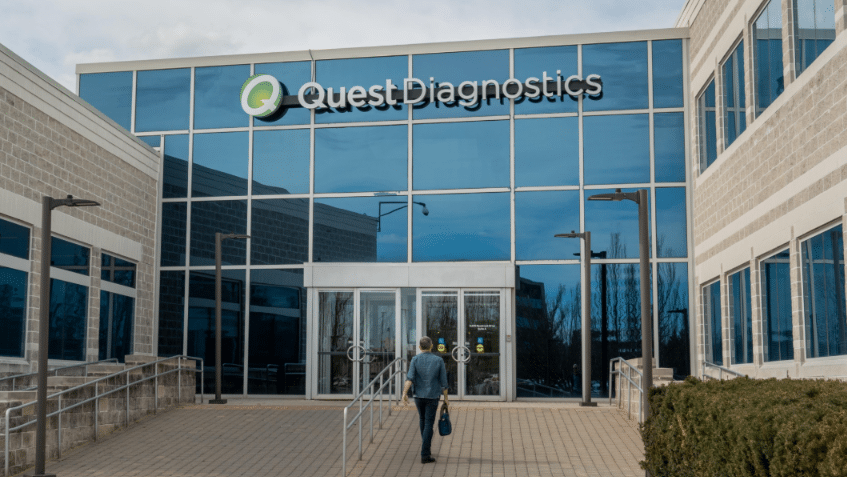
Quest Diagnostics restabelece sistemas após ataque hacker que comprometeu dados de pacientes
A norte-americana Quest Diagnostics informou que restabeleceu, em 26 de outubro, o acesso ao Quanum Lab Services Manager (LSM), plataforma utilizada por profissionais e instituições de saúde para solicitar exames laboratoriais, consultar resultados e acompanhar informações clínicas de pacientes.
A recuperação ocorreu cinco dias depois de a companhia identificar, em 21 de outubro de 2026, um acesso não autorizado ao sistema. O incidente foi comunicado oficialmente à Securities and Exchange Commission (SEC) no dia seguinte, por meio de um formulário 8-K.
A empresa reconheceu o comprometimento de informações pessoais identificáveis e informações de saúde protegidas, mas ainda não divulgou o número de pacientes afetados nem o conjunto específico de dados acessados pelos invasores.
Sistemas recuperados, investigação ainda em andamento
Segundo a atualização oficial publicada às 8h de 26 de outubro, no horário da costa leste dos Estados Unidos, a Quest Diagnostics concluiu as medidas de remediação do incidente e restabeleceu o Quanum LSM.
Outras plataformas, incluindo Essential Insights e LabHQ, que haviam sido suspensas preventivamente, também voltaram a funcionar. A companhia afirmou que não identificou acesso indevido a dados nesses sistemas adicionais.
A Quest declarou ainda que interrompeu o acesso não autorizado e conteve o incidente. As operações centrais de seus laboratórios não sofreram interrupção significativa, e as integrações diretas com sistemas de informação laboratorial (LIS) e prontuários eletrônicos (EMR) permaneceram disponíveis.
O encerramento da atividade maliciosa, entretanto, não significa a conclusão da investigação. A empresa continua examinando quais registros foram acessados e quem deverá receber notificações sobre a exposição de informações.
Por onde os hackers conseguiram acesso ao Quanum?
Esse permanece o principal ponto técnico sem esclarecimento público.
A Quest Diagnostics identificou o Quanum LSM como o ambiente comprometido, mas não revelou o mecanismo utilizado para obter acesso não autorizado, tampouco a data em que a invasão efetivamente começou.
Não há confirmação pública de exploração de vulnerabilidade específica, utilização de credenciais legítimas comprometidas, engenharia social ou comprometimento de integrações utilizadas por instituições de saúde.
Uma informação relevante foi confirmada pela própria empresa em suas perguntas e respostas oficiais: o incidente não está relacionado às vulnerabilidades recentes identificadas na linguagem PHP.
O Quanum LSM é um sistema utilizado por diferentes organizações de saúde, com acesso a informações relacionadas a solicitações e resultados de exames. Essa característica torna especialmente relevante compreender como são administradas as credenciais, as permissões e as sessões de acesso de seus usuários.
Do ponto de vista da análise de segurança, a investigação da causa inicial precisará esclarecer se o comprometimento ocorreu na aplicação, na infraestrutura que a sustenta ou em algum dos mecanismos de autenticação e autorização. Essas possibilidades representam questões técnicas ainda não respondidas, e não conclusões sobre o ataque.
Informações médicas e pessoais estão entre os dados comprometidos
A Quest confirmou que informações de saúde protegidas, conhecidas pela sigla PHI, e informações pessoais identificáveis, classificadas como PII, estiveram envolvidas no acesso não autorizado.
Em sua comunicação aos pacientes, a companhia esclareceu que informações pessoais e registros de pacientes foram afetados, mas que ainda trabalha para determinar quais dados específicos estão envolvidos.
A distinção é importante porque informações clínicas podem apresentar riscos diferentes dos relacionados à exposição de dados cadastrais ou financeiros.
Históricos de exames, resultados laboratoriais e informações associadas a condições médicas exigem controles específicos de confidencialidade, integridade, rastreabilidade e acesso, especialmente em plataformas utilizadas por múltiplas instituições.
A Quest Diagnostics informou que notificará os pacientes e prestadores de serviços identificados como afetados e disponibilizará informações sobre recursos de proteção, incluindo monitoramento de crédito e identidade.
Histórico de incidentes amplia preocupação com a segurança dos dados
O episódio de outubro não é o primeiro incidente relevante envolvendo a Quest Diagnostics.
Em 2019, uma violação de segurança envolvendo a American Medical Collection Agency (AMCA), prestadora terceirizada de serviços de cobrança, afetou informações de aproximadamente 11,9 milhões de pacientes da Quest.
Embora ambos os casos envolvam dados de pacientes, não há evidências públicas de que os ataques tenham alguma relação técnica. O incidente de 2019 envolveu um fornecedor terceirizado, enquanto o ataque atual foi identificado no ambiente Quanum LSM.
A recuperação operacional não encerra os riscos
O caso evidencia uma distinção importante para a segurança da informação no setor de saúde: recuperar a disponibilidade de uma plataforma não significa necessariamente eliminar as consequências de uma exposição de dados.
Mesmo com o restabelecimento do Quanum, permanecem questões sobre a extensão dos registros acessados, os mecanismos de autenticação envolvidos, a duração da atividade não autorizada e a possibilidade de utilização posterior das informações comprometidas.
A Quest também alertou pacientes e profissionais sobre possíveis tentativas de phishing e engenharia social relacionadas ao incidente, incluindo mensagens fraudulentas que simulem notificações oficiais ou ofertas de monitoramento de identidade.
A investigação agora precisa esclarecer não apenas quais informações foram comprometidas, mas também como os invasores ultrapassaram os controles de segurança de uma plataforma utilizada para processar informações médicas sensíveis.
Essa resposta será determinante para compreender a natureza técnica do incidente e avaliar quais medidas poderão evitar ocorrências semelhantes em ambientes de saúde.
Fontes: Securities and Exchange Commission (SEC) e Quest Diagnostics
Ambiente de testes expõe dados de 525 mil pessoas na Universidade de Copenhague
A adoção de novas tecnologias tem redefinido o setor de Saúde. Essas inovações têm melhorado diagnósticos, agilizado rotinas administrativas. E como proteger esse setor tão importante para a sociedade global?
Conheça outros artigos sobre o setor da Saúde e como elas estão moldando o futuro da medicina no mundo!
Conheça a coluna Cibersegurança.
Conselheiro de administração ou CISO? Leia também: Orçamento 2027: guia da NACD ensina CISOs a falar a língua do conselho.