
Novo prazo põe a autenticação antiphishing e o padrão FIDO no centro do acesso às IAs de cibersegurança
Senha, SMS e código de aplicativo já não bastam para usar os modelos de cibersegurança mais avançados do Claude. A partir de 15 de dezembro de 2026, a Anthropic passa a exigir autenticação resistente a phishing de quem participa do seu programa de acesso cibernético, uma regra que coloca o padrão FIDO no centro do acesso à IA.
A exigência faz parte do Cyber Verification Program (CVP), reformulado pela Anthropic em 6 de outubro de 2026. O programa dá a profissionais e organizações de segurança verificados acesso aos modelos Claude Opus 5.5, Sonnet 5.5 e Mythos 5.1 com menos bloqueios automáticos em atividades como análise de malware, gestão de vulnerabilidades e testes de invasão autorizados. Em troca, cada acesso precisa estar ligado a uma pessoa identificada, que se autentica de um jeito que não possa ser enganado.
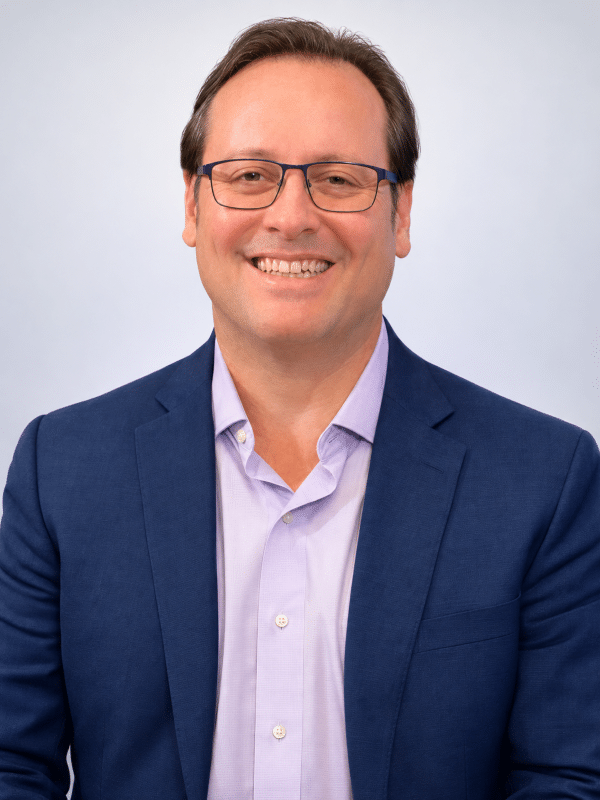
O movimento repercutiu entre especialistas em gestão de acesso. Sérgio Muniz, vice-presidente de vendas de gestão de identidades e acesso da Thales na América Latina e integrante do Fórum de Adoção do FIDO nas Américas (FAAF), criado pela FIDO Alliance em fevereiro de 2026, viu na decisão a confirmação de uma tese que o setor vem defendendo.
“Estamos falando incansavelmente do uso de hardware FIDO para associar uma identidade humana a uma identidade não humana (NHI ou um agente de IA), endereçando (ainda que parcialmente) a demanda pelo ‘human in the loop’”, escreveu no seu LinkedIn.
O que muda em 15 de dezembro
O CVP tem três níveis de acesso. O Defense Access cobre segurança operacional e gestão de vulnerabilidades. O Red Team Access inclui testes de invasão autorizados.
O Specialized Access é restrito a organizações que testam sistemas críticos, como redes elétricas e operações aéreas, e passa por avaliação aprofundada feita em conjunto com o governo dos Estados Unidos.
No Defense Access, a autenticação multifator (MFA) já é obrigatória desde a concessão do acesso. Até 15 de dezembro, todas as contas precisam migrar para MFA resistente a phishing, e o login por link enviado por e-mail deve ser desativado.
Segundo os requisitos publicados na central de suporte da Anthropic, valem três opções: uma chave de segurança FIDO2/WebAuthn, uma passkey (armazenada no próprio dispositivo ou em um gerenciador de senhas) ou um smartcard/PIV.
SMS, ligação de voz, códigos por e-mail, códigos de aplicativo autenticador e aprovações por notificação push não são aceitos.
A definição segue o documento “Implementing Phishing-Resistant MFA”, da CISA, a agência de cibersegurança dos Estados Unidos, e a norma NIST SP 800-63B-4.
Na mesma data, as chaves de API estáticas deixam de dar acesso aos modelos. Até lá, cada chave precisa ficar em um cofre de segredos, pertencer a uma única pessoa ou carga de trabalho e ser trocada pelo menos a cada sete dias.
A Anthropic recomenda migrar para credenciais de curta duração. Quem participa como pessoa física só pode entrar na conta pelo Google ou por um provedor de identidade equivalente, e todo o tráfego é retido e monitorado.
Nos níveis Red Team e Specialized, a autenticação resistente a phishing vale desde o primeiro dia, sem período de transição. Esses níveis também exigem dispositivos gerenciados pela organização, verificação de antecedentes, limite de 25 usuários aprovados e revogação de credenciais comprometidas em até 24 horas. Em todos os níveis, logins e sessões compartilhados são proibidos.
Por que a credencial virou o alvo
A lógica por trás da regra é simples.
Se uma credencial libera modelos com salvaguardas reduzidas, roubá-la vale muito mais para um atacante do que roubar uma conta comum. A Cloud Security Alliance, em análise sobre os novos níveis do programa, destacou esse ponto: o acesso às capacidades cibernéticas mais avançadas passa a depender da postura de segurança da organização, e não apenas do conteúdo de cada pedido feito ao modelo.
A Anthropic não está sozinha.
Em julho, a OpenAI anunciou que, a partir de 1º de setembro de 2026, os membros do seu programa Trusted Access for Cyber teriam de usar uma passkey de hardware para manter o acesso aos modelos cibernéticos mais avançados.
A regra da OpenAI é mais rígida: exige a chave física e desliga de vez a recuperação de conta por SMS e e-mail.
Na prática, as duas maiores desenvolvedoras de IA generativa decidiram que senhas e códigos temporários não protegem o suficiente seus modelos mais sensíveis.
O tema que o Crypto ID antecipou
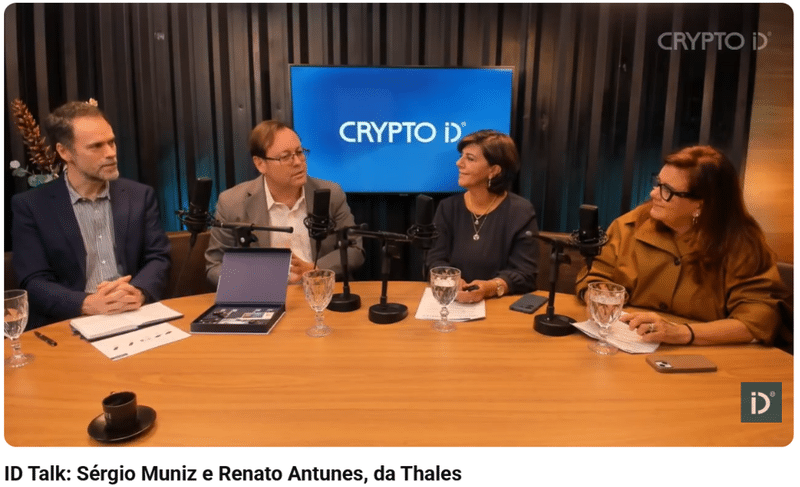
O assunto foi aprofundado pelo Crypto ID em 24 de abril de 2026, em ID Talk gravado logo após o IAM Tech Day Brasil 2026, o maior evento brasileiro sobre gestão de identidades e acessos. O Crypto ID foi a mídia oficial do evento. Conduzida por Regina Tupinambá e Susana Taboas, a entrevista reuniu Sérgio Muniz e Renato Antunes, gerente global de produto FIDO da Thales.
O Crypto ID retoma agora a conversa porque ela explica, em detalhe, o argumento técnico por trás da decisão da Anthropic.
O ponto de partida foi a mudança no perfil dos ataques. Segundo relatório da Thales citado por Muniz, mais de 80% dos ataques de phishing em 2025 usaram inteligência artificial, e os criminosos passaram a buscar credenciais válidas para entrar nos sistemas como se fossem funcionários.
Antunes explicou por que o FIDO e a senha dinâmica (OTP) não oferecem a mesma proteção. “O FIDO basicamente é antiphishing. Ele te protege caso você caia no ataque de phishing”, disse.
O motivo está no vínculo com o domínio.
No login, o autenticador procura uma credencial registrada para aquele endereço. Se o usuário não percebeu que está em um site falso, com um “rn” no lugar do “m” de um domínio conhecido, o autenticador percebe e recusa. Nenhum segredo trafega pela rede, e não existe cookie de sessão para ser roubado em ataques que usam um servidor intermediário.
O OTP funciona de outro modo: é um segredo compartilhado entre usuário e servidor. O código pode ser capturado junto com login, senha e cookie de sessão e reutilizado pelo atacante sem que a vítima perceba.
Muniz traduziu a diferença para quem não é técnico. “Se ele pedir teu OTP e você apertar o botãozinho, você vai preencher o OTP. Ele vai ter o OTP do outro lado e uma janela para usar esse OTP naqueles 20, 30 segundos”, explicou. Com o FIDO, segundo ele, o atacante pode até tentar engenharia social, “mas ele não consegue ter o token FIDO na mão dele. Ponto final”.
Para o executivo, essa diferença precisa chegar à diretoria das empresas. “Você mostra a diferença de risco e por que com o FIDO o risco do phishing deixa de existir.” Ele lembrou ainda que o padrão foi pensado, desde a origem, para eliminar a senha: “O FIDO nasceu já com uma concepção passwordless”.
Hardware, biometria e PKI
A regra da Anthropic aceita passkeys sincronizadas, mas a entrevista ajuda a entender por que o hardware segue como a opção mais robusta. Na chave física, a chave privada fica presa a um chip seguro e não pode ser copiada remotamente. O usuário digita um PIN, que é validado apenas entre o computador e o token, e toca o dispositivo para confirmar que está presente e que quer se autenticar.
Para operações de maior risco, Muniz defendeu a versão biométrica. “Para operações críticas, para operações de tesouraria, para os estatutários, para family office, um token FIDO já extremamente robusto, mas ele valida a biometria também”, disse. Ele também destacou a durabilidade: “Token FIDO inclusive não tem bateria como os famosos OTPs”.
Os executivos mostraram ainda tokens híbridos, que reúnem FIDO e certificados digitais no mesmo dispositivo. Esse modelo permite que empresas que usam PKI façam a transição para o FIDO sem trocar o hardware. Os modelos apresentados não têm certificação ICP-Brasil e podem ser usados em PKIs internas das organizações.
Sobre custo, Antunes argumentou que soluções de OTP costumam envolver licenças do token, de uso e do servidor de validação, enquanto a chave FIDO costuma ser uma compra única. Ele citou estatísticas segundo as quais a migração de senha e OTP para FIDO reduz em cerca de 80% os chamados ao suporte para redefinição de senha.
Muniz relatou ainda um caso na América Latina: um banco cujos clientes usavam FIDO saiu ileso de uma tentativa de ataque massivo a instituições financeiras da região. “Aquele banco que os clientes tinham FIDO, efetivamente o ataque não conseguiu ser feito”, afirmou.
Um fórum para acelerar o FIDO na América Latina
A adoção do padrão na região ganhou um espaço próprio em 26 de fevereiro de 2026, quando a FIDO Alliance lançou o Fórum de Adoção do FIDO nas Américas (FAAF). A iniciativa reúne membros da aliança com atuação na região para enfrentar os desafios técnicos, regulatórios e comerciais de cada mercado e, nesta primeira fase, concentra os trabalhos na América Latina. Sérgio Muniz é um dos integrantes do fórum.
A escolha da região se explica pelos números reunidos pela aliança.
Em muitos mercados latino-americanos, a internet móvel alcança mais de 70% da população, e o Pix já é usado por mais de 90% dos adultos brasileiros. A digitalização acelerada, porém, abriu espaço para a fraude.
Segundo a FIDO Alliance, as taxas de fraude com cartão de crédito na América Latina são 97% maiores que na América do Norte, os ataques de malware cresceram 113% na região e 79% das fraudes acontecem em dispositivos móveis. No Brasil, a incidência de deepfakes no primeiro trimestre de 2025 foi cinco vezes maior que nos Estados Unidos e dez vezes maior que na Alemanha.
O plano prevê reuniões trimestrais, a formação de lideranças locais que defendam padrões interoperáveis, ações de capacitação para bancos, comércio eletrônico, governo e companhias aéreas e diálogo com reguladores sobre como os padrões FIDO podem apoiar objetivos de segurança e de desenvolvimento econômico.
A experiência do fórum também deve orientar a evolução das especificações FIDO, para que respondam aos problemas reais de implementação na região.
Do checklist à gestão de risco
Na entrevista, Antunes alertou para o erro mais comum na escolha da autenticação.
“As organizações só querem marcar lá no checkbox que tem o MFA e ignoram completamente o nível de risco a que essa organização está exposta”, disse. Para ele, usabilidade e risco precisam pesar tanto quanto o preço.
Em abril, Muniz resumiu o momento do padrão no país: “É algo real, não é algo futuro”. Sete meses depois, a regra da Anthropic leva essa discussão para outro patamar. O que era recomendação de boas práticas virou condição de acesso a uma tecnologia.
O movimento está em linha com a orientação de órgãos como a CISA e o NIST e com o reforço das exigências de autenticação no sistema financeiro brasileiro após os incidentes com contas de reserva no Banco Central. Com OpenAI e Anthropic já exigindo autenticação resistente a phishing, a tendência é que outros fornecedores de IA e os reguladores sigam o mesmo caminho.
Fica a pergunta para as empresas: se as próprias criadoras de IA não confiam mais em senhas e códigos para proteger seus modelos, quanto tempo falta para que o mercado exija o mesmo de quem comanda agentes de IA dentro das organizações?
Glossário
Autenticação resistente a phishing: autenticação multifator sem nenhum segredo que possa ser repassado a um site falso, como chaves FIDO2, passkeys e smartcards/PIV, conforme a CISA e o NIST SP 800-63B-4.
FIDO2/WebAuthn: padrão aberto da FIDO Alliance e do W3C para autenticação sem senha, baseado em criptografia de chave pública e vinculado ao domínio do serviço acessado.
Passkey: credencial FIDO que substitui a senha. Pode ficar presa a um dispositivo físico ou ser sincronizada entre aparelhos por um gerenciador de senhas.
Token FIDO: chave física, USB ou NFC, que guarda a chave privada em um chip seguro e exige PIN ou biometria, além de um toque que confirma a presença do usuário.
OTP (One-Time Password): senha dinâmica de uso único gerada por aplicativo, SMS ou chaveiro físico. Por ser um segredo compartilhado, pode ser capturada em ataques de phishing.
Cyber Verification Program (CVP): programa da Anthropic que dá a profissionais de segurança verificados acesso a modelos do Claude com menos bloqueios em tarefas cibernéticas.
NHI (Non-Human Identity): identidade não humana atribuída a sistemas, aplicações, dispositivos e agentes de IA.
PKI (Public Key Infrastructure): infraestrutura de chaves públicas que emite e gerencia certificados digitais. No Brasil, a infraestrutura oficial é a ICP-Brasil.
Leia também
ID Talk: Thales detalha como identidade virou controle de risco nas operações críticas
Por que precisamos expandir o debate sobre credenciais verificáveis